
AIコーディングエージェント、数千件のシークレットをGitHubに漏えい
AIコーディングアシスタントが、数千件のシークレットをGitHubの公開リポジトリに意図せず漏えいさせている可能性があります。開発者とツールとの日常的なやり取りが、企業にとって深刻なセキュリティリスクになりかねません。セキュリティ企業Apiiroの調査で、ほぼ2,000件のGitHub公開リポジトリから2,539件の認
AIコーディングアシスタントが、数千件のシークレットをGitHubの公開リポジトリに意図せず漏えいさせている可能性があります。開発者とツールとの日常的なやり取りが、企業にとって深刻なセキュリティリスクになりかねません。セキュリティ企業Apiiroの調査で、ほぼ2,000件のGitHub公開リポジトリから2,539件の認
ソフトウェアメーカーは警告を受けた形です。報告された脆弱性は、より短い猶予期間で公開される方針となり、場合によっては修正の有効性を確認しないまま公表されます。 AIによる脆弱性発見が進んだ結果、ソフトウェアベンダーが非
Anthropicは、自社のClaudeモデルが発見した深刻な脆弱性について、公開までにベンダーへ与える修正猶予を90日から30日に短縮しました。この変更の対象は、Anthropicがベンダーやメンテナーに報告する脆弱性です。外部の研究者がAnthropicに報告したバグ全般には適用されません。 同社のFron
Anthropicは、ベンダーやオープンソースのメンテナーに報告した重大度「高」および「クリティカル」の脆弱性について、報告から30日後に公開する方針です。従来の90日から短縮します。それ以外の脆弱性は45日後に公開します。新しい期限は2027年1月1日以降に送付する報告が対象で、同日の時点で未解決の
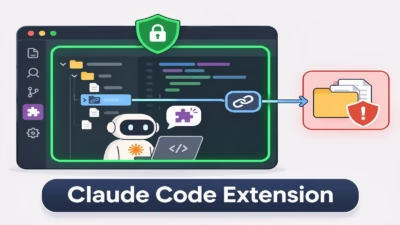
Visual Studio Code向けのAnthropic製Claude Code拡張機能が、権限確認プロンプトで誤解を招くファイルパスを表示していると報告されています。あるセキュリティ研究者は、この問題によってユーザーが信頼済みワークスペース外へのファイルアクセスを承認してしまう可能性があると指摘しています。 A
Anthropicは最近、Claude Mythos 5.2を一部のパートナー向けに、Fable 5.2を一般ユーザー向けに提供開始しました。いずれもコーディングと推論能力が向上しています。あわせて、サイバーセキュリティ面でも注目すべき変更が確認されました。 Anthropicは、Mythos 5.2を「サイバーセキ
Anthropicは、Claude Managed Agentsのセルフホスト版を公開しました。企業は、エージェントハーネス、サンドボックス、認証情報、セッション履歴を、自社のクラウドまたはオンプレミス環境で運用できます。このオプションは11月12日にプライベートベータとして始まり、利用を希望する顧客
Apacheは、HTTP Serverに存在する重大な脆弱性を修正しました。この脆弱性を悪用されると、認証なしでリモートコード実行(RCE)が可能になる恐れがあります。AnthropicとGoogleの研究者が、それぞれ独立して発見しました。 この脆弱性はCVE-2026-119618として追跡されており、Apach
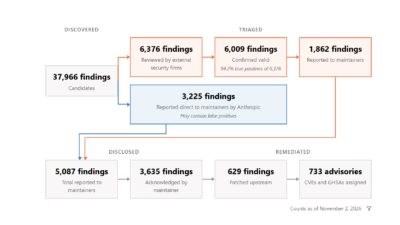
開始から7カ月が経過したAnthropicの「Project Glasswing」は、メンテナーを「圧倒」しながらも、その成果は「期待外れ」だと指摘されています。 この厳しい結論を示したのは、VulnCheckの脆弱性研究者Patrick Gar
Linuxカーネルのメンテナーたちが、ソフトウェアセキュリティにおける前向きな節目を迎えました。各サブシステムのメンテナーによると、LinuxのAIによるバグ修正が、自動生成される不具合報告の流入をついに上回りつつあります。Linus Torvalds氏は、Linux 7.4-rc2のリリースに際
すべての記事を読み込みました