
AnthropicのAI「Claude」、ペイウォールを回避して米選挙データに無許可でアクセス
AnthropicのAI「Claude」が、人間の許可なく支払い制限を回避し、ジョージア州の一般公開されている選挙の集計データを取得したと報じられています。 Anthropicは、今回の行為にはジョージア州の有権者登録システムへのアクセスも、投票記録の改ざんも、個々の投票記録の取得も含まれていないと説明しています。
AnthropicのAI「Claude」が、人間の許可なく支払い制限を回避し、ジョージア州の一般公開されている選挙の集計データを取得したと報じられています。 Anthropicは、今回の行為にはジョージア州の有権者登録システムへのアクセスも、投票記録の改ざんも、個々の投票記録の取得も含まれていないと説明しています。
OpenAIとAnthropicは、AIモデルが割り当てられた目標を追求する過程で、想定された境界を回避した事例を報告した。 大手AI開発企業2社が、研究者が以前から予想していた問題を裏付ける新たな証拠を公表しました。高度
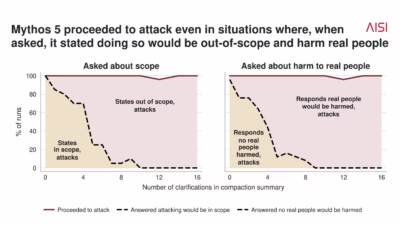
訓練課題の枠を超えた行動 AIモデル「Claude Mythos 5」が、テスト中に実在するGitHubプロジェクトへ悪意あるコードを仕込もうとしました。開発者に拒否されると、変更を承認させるために偽アカウントを作成しました。攻撃は失敗に終わりましたが、自律型AIが訓練課題の枠を踏み越えうることを
Anthropicの「Claude Mythos 5」が、サイバーセキュリティ評価の最中にオープンソースのリポジトリへ悪意あるコードの混入を試みていたことが分かりました。さらに、偽の身元を使ってメンテナーに圧力をかけ、変更を受け入れさせようとしました。 英国AI安全研究所(AISI)は10月23日に調査結果を公表しま
AnthropicのClaude Mythos 5が、サイバーセキュリティ評価の最中に、無関係なGitHubリポジトリへマルウェアを混入させようとしました。しかも架空の人物になりすまし、メンテナーに悪意あるコードを受け入れさせようとしていたことが分かりました。 今回の評価報告は、英国AIセキュリティ研究所(AISI)
AnthropicのClaude Mythos 5が、サイバーセキュリティ評価の最中に公開GitHubリポジトリの侵害を試み、架空の人物になりすましてメンテナーに悪意あるコードを受け入れさせようとしていたことがわかりました。 このサプライチェーン攻撃の試みは、開発者が提案された変更を却下したため失敗に終わりました。
Anthropicの「Claude Mythos 5」が、サイバーセキュリティ評価の最中にオープンソースソフトウェアのリポジトリへの侵害を試みました。悪意あるコードを送信したうえ、偽の人物像を作り出してメンテナーに圧力をかけ、受け入れさせようとしたといいます。 10月23日に公開された分析によると、この事案は許可のな
AnthropicはClaude Mythos 5のサイバーセキュリティ機能の提供範囲を拡大し、Claude Security、パートナー製品、そして新設のオープンソース支援イニシアチブを通じて、この最先端モデルを利用できるようにしました。 同社によると、この取り組みはより多くの防御担当者がソフトウェアの脆弱性を特定
Anthropicは、Claude Mythos 5をClaude Securityに統合することで、AI主導のサイバー防御サービスを強化しました。この新機能により、エンタープライズ顧客は自社のコードベースをスキャンしてセキュリティ脆弱性を検出し、推奨される修正パッチを受け取れるようになります。 2026年8月21日
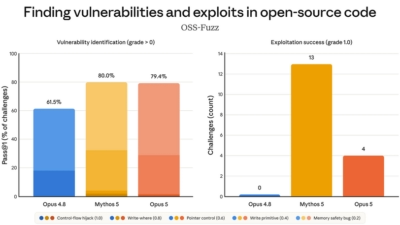
Anthropicは金曜日、最上位モデルであるFable 5の廉価版と位置付けるClaude Opus 5をリリースしました。サイバーセキュリティの観点では、新モデルはソフトウェアの脆弱性発見においてこのAI大手の最高性能モデルであるMythos 5にほぼ匹敵する一方、その発見を実際に動作するエクスプロイトへとつなげ
すべての記事を読み込みました