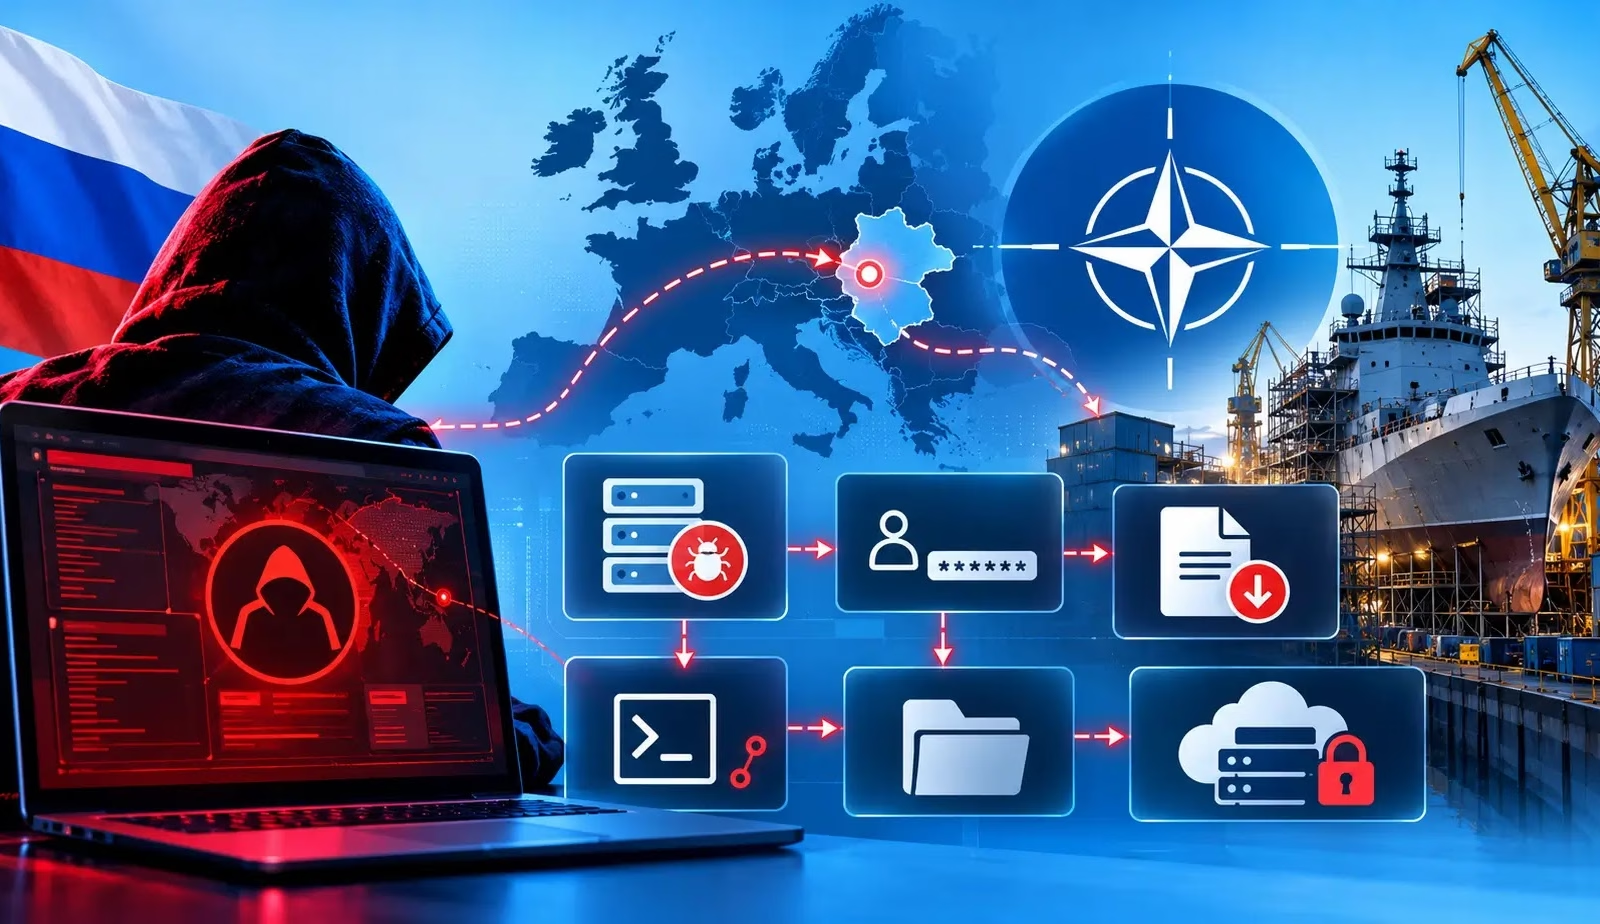
ロシアのスパイ集団APT28が、NATO加盟国の海軍造船所に侵入していたことが分かりました。侵入は少なくとも2カ月間続いていました。
研究者らは、最初の侵害後に認証情報の窃取、隠しネットワークトンネルの設置、これまで文書化されていなかったマルウェアローダーの展開が行われたことを確認しました。
SymantecのThreat Hunter Teamは、この活動をSwallowtailによるものと結び付けています。Swallowtailは、Fancy BearやForest Blizzardとも呼ばれるグループです。より広範なキャンペーンでは、2つのNATO加盟国にまたがり、法執行機関と軍用航空機エンジンメーカーも標的となりました。
レポートでは、被害を受けた組織や国の名前は明かされていません。造船所の感染は2026年7月24日に始まりました。Outlookの添付ファイルキャッシュから、悪意のあるWord文書が開かれたことがきっかけです。
巧妙に偽装されたマクロがファイルをインストールし、Hookedgeバックドアを起動しました。これにより攻撃者は、コマンドを発行して結果を収集するための通信経路を確保しました。
この文書のマクロは、コードやテキストを小さな断片に分割し、実行時に結合する仕組みでした。静的なアンチウイルス検査を回避する狙いがあったとみられます。マクロはユーザープロファイル内に、VBScriptランチャー、2つのウェブファイル、バッチスクリプトを配置しました。
バッチスクリプトはMicrosoft Edgeを終了させ、一時ダウンロードファイルを削除しました。その後、画面外に配置したほぼ見えないウィンドウでブラウザーを再起動しました。続いて、埋め込まれたJavaScriptがwebhook.siteから指示をダウンロードしました。ブラウザーをダウンローダーとして利用した形です。
ダウンロードされたコマンドは、ネットワーク接続、プロキシ設定、実行中のプロセス、システム情報、ユーザーフォルダーを調べるものでした。
Dropbox、Google、Microsoft、Megaへの接続も確認されています。攻撃者は次の段階に進む前に、利用可能な外部向け通信経路を試していたとみられます。
7月27日には、第2段階でwebhook.siteから攻撃者のインフラ(185.82.218[.]119)へ切り替わりました。約30秒の間に7件のタスクが届いており、定型的な自動チェックではなく、オペレーターによる対話的な操作だったことがうかがえます。
攻撃者はホストにSSH秘密鍵を置き、WindowsのOpenSSHを使って自らのサーバーへのバックグラウンドトンネルを確立しました。これが内部ネットワークへの侵入経路となりました。攻撃者は内部のホスト名を照会した後、7月28日にトンネルを終了しました。
別のPowerShellスクリプトは、ローカルのHTTPリスナーを作成し、認証を誘発してNTLMチャレンジレスポンスを取得しました。これは認証情報の素材を収集したもので、攻撃者が平文のパスワードを復元したことを示すものではありません。
7月31日には、攻撃者が暗号化ファイル「Events.dat」と、コマンドライン引数で渡した復号鍵を指定して、ld.exeを実行しました。
研究者らは、ld.exeがメモリ内でコンテンツを復号し、エクスポートされた関数「ExecuteLoader」を呼び出すリフレクティブローダーだと特定しました。
暗号化されたペイロードは回収できておらず、最終的な目的は不明です。ローダーは実行時の鍵を必要とするため、暗号化ファイル単体では本来のペイロードが実行されないと、Symantecは説明しています。
オペレーターによる明確な最後のコマンドは、7月31日でした。ただし、ローダーとランチャーは8月下旬にも残っており、ランチャーは9月24日にも再び確認されました。その後の活動がスケジュール実行によるものか、オペレーターが再び関心を向けた結果なのかは、研究者らにも判断できませんでした。
脅威調査の効率化と手作業の削減のため、1万6,000以上のSOCチームがANY.RUNを活用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/apt28-breaches-nato-shipbuilder/