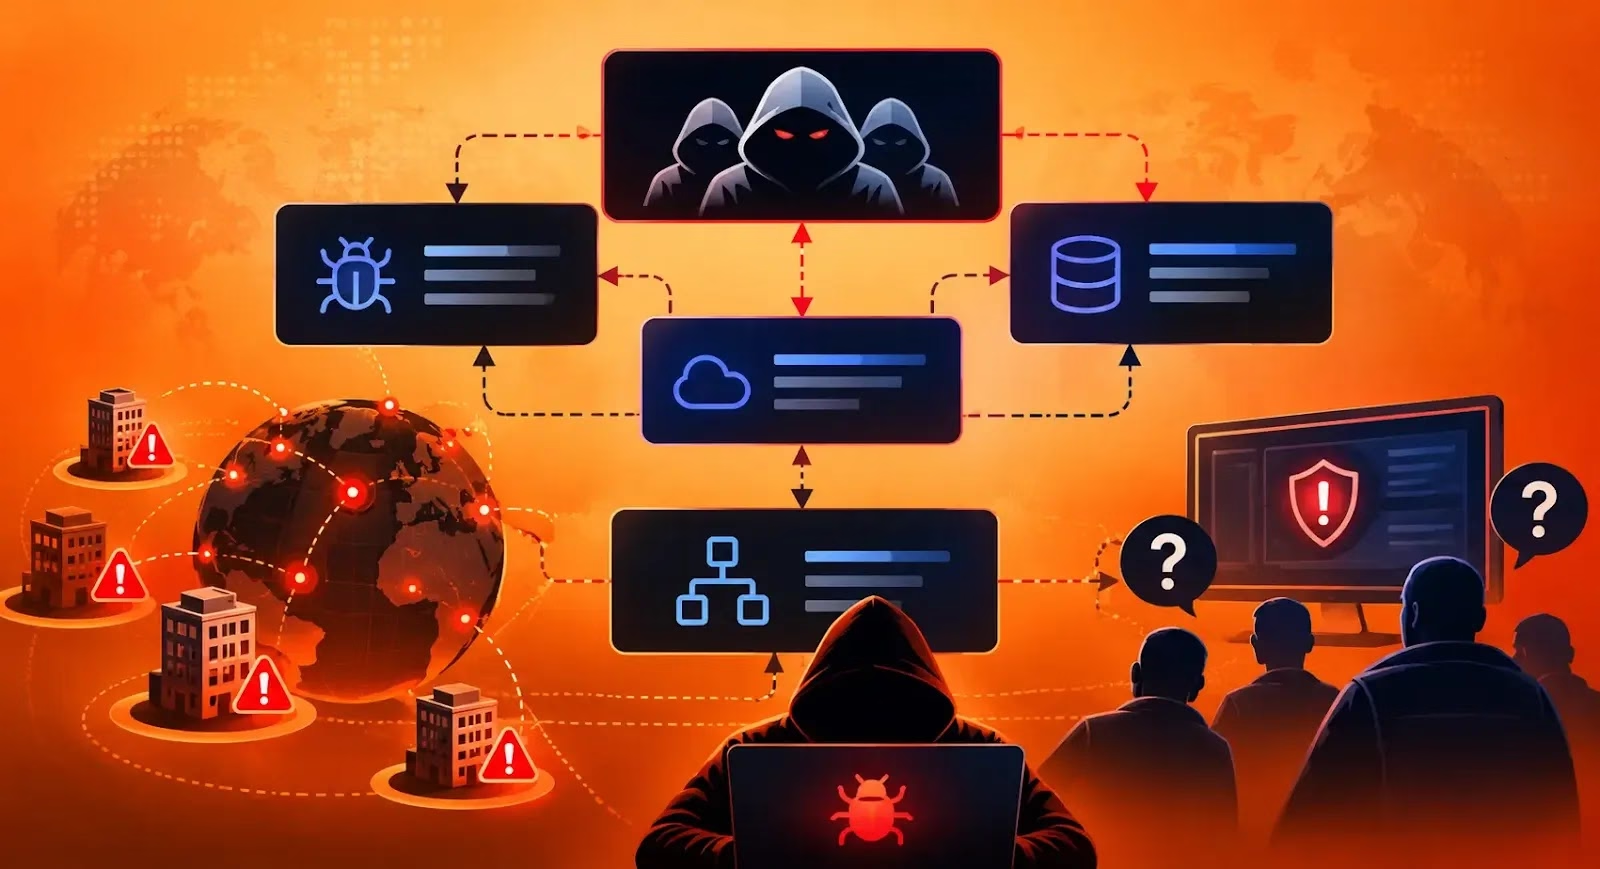
サイバーセキュリティ研究者は、犯罪者らがScattered LAPSUS$ Hunters (SLH)の名を共有の「看板」として使い、別々の攻撃者をあたかも一つの強力な組織であるかのように見せかけていると警告しています。
このブランドは、Scattered Spider、LAPSUS$、ShinyHuntersの評判を借用したものです。そのため、実際に誰が侵入を実行したのかが分かりにくくなっています。
Trustwave SpiderLabsは、SLHを「協力し合ったり、既存グループになりすましたり、互いの活動を後押ししたりする攻撃者が使う公の窓口」と説明しています。研究者らは、元の3つのクラスターが正式に合併したことや、それらを束ねる中央集権的な組織が存在することは確認していません。
この区別が重要なのは、誤った帰属判断によって調査担当者が見当違いの攻撃パターンを追ってしまう恐れがあるためです。恐喝メッセージに見覚えのある名前があっても、誰がアクセス権を得たのか、誰が情報を盗んだのか、誰が支払いを要求したのかが確定するわけではありません。
SLHが公に姿を現したのは2025年8月のことで、舞台はThe Comでした。The Comは、参加者が手法や人脈、評判を共有し合う非公式の犯罪エコシステムです。
攻撃者は固定のメンバーを維持するのではなく、一時的な協力関係を結び、信用を得るために知名度のある名前を使い回しています。
SpiderLabsは、関連チャンネル全体で約30の稼働中のハンドルを確認しました。ただし、言語パターンや絵文字の選び方、投稿スケジュールからは、中核となる活動を担っているのは5人未満とみられます。
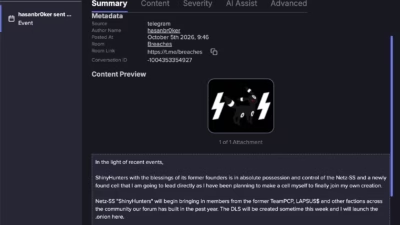
研究者らは、正確な人数は依然として不明だと注意を促しています。この活動ではTelegramが中心的な役割を果たしてきました。運営者は侵害の主張を公開し、盗んだ情報を宣伝し、参加者を勧誘し、被害者に圧力をかけています。
研究者らは、少なくとも16回のチャンネル削除と再作成を確認しました。プラットフォーム側の対策を受けても、このブランドが生き延びていることがうかがえます。
提供された分析では、共有ブランドと3つの侵入クラスターを切り分けています。Scattered Spiderはソーシャルエンジニアリングを軸とし、LAPSUS$は従来、データ窃取と恐喝に重点を置いてきました。ShinyHunters は、盗まれたデータやクラウドサービスとの関連が指摘されています。
分析ではまた、元のLAPSUS$は2022年9月以降に活動を停止しており、ランサムウェアを展開したことはないとしています。その名前が再び使われているからといって、元のグループが復活したことにはなりません。
名前が次々と変わる裏で、攻撃者は信頼されたビジネスプロセスを悪用し続けています。CISAは、Scattered Spiderの攻撃者が従業員になりすまし、サポート担当者を説得してパスワードをリセットさせたり、多要素認証を攻撃者の管理下にあるデバイスへ移させたりしていると記録しています。
こうした電話では、ソーシャルメディアや流出した記録などから集めた個人情報がよく使われます。攻撃者はヘルプデスクに繰り返し連絡し、まず本人確認の手順を探ったうえで、その知識を使ってアカウントを乗っ取ることがあります。
侵入後、攻撃者は認証方法を登録したり、正規のリモート管理ツールをインストールしたりできます。
AnyDesk、ScreenConnect、Splashtopはアクセス手段になり得るうえ、不正な活動を日常的な管理作業のように見せかけます。CISAはデータ窃取やランサムウェアの展開も記録していると、flareは述べています。
防御側は、ブランド名ではなく証拠に基づいて攻撃者を特定すべきです。調査担当者は、インフラ、観測された挙動、インシデントでの調査結果、文書化された攻撃者間のつながりを比較する必要があります。手法が共通していることや、同じチャットチャンネルに参加していることだけでは、責任の所在を証明できません。
脅威調査を効率化し、手作業を減らすためにANY.RUNを利用している16,000以上のSOCチームに加わりませんか。チームで試してみる
翻訳元: https://cyberpress.org/hackers-exploit-lapsus-confusion/