
研究者が警告、ハッカーは「Scattered LAPSUS$ Hunters」の名を隠れ蓑にしてセキュリティチームを混乱させている
サイバーセキュリティ研究者は、犯罪者らがScattered LAPSUS$ Hunters (SLH)の名を共有の「看板」として使い、別々の攻撃者をあたかも一つの強力な組織であるかのように見せかけていると警告しています。 このブランドは、Scattered Spider、LAPSUS$、ShinyHuntersの評判
サイバーセキュリティ研究者は、犯罪者らがScattered LAPSUS$ Hunters (SLH)の名を共有の「看板」として使い、別々の攻撃者をあたかも一つの強力な組織であるかのように見せかけていると警告しています。 このブランドは、Scattered Spider、LAPSUS$、ShinyHuntersの評判
脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、企業のITヘルプデスクになりすます手口が増加しています。従業員をだましてマルウェアをインストールさせたり、リモートアクセスを許可させたり、Windowsの認証情報を盗み出したりしています。 こうした攻撃は単純な弱点を突いています。従業員は不審なメ
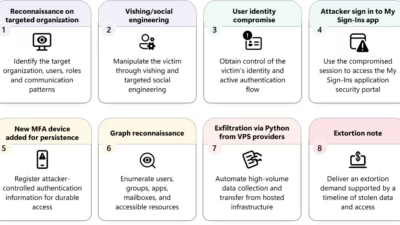
脅威アクターが企業のヘルプデスク担当者になりすまし、Microsoft 365のIDを乗っ取る積極的なソーシャルエンジニアリング攻撃キャンペーンを展開しています。このキャンペーンはMFAの永続化を確立し、SharePoint、OneDrive、Exchange Onlineから体系的にデータを収集します。Datago
Microsoft 365ユーザーがBigBear 2.0とAiTMプロキシを使ったフィッシングキャンペーンの標的に攻撃者は電話・Teams・メールでIT担当者になりすまし、認証情報を盗みMFAを回避CloudSEKは5,000件以上の盗難記録を追跡、Arctic Wolfはフィッシング耐性MFAと条件付きアクセ
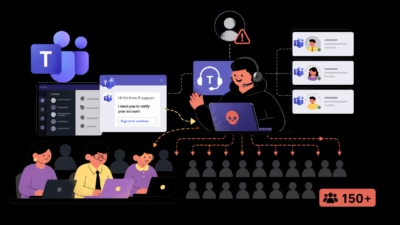
Spring Ringと名付けられた組織的なソーシャルエンジニアリングキャンペーンが、外部のMicrosoft Teamsアカウントを使って企業のITヘルプデスク担当者になりすまし、2026年1月から4月にかけて少なくとも10の組織にまたがる150人以上の従業員を標的にしていたことが分かりました。 この攻撃は、攻撃者
サイバー犯罪 Unit 42によると、攻撃者はヘルプデスク担当者になりすまして従業員にリモートコントロールの権限を渡すよう仕向け、その後EtherRATトロイの
サイバー犯罪 オランダ警察が銀行詐欺コールセンターを摘発、15歳の少年を含む6人を逮捕 オランダ警察

以前は知られていなかった脅威グループが、試行錯誤された社会工学的戦術(Microsoft Teamsのチャット招待とヘルプデスク職員になりすまし)を使用し、データ盗難攻撃でカスタムマルウェアも使用していると、Googleの脅威インテリジェンスグループが述べています。 脅威ハンターは2025年12月下旬に「大規模なメー

攻撃者はネットワークに侵入するためにフィッシングメールを送信する代わりに、ヘルプデスクに電話をかけるようになった詐欺師は経営幹部になりすまし、サポートチームを操ってMFA設定をリセットさせるLinkedInから収集された個人情報により、発信者の詐欺がより説得力を持つようになる攻撃者はメールフィッシングやマルウェアを通

Microsoftが、クロステナントチャット機能を悪用する詐欺師についてTeamsユーザーに警告攻撃者がIT職員になりすまし、被害者をQuick Assistで遠隔アクセスを許可するよう騙す内部に入った後、信頼されたツールを使用して横展開し、Rcloneをインストールし、機密な企業データを流出させるMicr
すべての記事を読み込みました