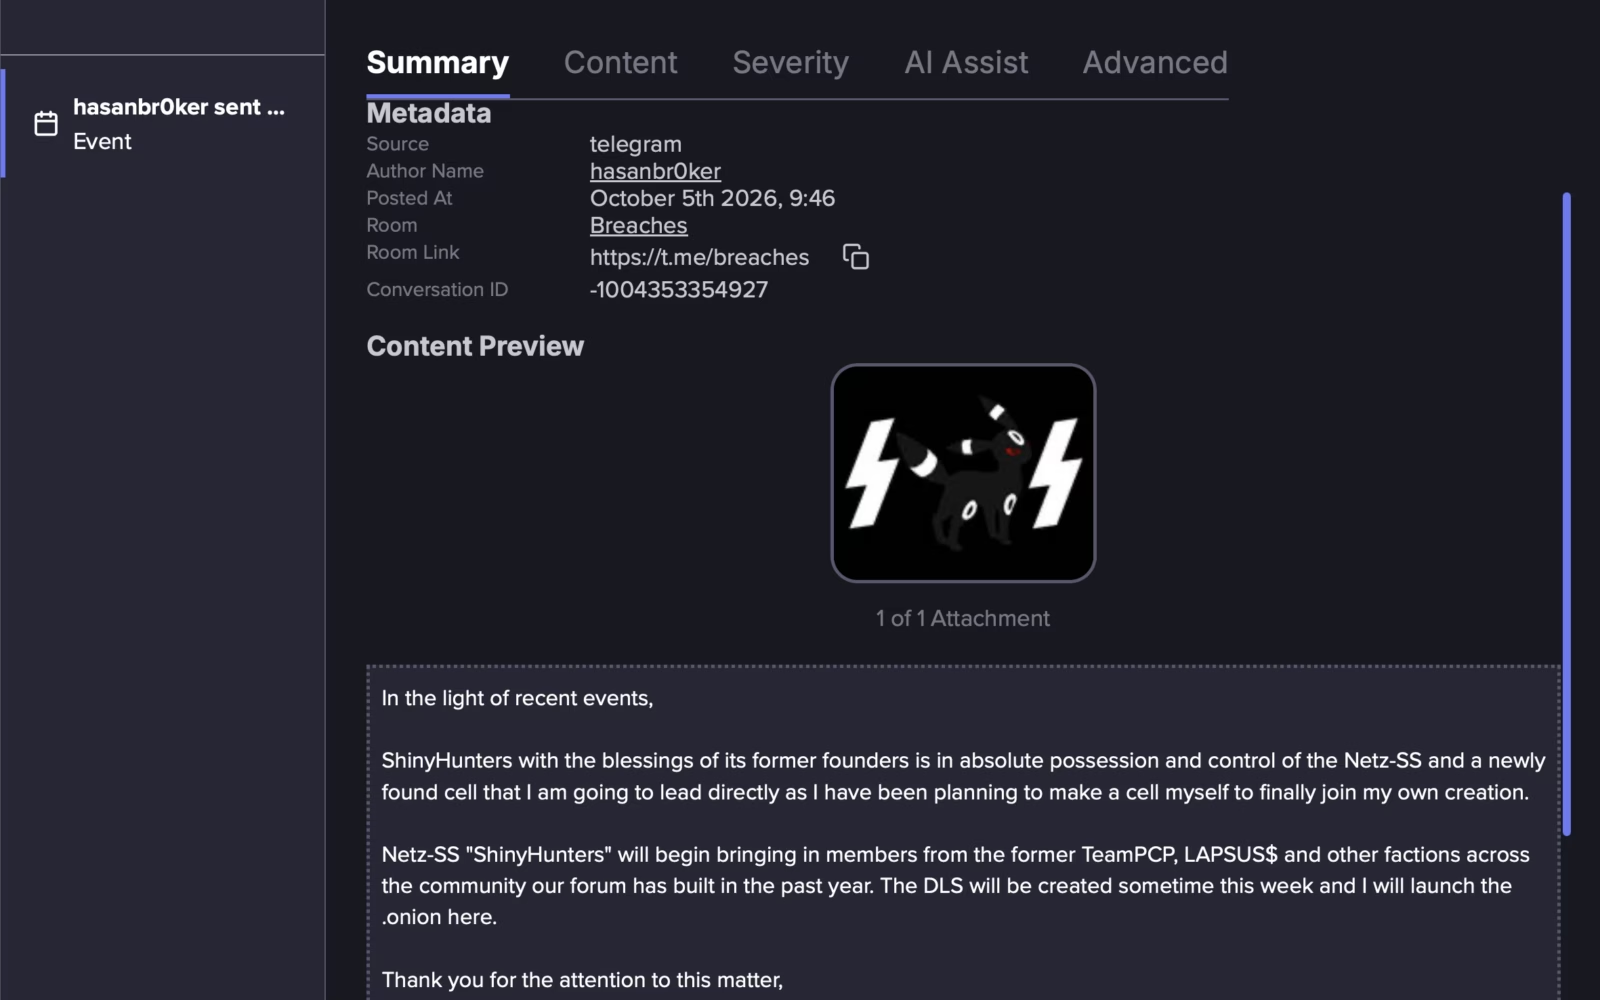
悪名高いハッカー集団ShinyHuntersは、最近になって創設時の指導部を失いました。すると、この悪名高い名称を奪おうと、便乗する者たちがすぐに名乗りを上げました。複数の著名なハッカーが逮捕された後、犯罪ブランドの新たな名乗り手がオンライン上に現れています。この人物は、元の創設者から公式の承認を得ていると主張しました。しかし、フォレンジック調査の結果、その裏付けとされる証拠は偽造された可能性が高いことが判明しました。
犯罪ブランドをめぐる争奪戦
サイバー犯罪の専門家で、Arkem Cyberの創設者であるJon DiMaggio氏は、ShinyHuntersの名義をめぐるこの争いが激化していると指摘しました。Reyの名で知られるメンバーとされる人物が逮捕された後、正体不明の人物らが新しいオンラインアカウントを開設しました。その後、自らをこの組織の正当な後継者だと宣言しています。主張を裏付けるため、投稿者らは集団の元創設者から明確な承認を得たと説明しました。
侵害された暗号鍵
しかしDiMaggio氏は、この主張に決定的な欠陥があることを突き止めました。同グループがこれまでメッセージへの署名に使ってきた管理用の暗号鍵が、侵害を受けていたのです。その結果、正体不明の攻撃者が、一見すると有効なデジタル署名を付した偽の声明を作成できたことになります。秘密鍵が第三者の手に渡った時点で、数学的に有効な署名であっても、本物の作成者によるものだとは証明できなくなります。
法執行機関による摘発が混乱に拍車
この後継者争いは、世界的な犯罪捜査が強まる中で勃発しました。9月下旬、ヨルダン当局は、Reyの別名で活動していたとされるShinyHuntersの構成員、Saif al-Din Khader容疑者を拘束しました。調査報道ジャーナリストによると、同容疑者はすぐに米連邦捜査当局への協力を始めたといいます。さらに10月9日には、FBI長官のKash Patel氏が、この犯罪組織に関連するもう1人の人物の逮捕を発表しました。
恐喝で築かれた「莫大な遺産」
結局のところ、ShinyHuntersというハッカー集団の悪名の大きさこそが、なりすましが現れる理由を説明しています。セキュリティアナリストは2020年以降、この名称を大規模なデータ侵害、データベースの販売、恐喝キャンペーンと結び付けてきました。その後、構成員らは企業のクラウド環境を標的とする方向へ転じています。たとえばSalesforceに対する著名な攻撃では、ボイスフィッシング(ビッシング)が多用されました。攻撃者は技術サポート担当者を装い、企業の従業員をだましたのです。
変わる同盟関係と帰属判定のリスク
この集団の内部構成は、長年にわたって何度も入れ替わってきました。2025年には、複数の著名なアンダーグラウンドのペルソナを束ねるScattered LAPSUS$ Huntersという連合が登場しています。逮捕やインフラの押収が続いているにもかかわらず、サイバー犯罪者はこうした知名度の高いブランド名を使い続け、被害者を威嚇しています。
Arkem Cyberの包括的な調査レポートの中で、DiMaggio氏は、現時点でShinyHuntersの名称の正当な所有権を確実に証明できる主体は存在しないと結論づけました。侵害された鍵を使えば、なりすまし犯が本物らしく見える声明を偽造できるため、脅威の状況は一段と不透明になっています。そのため、標的となった企業や脅威アナリストは、第三者の犯罪者による便乗の虚偽を、悪名高い犯罪組織本物の恐喝要求と取り違えるリスクを抱えることになります。
翻訳元: https://meterpreter.org/shinyhunters-hacker-group-impostor-takeover/