
Appleの自動再起動機能に脆弱性の可能性
404Mediaは、サイバー兵器メーカーがiOSの脆弱性を悪用し、自動再起動のセキュリティ機能を回避していると報じています(別リンク)。この機能は、iPhoneが72時間使われなかった場合に、より安全な状態へ自動的に移行させるものです。 非アクティブ時の再起動を回避する新技術を開発したのは、法執行機関向けに
404Mediaは、サイバー兵器メーカーがiOSの脆弱性を悪用し、自動再起動のセキュリティ機能を回避していると報じています(別リンク)。この機能は、iPhoneが72時間使われなかった場合に、より安全な状態へ自動的に移行させるものです。 非アクティブ時の再起動を回避する新技術を開発したのは、法執行機関向けに
FBIが、自機関の情報が流出した最近のデータ侵害に関する捜査で、2人目の関係者を拘束したと報じられています。 複数のFBI関係者が土曜日にロイター通信に語ったところによると、サイフ・アルディン・ハデル(Saif al-Din Khader)容疑者は9月28日にヨルダンで逮捕されました。
NEAR Intentsは、自社のインフラから約380万ドルを流出させた人物の特定に成功したと発表しました。容疑者には資金を返還するための猶予として48時間が与えられましたが、その身元は現時点で公表されていません。 このサイバー攻撃は9月30日、2件の小規模な探索的トランザクションから始まりました
「Operation KillSwitch」でKillSecを壊滅、インフラ、暗号資産、110TBのデータを押収捜査で中核メンバーを特定、主要な運営者を含む複数人を逮捕KillSecは医療、金融、政府機関、中小企業を狙い、1,000件の攻撃を主張悪名高いランサムウェア集団KillSecが、事実上消滅しました。Eu
法執行機関は、数百件のサイバー攻撃に関与したとみられる多発型のランサムウェア集団に対して強制捜査に踏み切り、首謀者とされる16歳の容疑者を逮捕しました。 欧州刑事警察機構(Europol)によると、KillSecは2024年から活動を続けており、この間に少なくとも500件の攻撃を成功させました。ただし、実際の攻
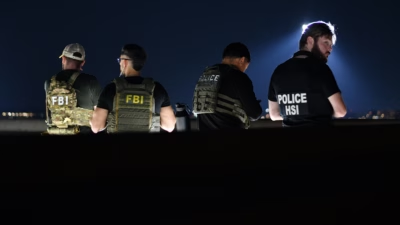
脅威ハンターやセキュリティ研究者らは、ShinyHunters がFBIから盗んだと主張するデータの内容に強い危機感を抱いています。複数の関係者によると、流出したデータの限定的なサンプルには、FBI捜査官の個人連絡先、家族に関する詳細、所属オフィスや任務の割り当てが含まれていました。場合によっては、捜査官の専門分野に
サイバー犯罪集団ShinyHuntersは、FBI関連の複数のサービスに侵入し、FBI職員および採用応募者に関する機密性の高い個人情報を取得したと主張しています。 この主張は第三者による独立した検証を受けていませんが、報告によれば流出したとされるFBI職員記録のサンプル5,000件には、氏名、自宅住所、電話番号、さら
cyber-crime
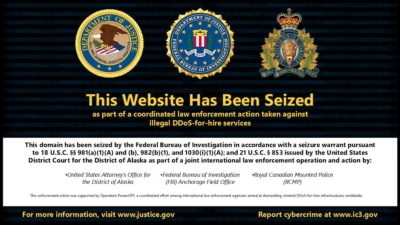
世界最長級の歴史を持つDDoS(分散型サービス拒否)代行サービスの一つ、NightmareStresserが摘発されました。 米司法省は今週、FBIがこのブーターサービスに関連するインターネットドメインを押収したと発表しました。 nightmare-stresser[.]comおよびnightmarestresser
米法執行機関が長年稼働してきたDDoS代行プラットフォーム「Nightmare Stresser」のドメインを押収同サービスは2022年以降、数十万件に及ぶ攻撃を可能にしてきた。現在サイトはFBIのバナーに差し替えられているこれまでに100以上のドメインを押収し12人を起訴した「Operation PowerOF
すべての記事を読み込みました