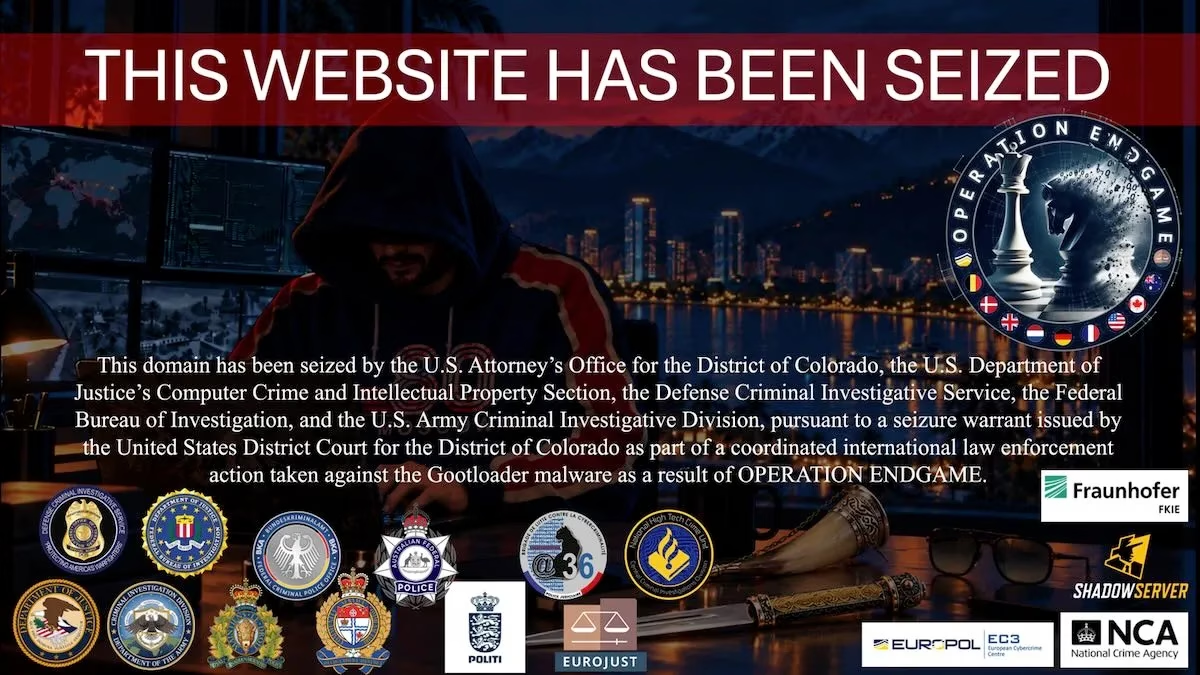
米国、欧州、オーストラリア、カナダの法執行機関が、悪名高いマルウェア「Gootloader」「CastleRAT」「StealC」のインフラを押収しました。
欧州刑事警察機構(Europol)によると、捜査当局は、これらの悪質な活動に関連する235台のサーバーと257件のドメインを押収しました。マルウェアの拡散網は大きな打撃を受けています。
Gootloader、CastleRAT、StealCは、サービスとしてのサイバー犯罪(cybercrime-as-a-service)モデルで運営されていました。ランサムウェア攻撃やデータ窃取などのサイバー犯罪を可能にしていたマルウェアです。
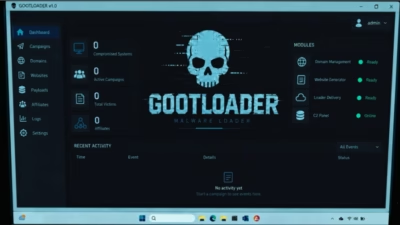
Gootloaderは、偽の法的文書を掲載した改ざんWebサイトを通じて拡散していました。ランサムウェアをはじめとする他のマルウェアファミリーを送り込むドロッパーとして機能していました。
米司法省(DoJ)は、Gootloaderが少なくとも2018年から活動していたと発表しています。感染したコンピューターは2万5000台を超え、米国での被害額は約2880万ドルに上ります。
司法省によると、「Operation Endgame」の一環として実施された今回の摘発により、100台のサーバーからこのドロッパーが削除されました。Europolは、Gootloaderに関連する14台のサーバーと218件のドメインを押収し、感染した681件のWebサイトを浄化したと報告しています。
CastleRATは、少なくとも2025年から活動しているリモートアクセス型トロイの木馬(RAT)です。攻撃者は感染したマシンを遠隔操作し、ファイルを暗号化するランサムウェアの展開に悪用していました。
法執行機関は、CastleRATの運営者が使用していた120台のサーバーと39件のドメイン、さらに被害者のデータを押収しました。HaveIBeenPwnedは、18万件のメールアドレスと89万3000件のユニークなパスワードが回収されたと説明しています。
StealCは、少なくとも2023年から活動しており、情報窃取型マルウェア(ステalラー)とドロッパーの両方の機能を持ちます。主にパスワードやデータ、個人情報の窃取を狙っていました。今年初めに実施された同マルウェアを標的とした法執行措置に続く動きとして、今回は102台のStealCサーバーが機能停止に追い込まれました。
Europolによると、今回の摘発で640万件の被害者の認証情報を押収しました。これらはHaveIBeenPwned、DIVD、CheckjeHack、NoMoreLeaks、Sekoia、The Shadowserver Foundation、NL-NCSCと共有されています。
Europolは「容疑者らは、被害者を感染させて盗み出したこれらの認証情報を販売し、のちにランサムウェアなど他のサイバー攻撃に使わせていた」と指摘しています。