Googleは11月11日、Windows、Mac、Linux向けのChrome安定版チャンネルに対するセキュリティアップデートを公開しました。アップデートは今後数日から数週間かけて順次配信されます。
多くのユーザーはChromeの安定版チャンネルを利用しています。今回のデスクトップ版アップデートにより、ChromeのバージョンはWindowsとMacが157.0.8103.78/.79、Linuxが157.0.8103.78になります。このアップデートには83件のセキュリティ修正が含まれており、そのうち5件は最も深刻度が高い「Critical(重大)」に分類されています。前回のアップデートからわずか2日後の公開となりました。
Chromeのアップデート方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザを一度も閉じない場合や、拡張機能が更新を妨げるなど何らかの問題が起きた場合は、更新が遅れる可能性があります。
配信を待ちたくない場合は、手動で更新できます。Chromeの設定メニューまたはヘルプメニューからGoogle Chromeについてを開いてください。Chromeが更新を確認し、利用可能なアップデートをダウンロードします。再起動を求められたら、再起動をクリックして適用します。
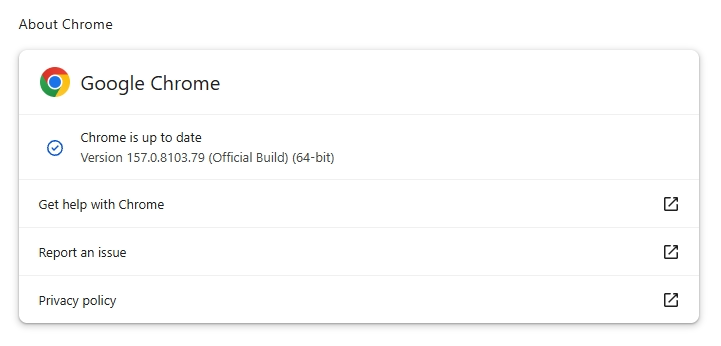
バージョン番号の体系の説明や詳しい手順は、こちらのガイドをご覧ください。あらゆるOSでChromeを更新する方法
技術的な詳細
今回のアップデートで修正された5件のCritical脆弱性は、いずれもuse-after-free(解放後使用)の欠陥です。そこで、この種の脆弱性がなぜ生じるのかを詳しく見ていきましょう。
use-after-free(UAF)脆弱性は、ソフトウェアがメモリを再利用のために解放した後で、そのメモリにアクセスしてしまうことで発生します。プログラムは古い場所への参照を保持したままですが、元のオブジェクトはすでに無効になっており、その領域には別のデータが置かれている可能性があります。
この残された参照は「ダングリングポインタ」と呼ばれます。オブジェクトがいつまで利用可能かを管理する際のミスが原因です。プログラムのある部分がオブジェクトを解放した一方で、別の部分はまだ使えるものと想定していることがあります。所有権の混乱、不適切なエラー処理、同時に動作するタスク間のタイミングの問題などが、その要因となります。
影響はクラッシュやデータ破損から情報漏えいまで幅広く、場合によっては攻撃者が用意したコードの実行にもつながります。特に危険なのは、攻撃者が解放されたオブジェクトの跡に何が置かれるかを操作できる点です。攻撃者は、プログラムにその置換されたデータを正規のデータや次の動作を指示する命令として扱わせることができます。
UAFの欠陥に重大(Critical)の評価が付くことがあるのは、こうした理由からです。ただし、この評価はメモリ管理上のバグの種類を示すものであり、悪用の成功を保証するものではありません。実際の影響は、対象となるコンポーネント、攻撃者がこのミスをどれだけ確実に悪用できるか、そして導入されている保護機能によって決まります。
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →
翻訳元: https://www.malwarebytes.com/blog/bugs/2026/11/google-pushes-second-chrome-update-this-week