Proofpointの研究者らは、欧州におけるフィッシング脅威が2025年から2026年にかけて4.5倍に増加したことを明らかにしました。世界全体の増加幅は1.5倍にとどまります。
英国ではこの傾向が特に顕著で、同じ期間に6倍に急増しました。
11月12日に公開されたProofpointの新しいレポートは、同社のテレメトリーが2025年7月から2026年9月にかけて記録したフィッシング検知データをまとめたものです。
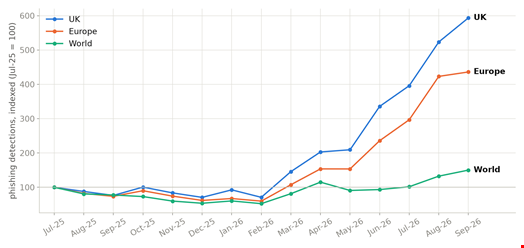
Proofpointによると、現在のフィッシング脅威は欧州でより高い反応を引き出しています。配信された脅威メッセージ100件あたり、欧州のユーザーがクリックした件数は8.3件で、世界全体の2.0件を大きく上回りました。
精密なクラウド攻撃が成果を上げる攻撃者
同社はまた、精密なクラウド攻撃の標的となった欧州の組織の64%で、侵害に成功した形跡が確認されたとしています。
脅威リサーチ担当副社長のダニエル・ブラックフォード(Daniel Blackford)氏は、11月12日にロンドンで開催されたイベント「Proofpoint Protect London」で報道陣に対し、この結果はアカウント乗っ取りのテレメトリーから導き出したものだと説明しました。テレメトリーには、ログイン試行のほか、メールルールの作成やアプリ連携といった、その後の行動が含まれます。
Proofpointの研究者らは、次のように指摘しています。「こうした標的型攻撃は、フィッシングやセッションハイジャックなどの手法で特定のユーザーやアカウントへのアクセスを獲得します。広範なブルートフォース攻撃と比べて、その有効性の高さが浮き彫りになっています」
スパイ活動とAI脅威が変える欧州のサイバーセキュリティ情勢
欧州の各業界は、ますます標的を絞った脅威に直面しています。ホスピタリティ・レジャー分野では、検知された脅威の21%をマルウェアが占めました。これは世界平均のほぼ2倍です。医療機関も同様に深刻で、コールバックフィッシングは前年比で257%増加し、マルウェアの検知も84%増えました。
レポートはさらに、欧州全域でスパイ活動が拡大していると指摘しています。南アジアの脅威アクターが西欧へ活動範囲を広げる一方、ロシアや中国の国家支援とみられるグループも、手口の進化を続けています。
同時に、クラウドサービスとAIの普及が、新たなセキュリティ上の課題を生み出しています。
Proofpointは、認証およびOAuthフレームワーク経由で接続されたAI対応アプリケーションを18万8,000件以上確認しました。また、オープンソースAI技術を狙う攻撃の影響を受けた欧州のセンサーの割合は、連続する2つの90日間で4.6倍に増えました。
ブラックフォード氏は次のように付け加えました。「昨年までは、攻撃者にとってのAIはまだ過大評価されている面があると言えたかもしれません。しかし、この6〜8カ月で、コーディングアシスタントやAIの利用が、脅威環境の大半に広く浸透し始めたことがはっきりと見えてきました」
翻訳元: https://www.infosecurity-magazine.com/news/phishing-rises-faster-europe/