開示:本記事はANY.RUNから提供されたものです。掲載している情報と分析は、同社の調査結果に基づいています。
サイバー犯罪者はAIを使って、より巧妙なフィッシング攻撃を仕掛け、キャンペーンの規模を拡大し、 セキュリティ対策をすり抜ける新たな手口を探っています。SOCチームにとっては、アラートを一つ見逃すたび、あるいは調査が遅れるたびに、攻撃者に企業の認証情報を盗み、機密データにアクセスし、事業運営を妨害する猶予を与えることになります。
CompareSecurity
調査待ちの案件が積み上がるにつれ、セキュリティ責任者は運用コストの上昇、アナリストの疲弊、そして甚大な被害をもたらす侵害のリスク増大に直面します。AIを活用したマルウェア分析は、潜在的な脅威をより迅速に発見し、不要なエスカレーションを減らし、人員を増やさずにより多くのインシデントを処理できるよう、組織を支援しています。
SOCチームが最新のサイバー攻撃に対応しきれない理由
不審なファイルやURLが一つあるだけで、何時間もの調査が必要になることがあります。アナリストはリダイレクトを追跡し、不審な挙動を調べ、関連する脅威を確認し、調査結果を文書化したうえで、どのような対応を取るかを判断しなければなりません。攻撃が複雑化するにつれ、こうした定型業務が重要なインシデント対応に充てるべき貴重な時間を奪っています。
| SOCの課題 | ビジネスへの影響 |
| CAPTCHA、リダイレクト、正規Webサイトの背後に隠れた攻撃チェーン | 脅威の見逃しと検知の遅れ |
| 反復的な手作業の調査 | コストの増加と対応の遅れ |
| 分断された脅威インテリジェンス | 脅威の可視性が不十分になり、調査が長期化 |
| 時間のかかるレポート作成 | エスカレーションと対応判断の遅れ |
| 増え続けるアラートの待ち行列 | アナリストの過負荷と脅威見逃しリスクの上昇 |
こうした課題により、SOCがコストや人員を増やさずに脅威を徹底的に調査することは、ますます難しくなっています。
AIがSOCチームの脅威調査をどう変えているか
AIを活用したマルウェア分析は、隠れた攻撃チェーンの追跡から、関連する脅威の紐付け、インシデントレポートの作成に至るまで、セキュリティ調査の中でも特に時間のかかる作業の一部を肩代わりしつつあります。
CompareSecurity
- AI支援の自動化が隠れたフィッシング攻撃を暴く
最近のANY.RUNサンドボックスでの調査は、AI支援の自動化によって隠れた攻撃チェーンを明らかにし、アナリストの反復作業の時間を節約しながら、必要に応じていつでも自分で操作を引き継げることを示しています。
調査は、Adobeの正規プラットフォーム上でホストされていたPDFから始まりました。PDFに埋め込まれたリンクをたどると、CAPTCHAによるチャレンジなど複数の段階を経て、最終的に企業アカウントを狙ったMicrosoft OAuthフィッシングのフローが姿を現しました。
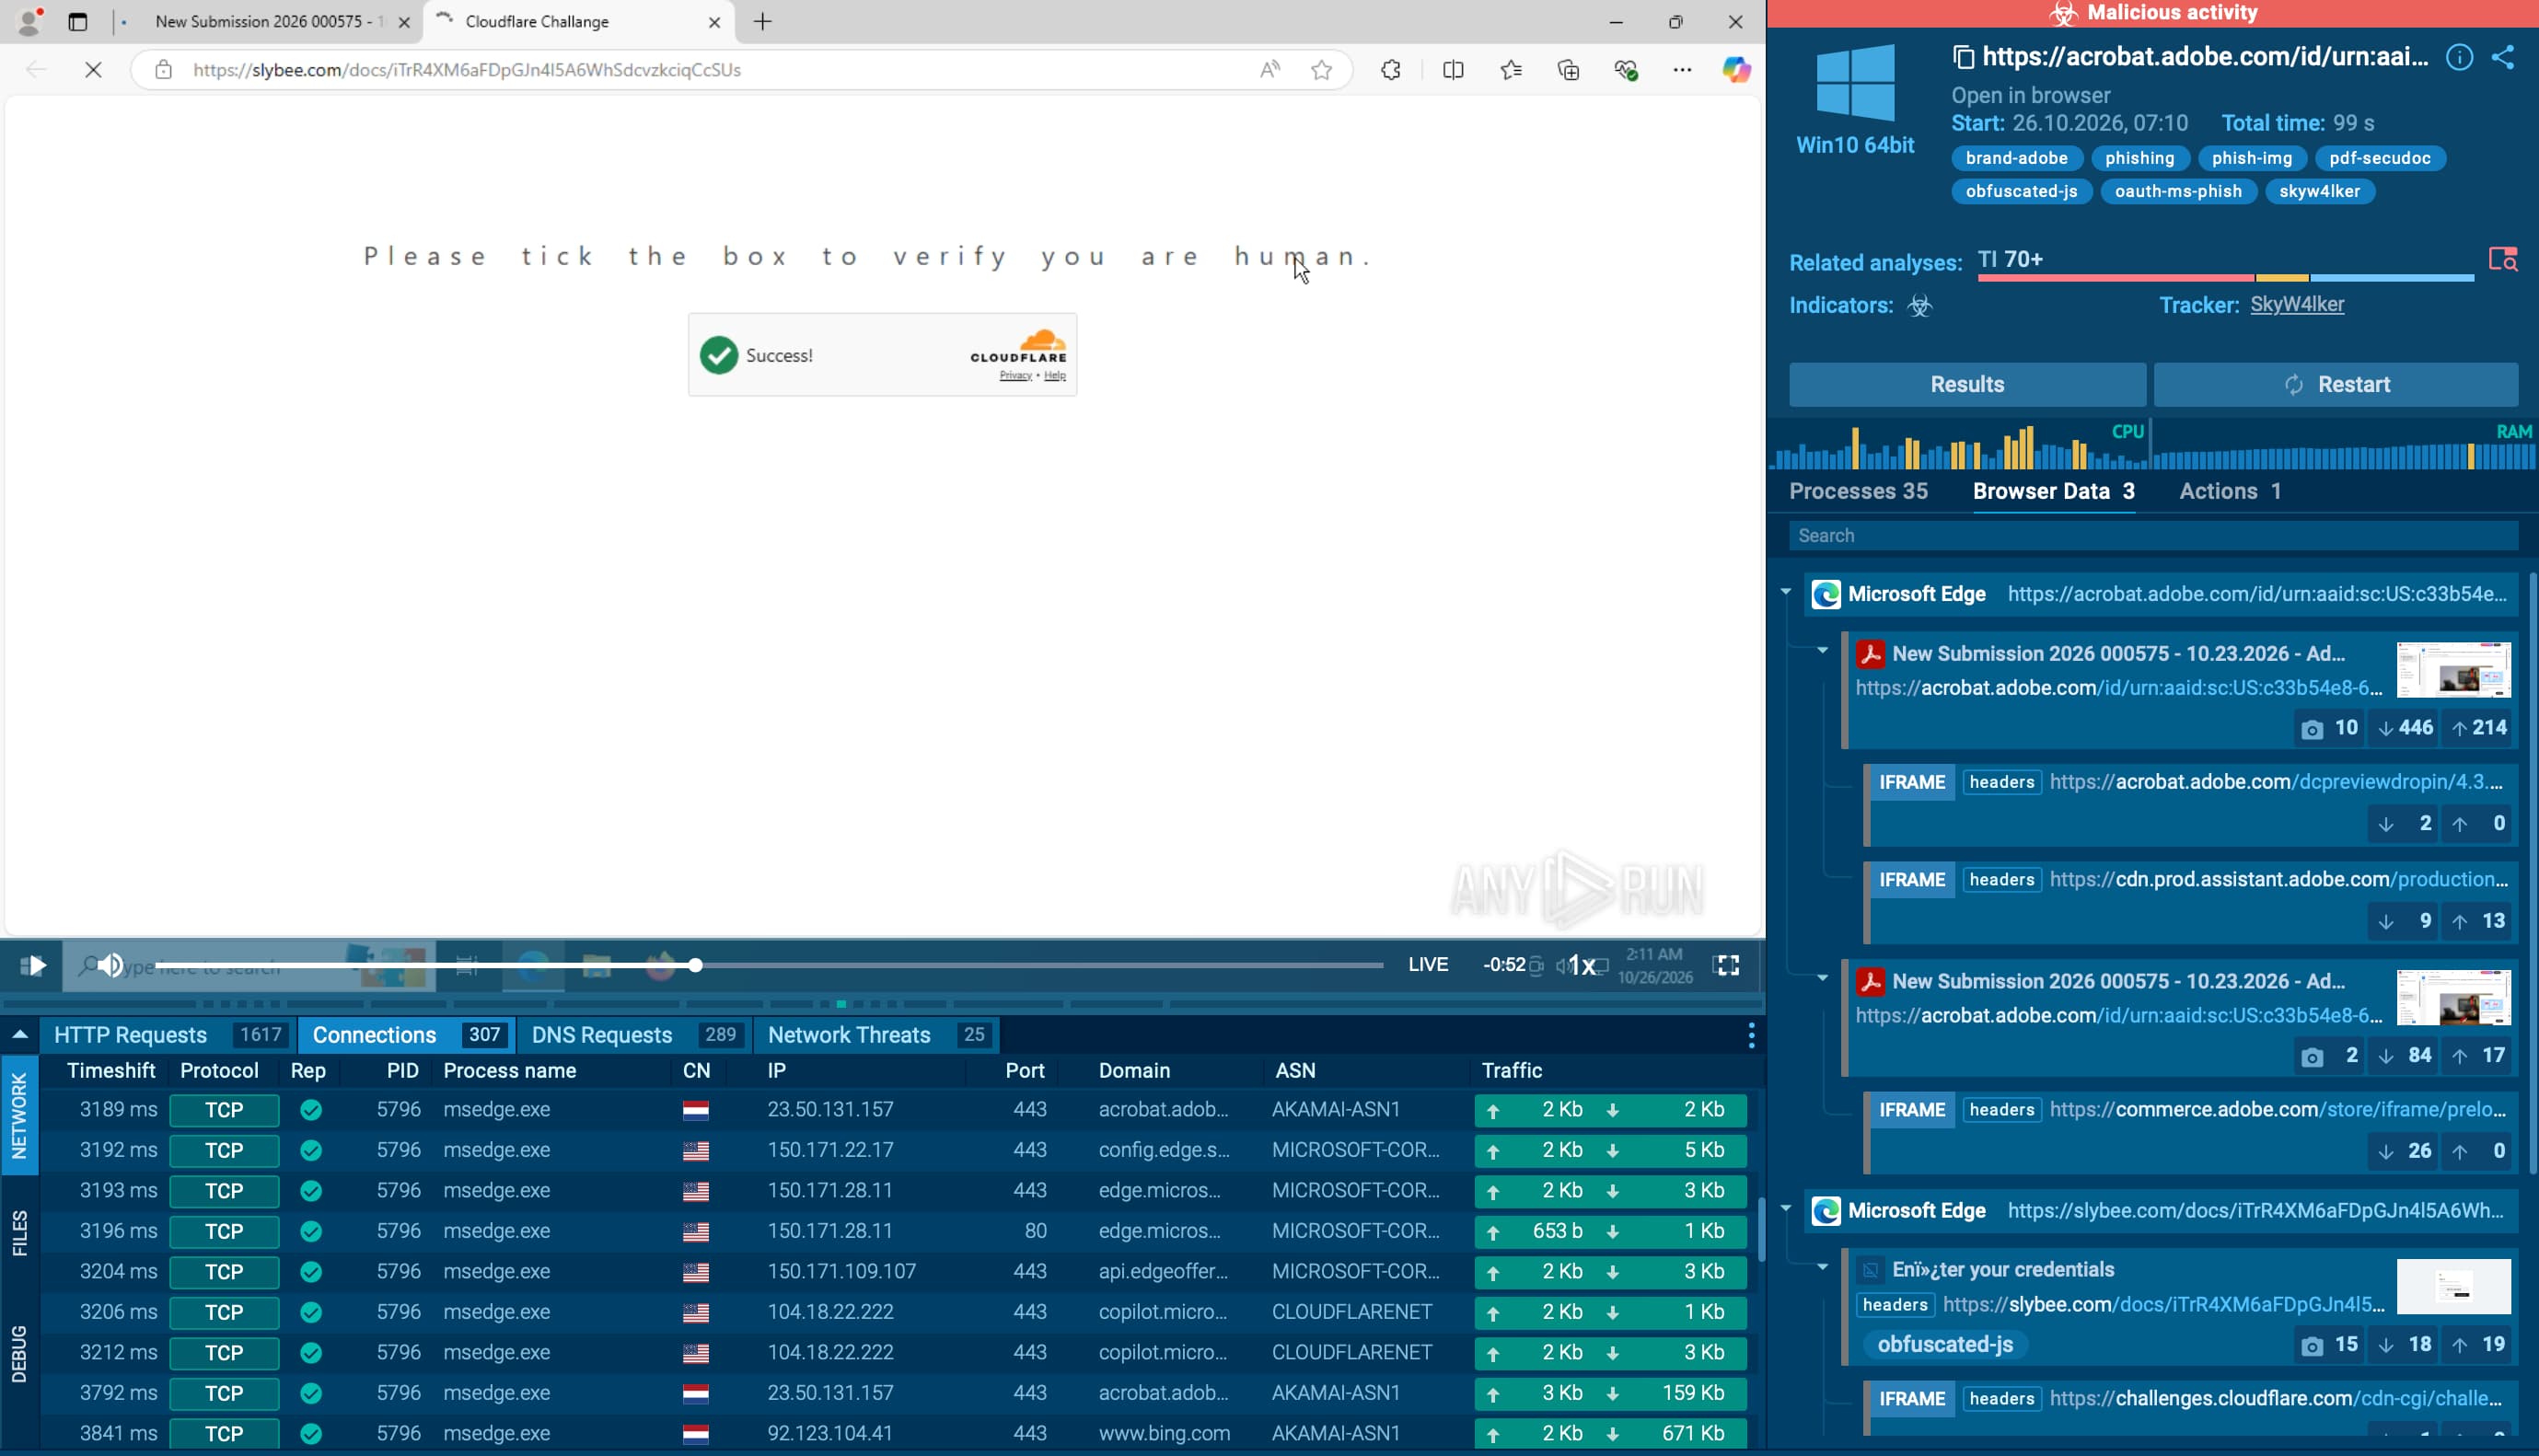
Automated Interactivity(自動インタラクション)を有効にすると、サンドボックスはアナリストがクリックを一つひとつ操作しなくても、攻撃の流れを自動でたどり続けました。自動化とインタラクティブな操作を組み合わせることで、調査を自動的に進めつつ、セキュリティ担当者がいつでも介入して不審な動きを確認したり、別の経路を探ったりできます。
CompareSecurity
SOCにとっての利点:クリック作業を減らし、調査に集中
脅威を評価する前に攻撃を手作業で再現する必要がなくなるため、アナリストは不審な挙動や、人間の判断が求められる意思決定に集中できます。これにより、セキュリティチームは可視性や制御を損なうことなく、より多くのアラートを調査できます。
- 関連する脅威のコンテキストがキャンペーン調査を加速
悪意のあるリンクを一つ見つけたことは、始まりにすぎない場合があります。その背後には、数十の関連ドメインや共有インフラ、すでに別の場所で調査された攻撃を含む、フィッシングキャンペーン全体が潜んでいるかもしれません。適切なコンテキストがなければ、セキュリティチームは相互に関連する脅威を、個別の孤立したインシデントとして扱ってしまうおそれがあります。
そこで調査のあり方を変えるのが、ANY.RUNの強力な新機能「Related Threat Context」です。単一の不審な指標から、関連するサンドボックス分析のネットワークへ直接たどれるショートカットをアナリストに提供し、攻撃間のつながりを可視化します。調査を一からやり直すことなく、有用なインテリジェンスを得られます。
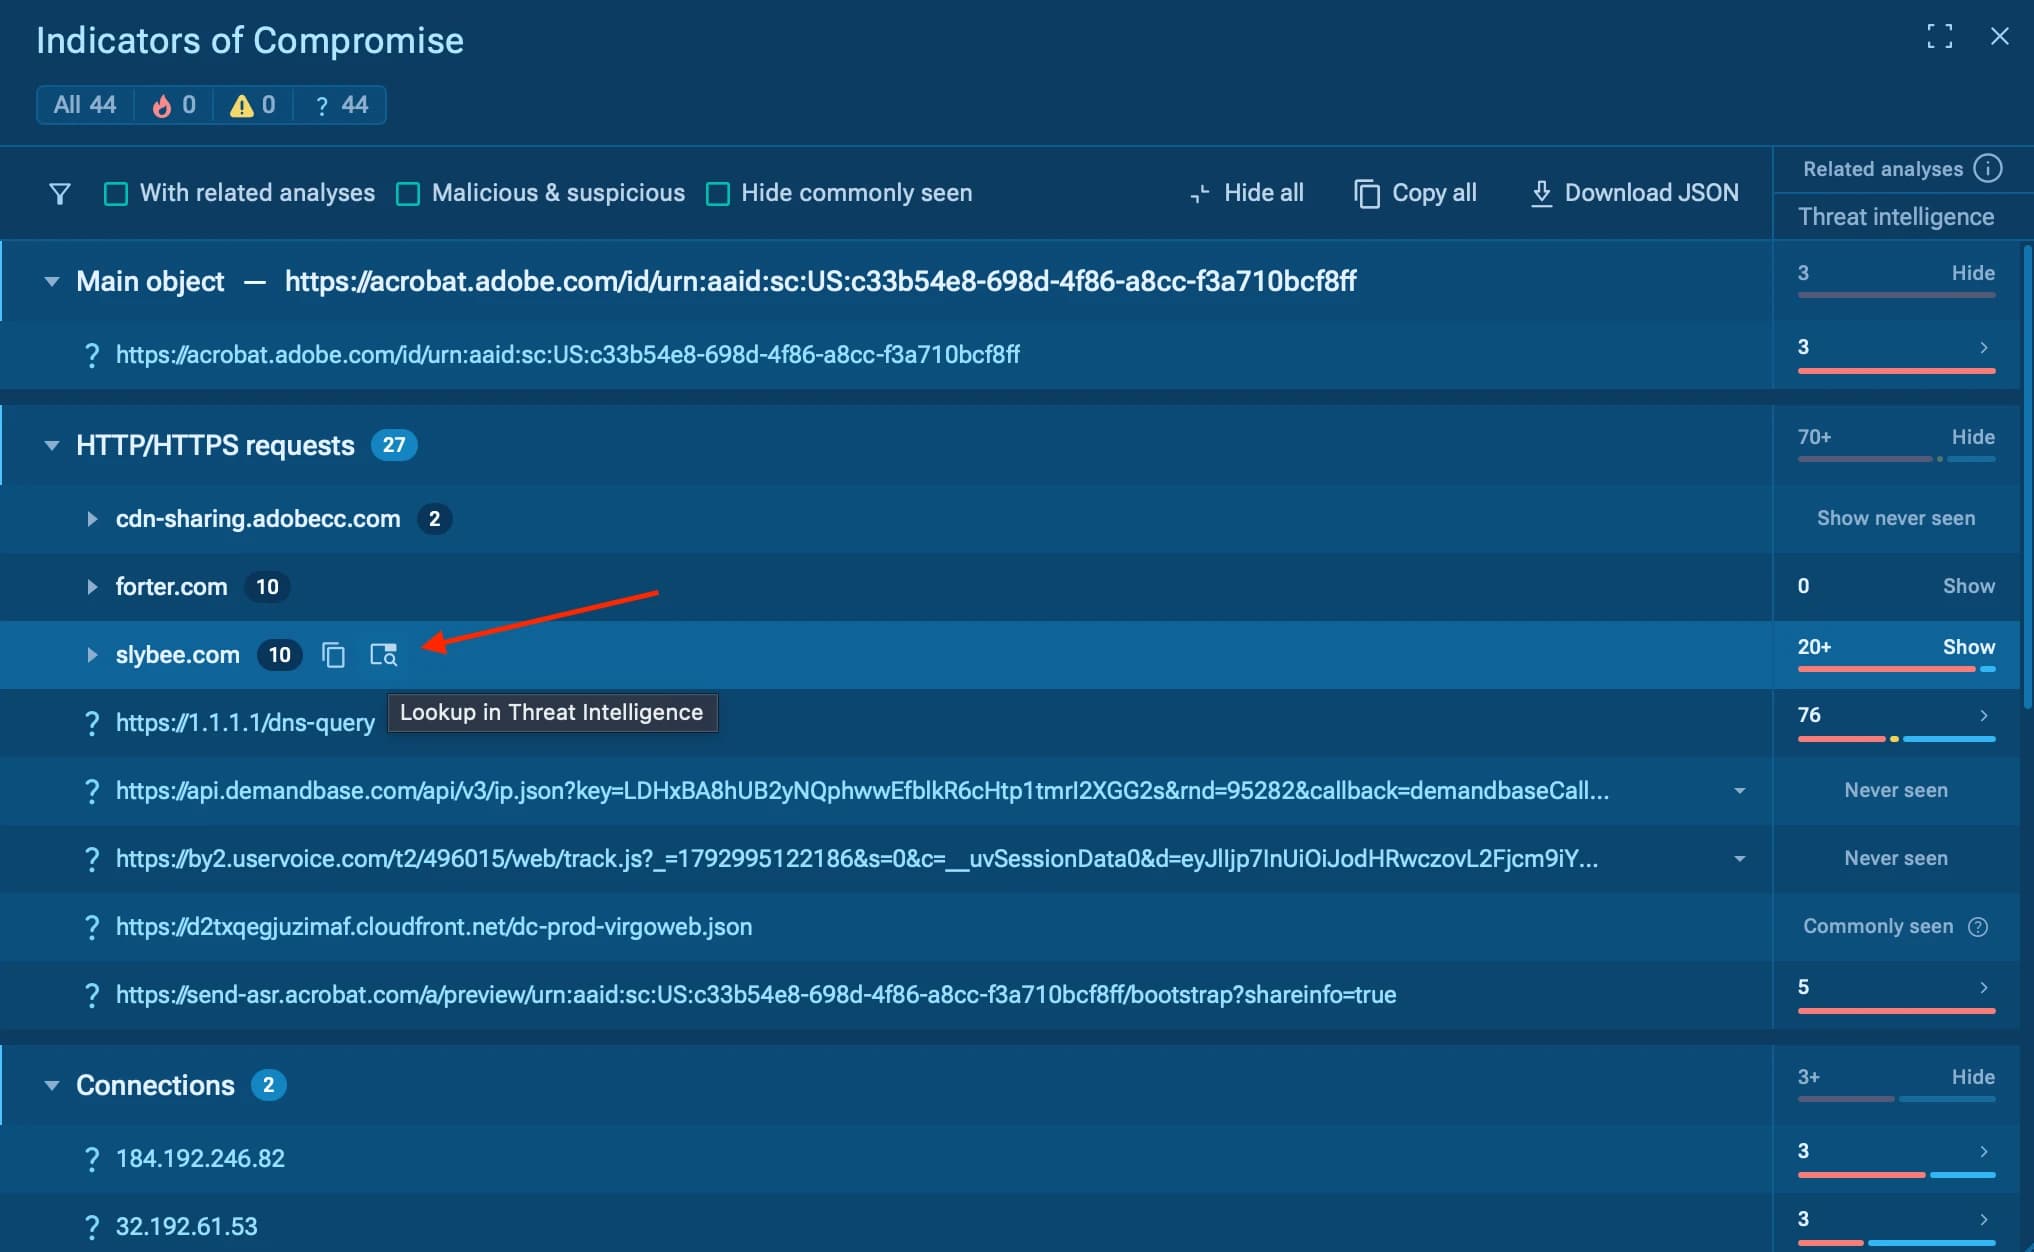
Adobe PDFの調査では、この機能によって70件を超える関連分析が表示され、研究者は、より大規模なSkyW4lkerフィッシングキャンペーンとのつながりをたどることができました。アナリストは関連インフラや過去の攻撃活動、不審なパターンを調べ、脅威の規模をより正確に把握できます。
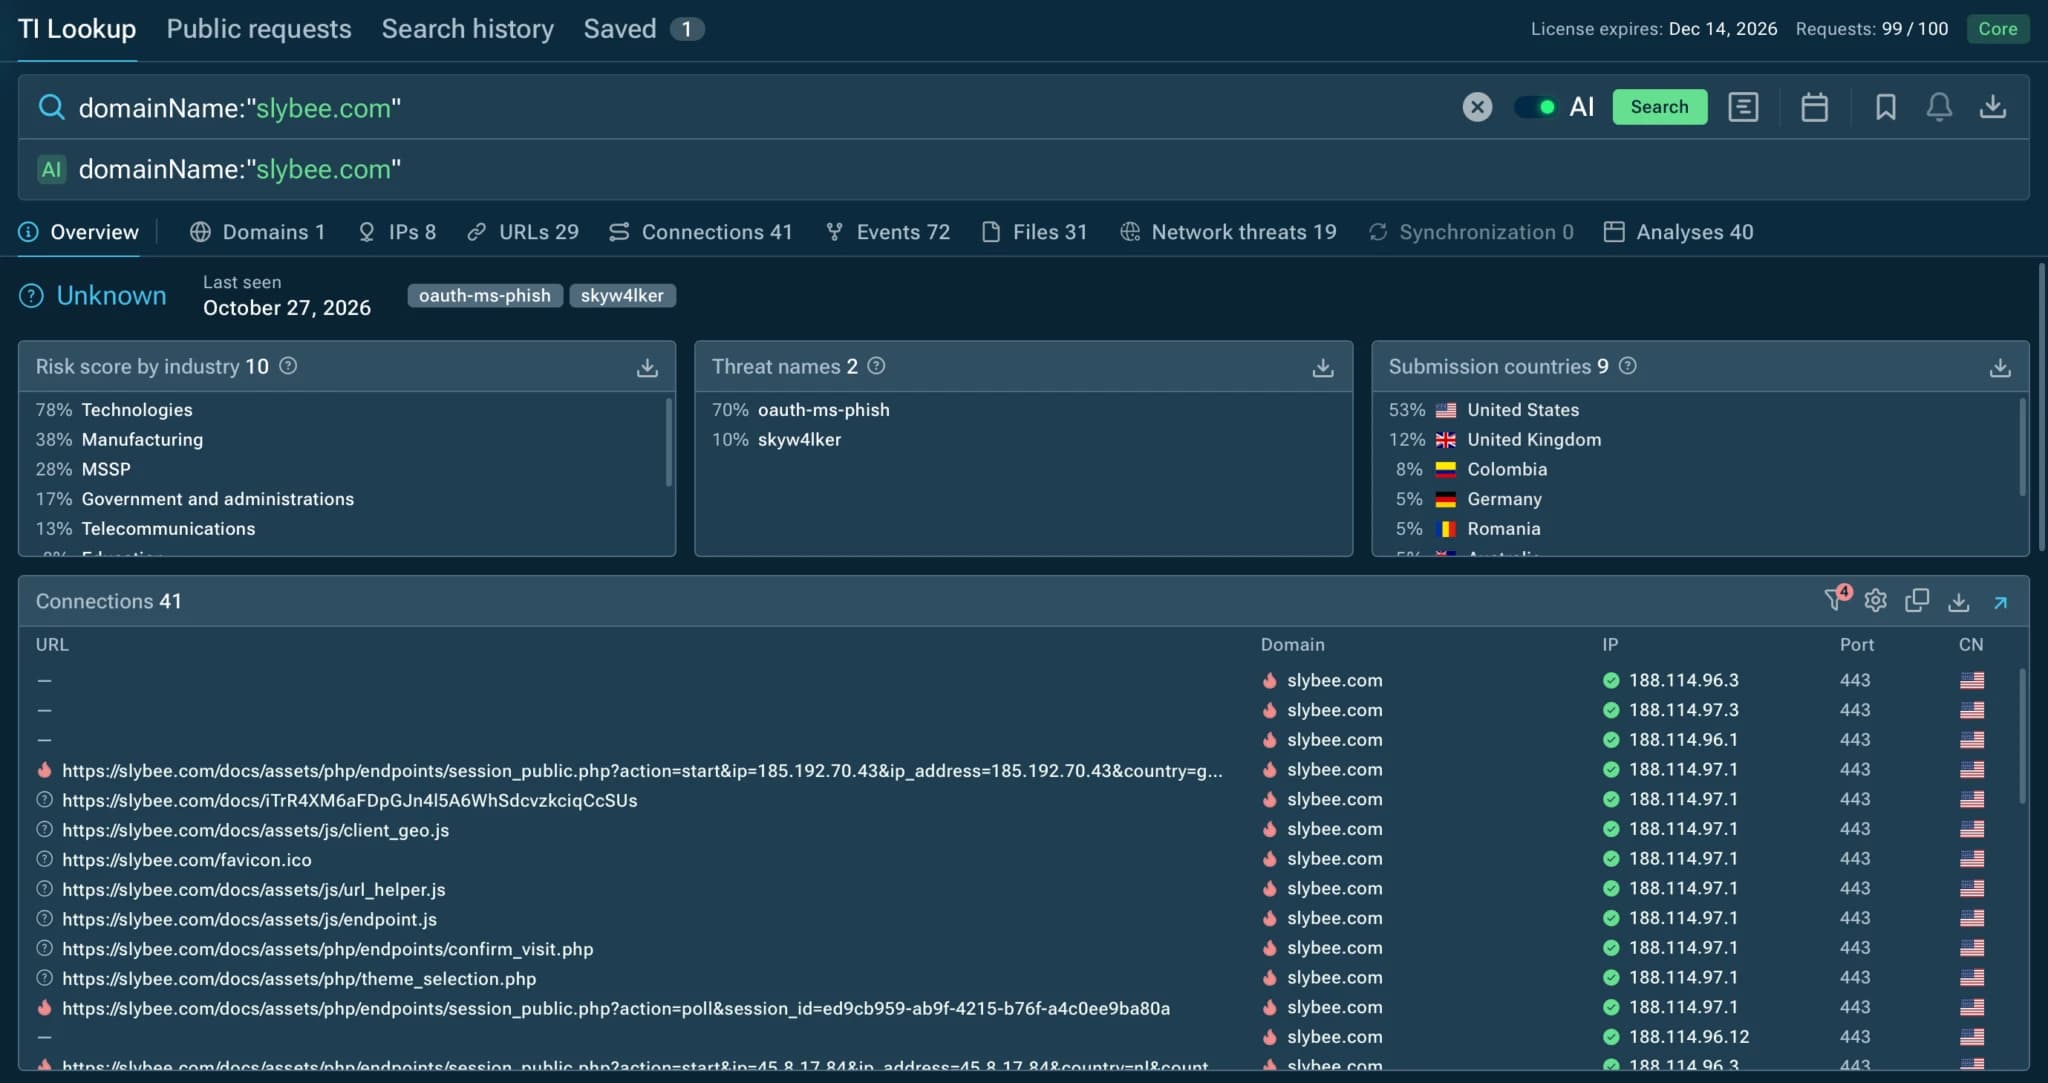
SOCにとっての利点:死角を減らし、対応を迅速化
一度の調査で、より適切なセキュリティ判断を下すために必要なコンテキストが得られるようになりました。SOCチームは、個別のアラートにリソースを浪費する代わりに、どの脅威が関連しているかを見極め、リスクの高い活動を優先し、最も重要な部分に対応を集中できます。つながりの見落としが減り、反復作業が少なくなり、甚大な被害をもたらすインシデントのリスクも低下します。
- AI生成レポートが複雑な調査結果をSOCの迅速な意思決定につなげる
脅威を見つけることは、仕事の半分にすぎません。アナリストは、証拠を精査し、何が起きたかを説明し、リスクを評価し、次の対応段階に向けて調査結果を文書化する必要があります。こうしたレポートを手作業で作成すると、特に複数のインシデントに対応しなければならない場合には、貴重な時間がかかります。
現在はAIがこの負担の軽減を後押ししています。ANY.RUNのSOC向けTier 1レポートは、調査の証拠を自動的に集約し、確認された悪意ある挙動を説明するAIサマリーを生成します。あわせて、調査結果に基づく実践的な次のステップを提案するAIレコメンデーションも提供します。
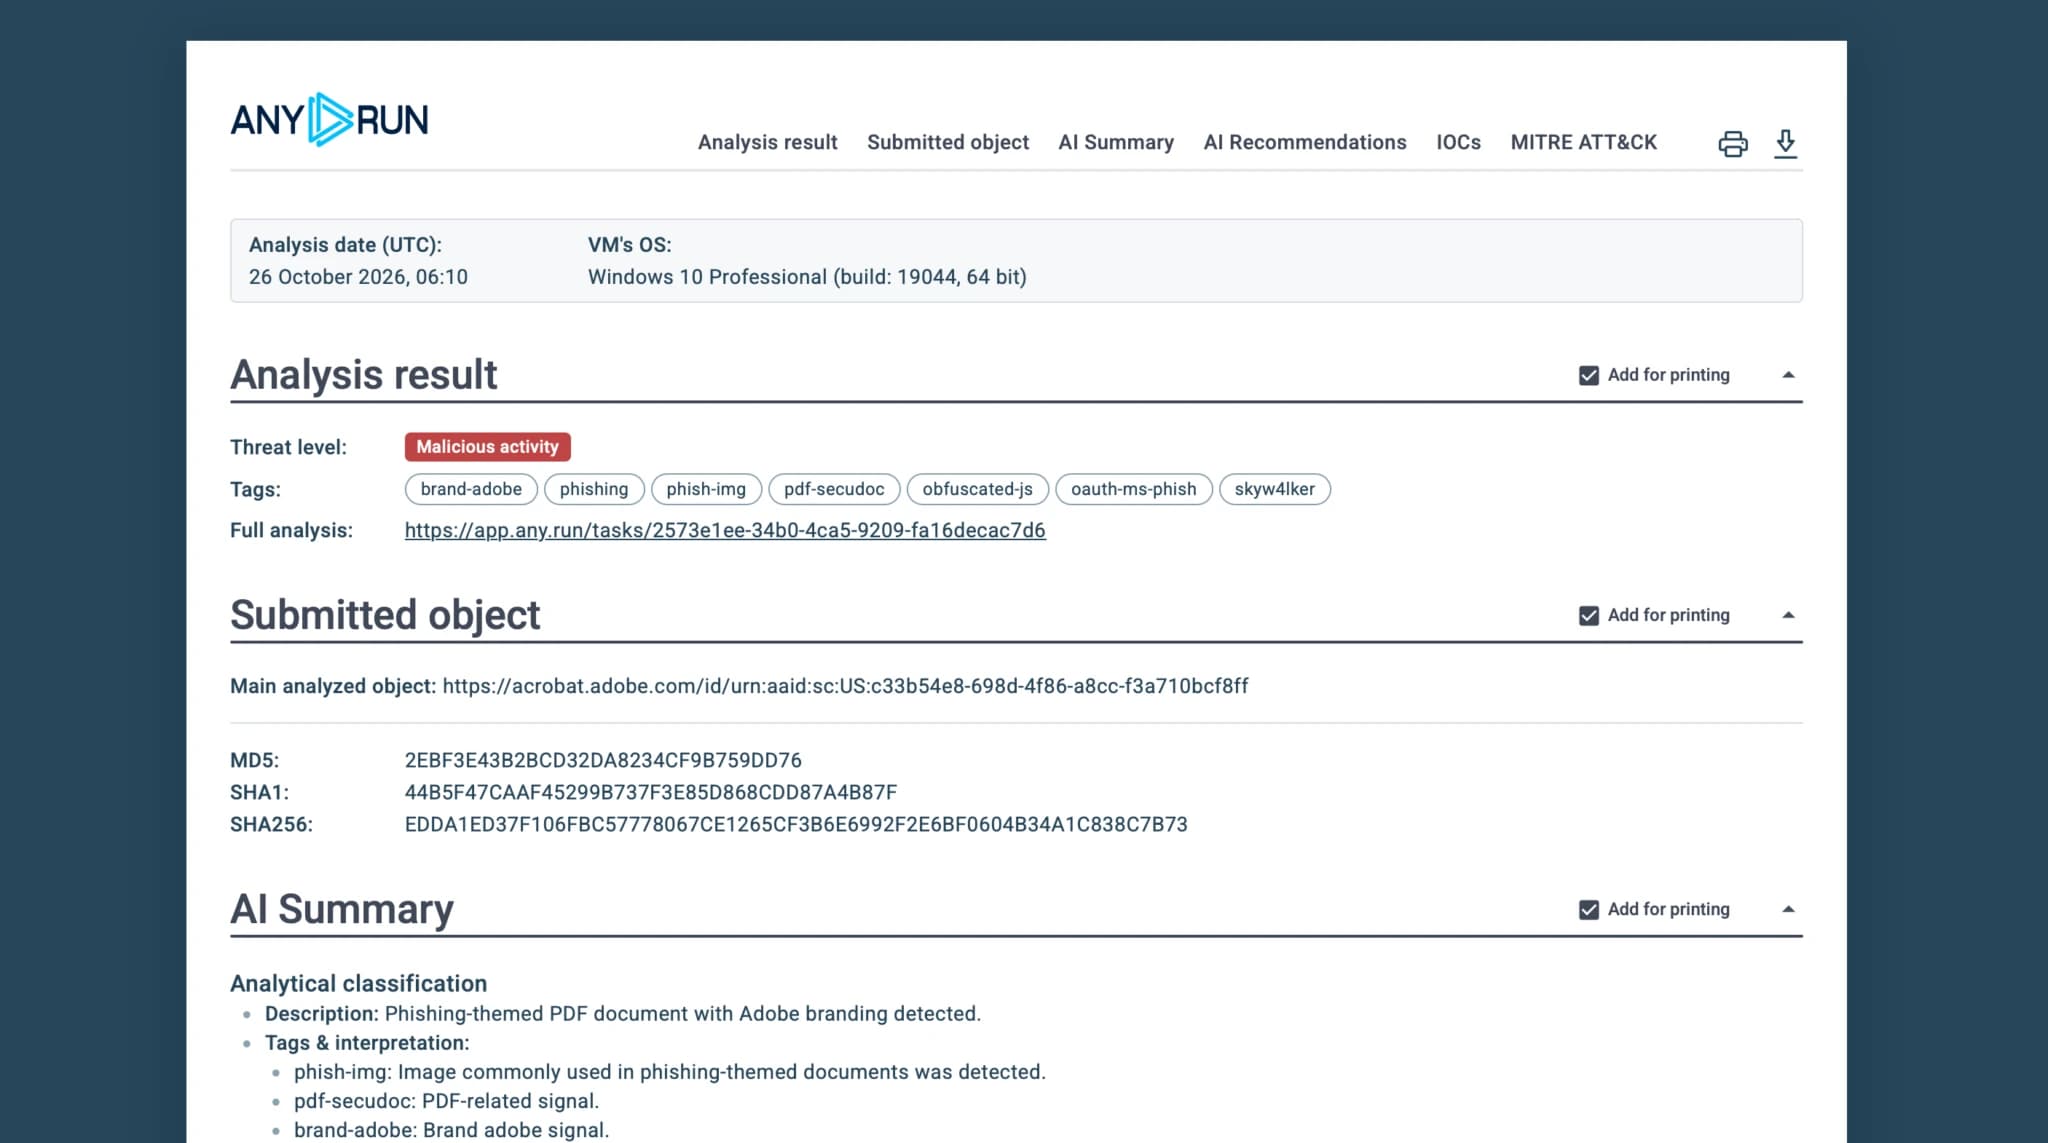
たとえばAdobe PDFの調査では、このレポートがアナリストによるMicrosoft OAuthフィッシングのフローの理解、裏付けとなる証拠の確認、さらなる調査やエスカレーションが必要な点の判断を助けます。
SOCにとっての利点:判断を迅速化し、エスカレーションを削減
調査結果と推奨される次のステップがすでに文書化されているため、Tier 1アナリストはレポート作成に何時間もかけることなく、より迅速に判断できます。ANY.RUNが公表している顧客の成果によると、調査ワークフローの改善により、Tier 1の業務負荷を最大20%削減し、Tier 1からTier 2へのエスカレーションを30%減らすことができます。これは、 セキュリティチームが迅速に対応し、重複作業を避け、甚大な被害をもたらすインシデントのリスクを抑えるうえで役立ちます。
CompareSecurity
AI活用のSOC:調査を迅速化し、事業の防御を強化
サイバー犯罪者がAIで攻撃を高度化させるなか、企業はセキュリティチームの働き方を見直す必要があります。不審なファイルやリンクを検知することは、始まりにすぎません。重要なのは、脅威を理解し、証拠を結び付け、実害が出る前に対応することです。
AIを活用したマルウェア分析は、まさにそれを実現します。反復的な作業をアナリストの肩から取り除きつつ、重要な意思決定は人間の手に残します。これにより、組織は既存のリソースをより有効に活用し、コストを抑えながら、より自信を持って脅威に対応できます。
セキュリティ責任者にとって、目標はシンプルです。アナリストが最も重要な脅威に集中できる時間を増やし、小さなセキュリティインシデントが高コストな事業上の問題に発展するのを防ぐことです。
翻訳元: https://hackread.com/ai-powered-malware-analysis-phishing-threats-soc-workload/