セキュリティ調査には、必ずコストがかかります。アナリストの工数、運用リソース、既知の脅威への対応時間が積み重なり、ただでさえ逼迫しているSOC予算をさらに圧迫しています。
セキュリティ責任者にとっての課題は明白です。支出を増やさずに、脅威検知を改善し、インシデントリスクを下げるにはどうすればよいのでしょうか。
その答えは、脅威インテリジェンスをより有効に活用することにあるかもしれません。数千もの組織から集まる実際の脅威データを利用すれば、SOCは既知の脅威をより早い段階で特定でき、反復的な調査を減らし、既存のセキュリティ投資からより大きな価値を引き出せます。
SOCの支出のかなりの部分は、新たなセキュリティ上の知見をもたらすとは限らない定型的な調査に費やされています。こうした非効率は、個々に見れば小さく思えるかもしれません。しかし、数百から数千件ものアラートに積み上がれば、深刻な財務負担になり得ます。
その結果、運用コストは膨らむ一方で、防御力が必ずしも強化されないSOCになってしまいます。
SOC予算から成果を引き出すには、まず不要な作業を減らし、既存のリソースをより賢く使うことが出発点となります。ここでは、コストを大幅に増やさずにセキュリティ性能を高められる3つの実践的なアプローチを紹介します。
ほかのセキュリティチームがすでに発見した脅威を、なぜ貴重なアナリストの工数をかけて改めて特定する必要があるのでしょうか。悪意のあるIPアドレス、ドメイン、URLの多くは過去の攻撃ですでに観測されています。それでも、各組織が独自に調査に時間を費やしているケースは少なくありません。
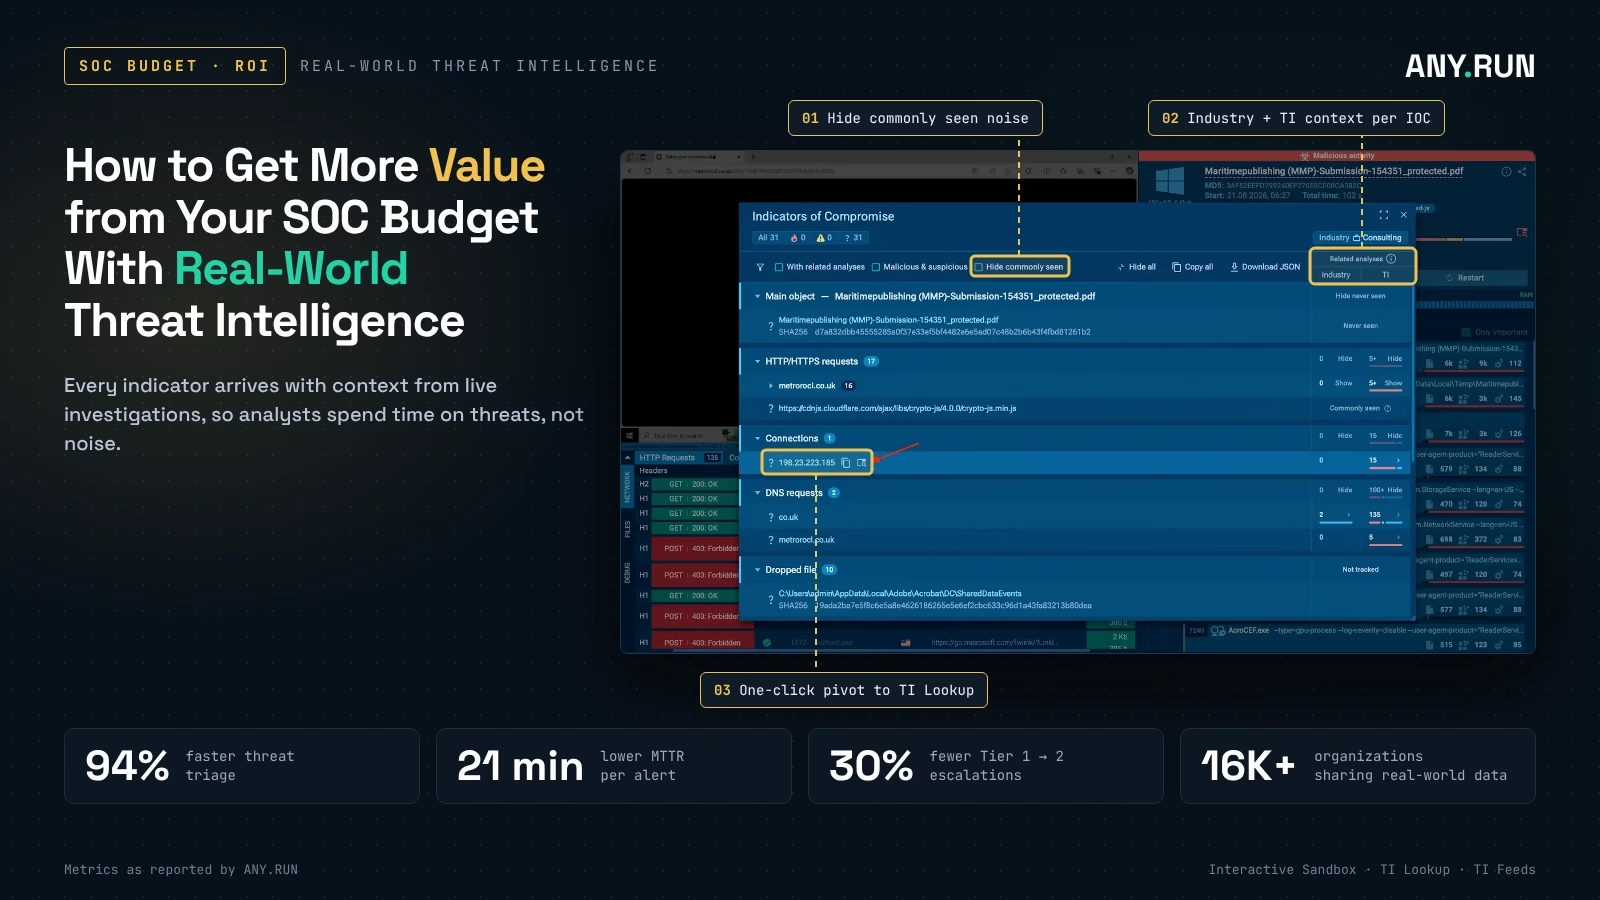
ANY.RUNの社内分析によると、Interactive Sandboxでの調査中に見つかった固有の悪意あるIOCのうち、最大30%はすでに同社の Threat Intelligence Feedsで提供されていました。
この結果は、SOCのリーダーにとって重要な機会を示しています。新たな手動調査にリソースを投じる前に、過去に特定された脅威を認識できるということです。
ANY.RUNのTI Feedsは、実際のサンドボックス調査から得られた最新の検証済みインジケーターを、SIEM、XDR、SOARソリューションなどの既存のセキュリティシステムに直接配信します。
企業にとって、このアプローチには3つの重要な利点があります。
その結果、SOCは既知の悪意ある活動をより効率的に処理でき、より深い調査を要する脅威に充てる時間とリソースを確保できます。
既知の脅威に対して、SOCに先手を打たせましょう。最新で実用的なIOCにより、既存の防御を強化できます。 脅威をより早く検知する
セキュリティアラートの中には、依然として詳細な分析が必要なものもあります。ただ、不審なインフラを追跡し、過去の調査結果を検索し、個々のインジケーターをより大きな攻撃キャンペーンに結び付ける作業が必要になると、こうした調査のコストはたちまち膨らみます。
ANY.RUNの新機能「Related Threat Context」は、この課題に対応するものです。ライブのInteractive Sandbox分析を、過去の調査結果や実用的な脅威インテリジェンスと結び付けます。
SkyW4lkerフィッシングキットの最近の調査は、その実用的な価値を示しています。研究者は不審なURLを起点に、Related Threat Contextを使って、類似のURLパターンを持つ過去のサンドボックスセッションを発見しました。
続いてTI Lookupに移り、さらに悪意あるインフラを洗い出して、キャンペーンの調査を広げました。SkyW4lkerの実際の分析を確認する
さらに調べると、SkyW4lkerと別のフィッシングキットであるGabagoolとの間に技術的な関連性が見つかり、脅威の全体像をはるかに広く把握できました。
SOCチームにとって、このアプローチは調査時間の使い方を変えます。Tier-1アナリストは既存の証拠を参照して、より的確にトリアージを判断できます。一方、シニアスペシャリストは、基本的な脅威コンテキストを繰り返し収集する代わりに、複雑な案件に集中できます。
企業にとって、この連携型のアプローチは次のような成果をもたらします。
十分な体制を整えたSOCであっても、新たに出現するあらゆる脅威を調査することはできません。予算が限られる中で攻撃活動は増え続けており、セキュリティ責任者は、どのリスクが高額なインシデントに発展する前に対処すべきかを見極める必要があります。
ここで価値を発揮するのが、的を絞ったスレットハンティングです。一般的なトレンドに基づいて脅威を調べるのではなく、自社に似た企業で観測された悪意あるキャンペーンや攻撃手法に焦点を当てられます。
ANY.RUNの Threat Intelligence Lookupでは、1万6,000以上の組織と70万人以上のセキュリティ専門家からなるグローバルコミュニティが提供する、実際の脅威調査にアクセスできます。
セキュリティチームは、悪意あるキャンペーンを調べ、そのインフラや手法を確認できます。さらに、利用可能な脅威データにどの業界や地域が含まれているかも把握できます。
たとえば金融機関なら、自社の業種と地域で観測されたフィッシング活動を調べ、使われている手法を特定し、現在の検知ルールがそうした挙動をカバーしているかを確認できます。
これにより、セキュリティ責任者は、より根拠のある支出判断を下せるようになります。考えられるあらゆる脅威にリソースを分散させる代わりに、次のことが可能になります。
脅威の状況をより明確に理解できれば、組織は憶測に頼ることなく、実際のエクスポージャーを反映したセキュリティ投資を行えます。
セキュリティの強化に、必ずしも予算の拡大は必要ありません。反復的な作業を減らし、調査を加速させ、脅威を早期に特定することで、組織は運用コストを抑えながら防御力を高められます。
ANY.RUNを利用している組織からは、Tier-1の調査にかかる時間が20%減り、Tier-2へのエスカレーションが30%減り、インシデントあたりの平均対応時間(MTTR)が21分短縮されたと報告されています。
こうした改善は、調査コストの低下、SOCの対応能力の向上、そして事業運営を危険にさらしかねない脅威への迅速な対応につながります。
反復的な調査にSOC予算を食いつぶされるのは、もう終わりにしましょう。ANY.RUNでアナリストの工数を節約し、コストのかかるエスカレーションを減らせます。 SOCのコストを今すぐ削減する