偽のAIを装ったキャンペーンが、米国のセキュリティチームにとって深刻な懸念となりつつあります。攻撃者は悪意のあるインストーラー、偽のログインページ、巧妙なセットアップ手順を使い、認証情報の窃取やマルウェアの配布、企業システムへの侵入を狙います。
なかには、正規のアプリケーションを起動しながら、裏で悪意のあるコードを実行する攻撃もあります。
ANY.RUNによる最近の調査は、公開サンドボックス分析1,258件を対象に、こうしたキャンペーンの手口と、米国の組織が標的となっている理由を明らかにしています。
調査結果からは、主な攻撃パターンやSOCアナリストが注視すべき点、そして調査を迅速化することで事業への被害を抑えられることがわかります。
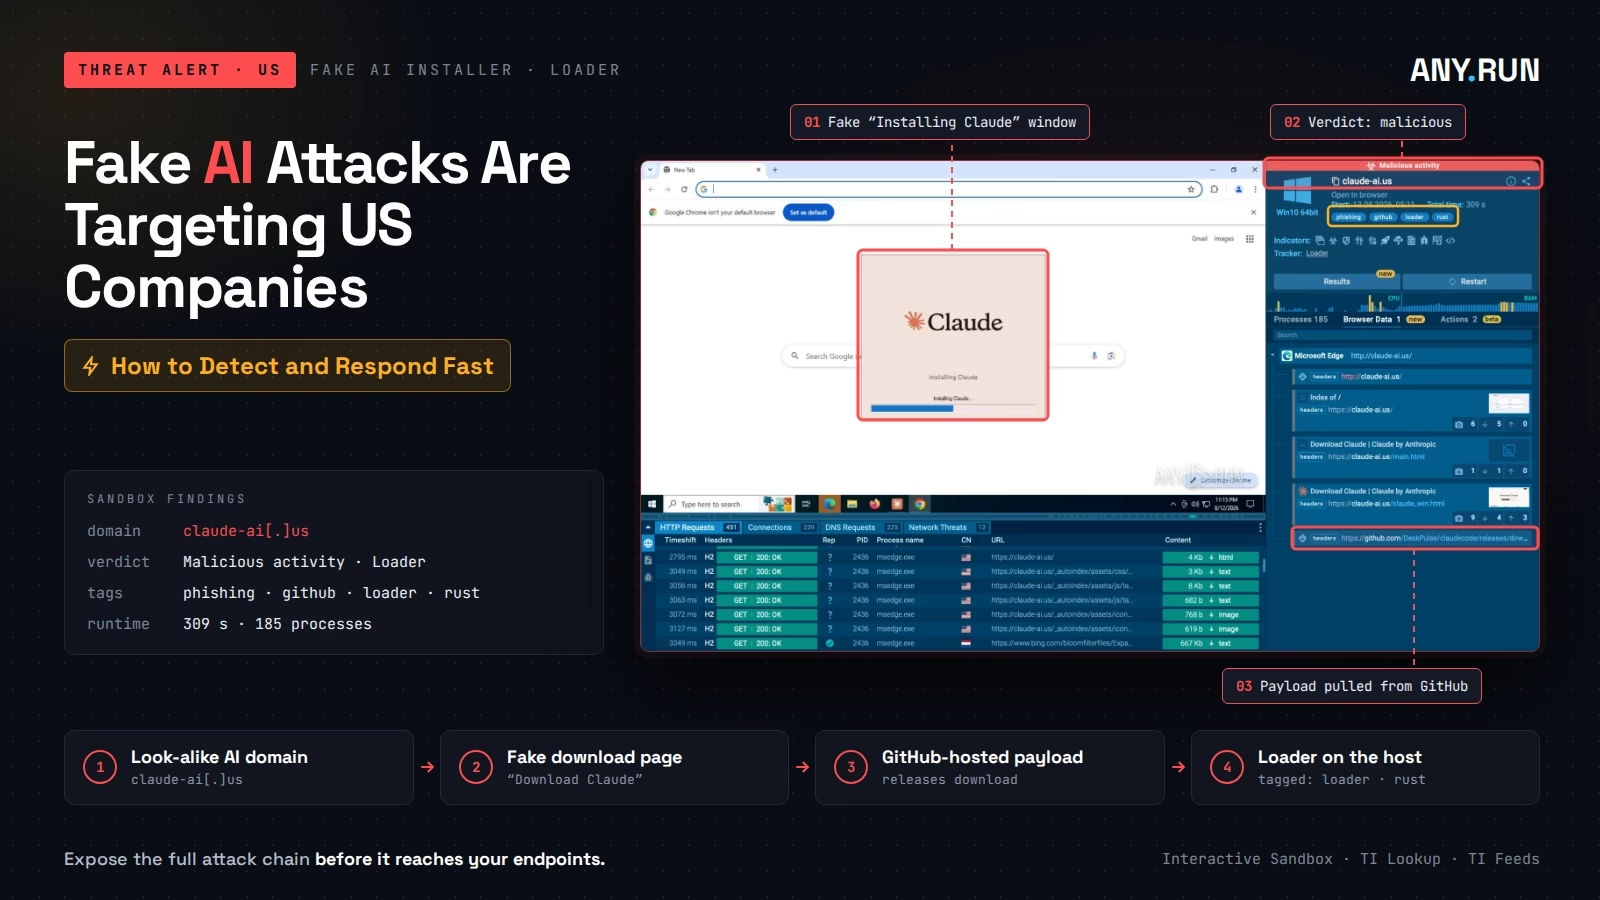
偽AIキャンペーンの侵入経路はさまざまですが、多くは似たような流れをたどります。攻撃者はなじみのあるAIブランドで従業員を引き寄せ、悪意のあるコンテンツに誘導し、端末やアカウントを危険にさらす操作をさせます。
ANY.RUNの調査では、一般的な5つの段階が特定されています。
一例が、ANY.RUNのサンドボックスで分析されたトロイの木馬化されたClaudeのインストーラーです。このインストーラーは正規のアプリケーションを起動する一方で、Microsoft Edgeを使ってブラウザーのセッションデータを収集するスケジュールタスクを密かに作成していました。攻撃チェーンの全体像とIOCを確認する
SOCチームにとって、これらの段階を理解することは、不審なプロセスの動きを見抜き、悪意のあるネットワーク接続を追跡し、企業の認証情報やシステムが危険にさらされたかどうかを判断する助けになります。
アナリストが攻撃を早く特定できるほど、被害を抑える機会は増えます。
インシデント1件あたりの対応時間を21分短縮 脅威をより迅速に封じ込め、事業への影響を抑えます。 インシデント対応を迅速化する
ANY.RUNの研究者は、2026年4月15日から10月5日の間に、偽AIキャンペーンに関連する公開サンドボックス分析を1,258件特定しました。
国情報のある投稿のうち16%は米国からで、インド(20%)に次ぐ2番目の多さでした。
米国は、偽のClaudeダウンロードとChatGPTを題材にした攻撃チェーンという2つのキャンペーングループでは、首位でもありました。
ClaudeとChatGPTのなりすましを合わせると、分析対象の活動の約81%を占めており、攻撃者がなじみのあるAIブランドにいかに強く依存しているかがわかります。
これらの結果は、攻撃者が偽アプリケーションだけでなく、さまざまな手段で米国の組織に迫っていることを示しています。正規のように見えるインストール手順や共有コンテンツ、信頼されたAIブランドを悪用し、企業の端末で悪意のあるコードを実行させているのです。
偽AIキャンペーンは複数の段階にわたることがあり、悪意のあるコマンドの実行から認証情報の窃取、攻撃者が管理するインフラとの通信までを含みます。こうした活動を早期に検知し、対応に十分な証拠を集めることが、さらなる侵害を防ぐうえで重要です。
アナリストは、不審なAIインストーラー、URL、スクリプトに遭遇した場合、実行後に何が起きるのかを把握する必要があります。静的な指標だけでは、隠されたペイロードや想定外のプロセス活動、ブラウザーデータの窃取の試みを見抜けないことがあります。
ANY.RUNのインタラクティブサンドボックスを使うと、アナリストは不審なファイルやURLを隔離環境で実行し、その挙動をリアルタイムで観察できます。
チームはプロセスツリーの調査、ネットワーク接続の監視、悪意のあるコマンドの特定、侵害指標(IOC)の抽出を行えます。
偽AIキャンペーンの場合、アナリストは不審なPowerShellの動きを調べ、ペイロードのダウンロードを追跡し、正規のように見えるアプリケーションの陰に隠れた悪意のある動作を暴くことができます。
悪意のある活動を特定するのは最初の一歩にすぎません。アナリストは調査結果を記録し、インシデントをエスカレーションすべきかどうかも判断する必要があります。
ANY.RUNのTier-1レポートは、判定、裏付けとなる証拠、推奨される次の対応を含む、構造化された調査サマリーを提供します。
これにより、アナリストはサンドボックスセッションの細部をすべて手作業で確認しなくても、何が起きたのかをすばやく把握できます。
大量のアラートを処理するSOCチームにとって、こうしたレポートは繰り返しの調査作業を減らし、Tier-1とTier-2のアナリスト間の引き継ぎを改善し、即時の対応が必要なインシデントの優先順位付けにも役立ちます。
偽AIキャンペーンはドメイン、URL、配布インフラを頻繁に変えるため、セキュリティチームが新たな脅威に合わせて検知システムを更新し続けるのは困難です。
ANY.RUNの脅威インテリジェンスフィードは、継続的に更新される悪意のある指標を、SIEM、EDR、SOARプラットフォームなど既存のセキュリティソリューションに直接配信します。これにより、チームは既知の悪意あるインフラを検知し、確立済みのセキュリティワークフロー内で脅威を特定できます。
SOCチームにとっては、IOCの手動収集が減り、新たな脅威をより早く特定でき、アナリストの負担を増やさずに検知範囲を広げられることを意味します。
偽AI攻撃は、企業のアカウントや機密データ、事業運営を危険にさらす可能性があります。調査に時間がかかるほど、攻撃者が侵害したアクセスを悪用できる時間も長くなります。
ANY.RUNを利用するチームは、Tier-1の調査にかかる時間が20%減り、Tier-2へのエスカレーションが30%減り、インシデント1件あたりのMTTRが21分短縮されたと報告しています。
セキュリティ責任者にとっては、定型的な案件に費やすアナリストの工数が減り、深刻な脅威に対処する余力が増え、事業の中核を担うシステムが危機に陥った際にもより迅速に判断できることを意味します。
SOCの成果をさらに高める 調査コストを削減し、脅威により迅速に対応します。 SOCのパフォーマンスを向上させる
翻訳元: https://cyberpress.org/fake-ai-attacks-targeting-us-companies-detect-respond/