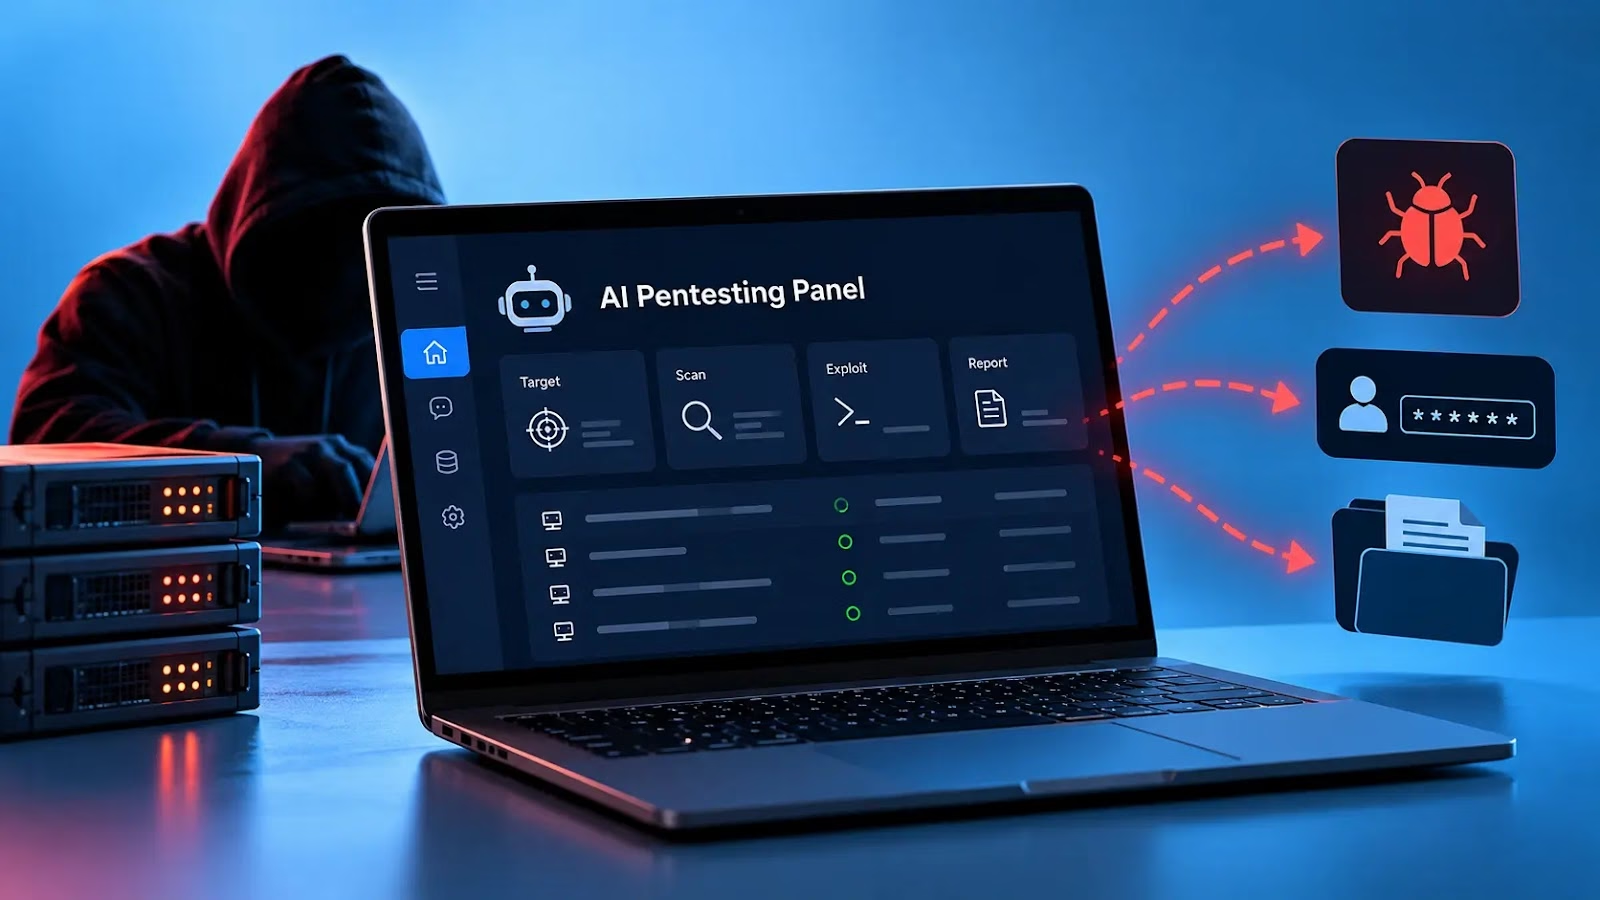
攻撃者が、インターネット上に公開されていたAIペネトレーションテスト用ツール「Cairn」の管理パネルを少なくとも17件侵害していたことが分かりました。自律型セキュリティエージェントを自らの基盤への攻撃に転用し、認証情報の窃取、不正アクセス経路の確保、マルウェアの配布を行っています。
Securityflaw patching
被害を受けたパネルには、犯罪活動に関与しているとみられるものがありました。一方で、正規のレッドチーム演習、バグバウンティ調査、CTF(キャプチャー・ザ・フラッグ)に使われていたとみられるインスタンスも含まれています。
この攻撃は、新たに公表されたソフトウェアの脆弱性を突くものではありません。認証なしで管理機能にアクセスできる状態を悪用しています。
公開パネルに侵入した攻撃者は、プロジェクトを作成し、エージェントに指示を出せます。これにより、エージェントが稼働するインフラ上でコマンドを実行させることができます。
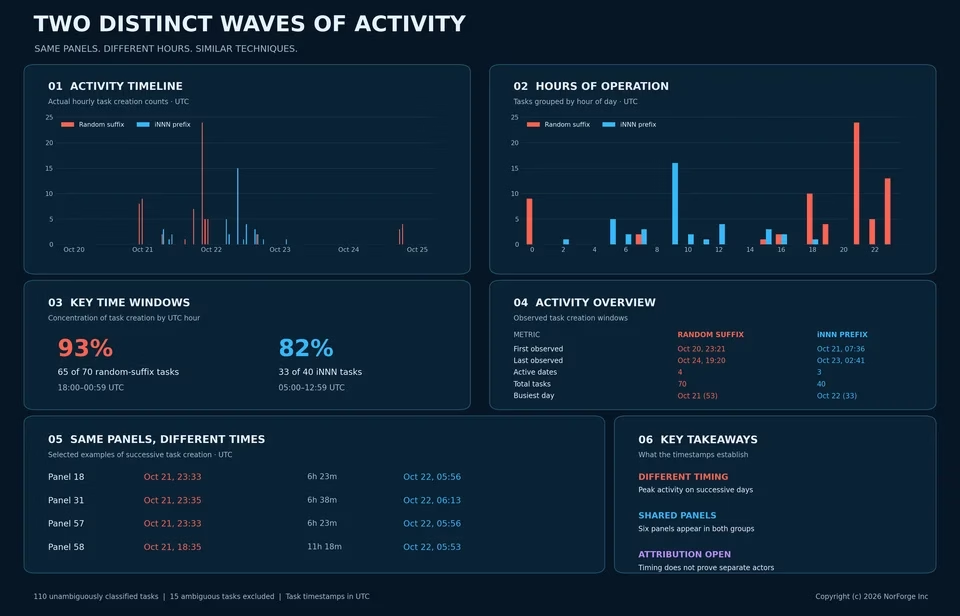
NorForgeは、この活動を暫定的に「AIA0009」と「AIA0010」として追跡しています。両者の指示文には似た表現がありますが、同一の攻撃者によるクラスターだと裏付ける確かな痕跡は見つかっていません。
AIA0009は、タスク名の末尾にランダムな16進数文字列を付与します。目的は、永続化、リモートアクセスの確保、マルウェアの配布を優先することにあるようです。
偵察コマンドでは「cairnscan」というマーカーを使い、実行アカウントの識別情報とホスト名を収集します。
AIA0010は、「i014」のように、Cairnの標準的なインテント識別子に似たタスクラベルを使います。この攻撃者は、環境の探索、内部サービスの調査、インフラのマッピング、認証情報の抽出に重点を置いています。さらに、公開パネルを探して追加の公開IPレンジもスキャンしています。
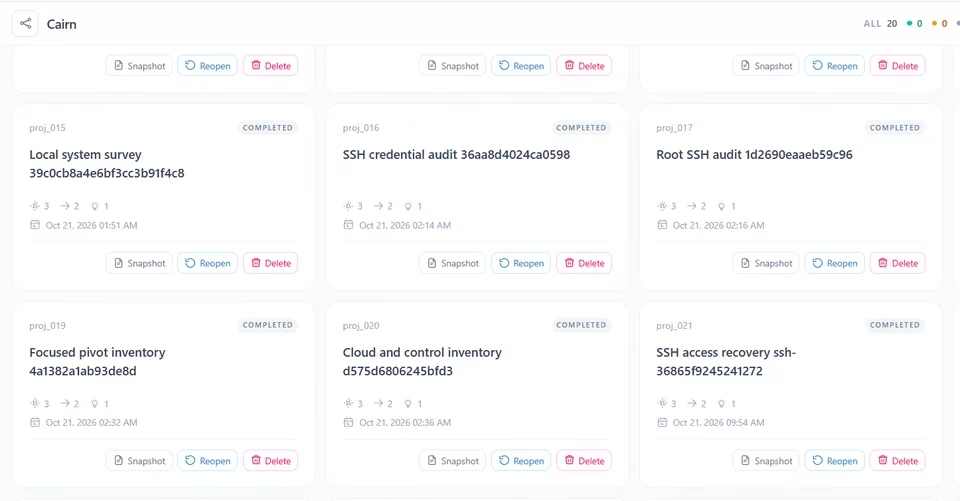
攻撃者はエージェントに指示し、環境変数、待ち受けポート、設定ファイル、潜在的なシークレットを列挙させていました。シークレットには、AIモデルのAPI認証情報も含まれます。
NorgeがGBhackersに共有したレポートによると、これらの攻撃は2026年10月20日ごろに活発化しました。関連する偵察活動は、早ければ10月10日に始まっていた可能性があります。
AIペンテストパネルの実態
調査結果は、誰でも閲覧できる「facts」に書き込まれていました。このため、パネルが新たな情報漏えい経路になっていました。
今回の調査結果は、公開状態のCairn基盤に関する以前の報告を裏付けるものです。以前の報告では、犯罪者とみられる運用者が、保護されていないダッシュボードを通じて、標的、プロジェクトの履歴、窃取したシークレットを意図せず公開していたと指摘されています。
注入された複数のタスクは、攻撃者が管理するSSH公開鍵を、kaliアカウントのauthorized_keysファイルに登録するようエージェントに命じていました。
研究者は、エージェントの出力から、鍵の登録、所有者の変更、厳格なファイル権限の設定が確認できたとしています。不正な管理者権限の指示が実際に実行されたことになります。
ほかのタスクでは、Linuxのケイパビリティ、マウントされたファイルシステム、Dockerソケット、セキュリティ制限を調べ、コンテナ脱出の経路を探っていました。ただし、攻撃者がこうした隔離境界の突破に成功したかどうかは、NorForgeにも判断できていません。
Securityflaw patching
10月21日21時15分(UTC)、AIA0009はメンテナンスを装ったタスクを送り込みました。このタスクには、Base64でエンコードされたシェルスクリプトが含まれていました。
デコードすると、スクリプトは199.91.220[.]129:28471から「worker-health」というLinux実行ファイルをダウンロードします。そのうえでSHA-256チェックサムを検証し、バックグラウンドで起動する内容でした。
ペイロードは「Poseidon」と特定されました。オープンソースのコマンド&コントロール(C2)フレームワーク「Mythic」のエコシステムに属する、Go言語製のインプラントです。公式リポジトリによると、LinuxとmacOSを標的にできます。
確認されたサンプルは、Bunny.netのCDN基盤を経由して通信していたとされています。
併せて仕掛けられたループ処理は、指定された停止ファイルが現れるまでエージェントのタスクを稼働させ続けます。作業スペースを維持し、インプラントの活動期間を延ばす狙いがあったとみられます。
無関係なパネルで同時にタスクが作成されていたことから、スクリプトによる連携が強く疑われます。
あるケースでは、5つのパネルに短時間でプローブが送られました。ちょうど2時間40分後には、アクセス確保とマルウェア実行を狙った追加プロジェクトが続いています。
ただし、自動化されていることは、AIが自律的に攻撃を指揮していた証拠にはなりません。Cairnに似たインテントラベルや操作パターンは、その可能性をうかがわせます。しかし、研究者は指示を出していたシステムを確認できていません。
問題の核心は設計にあります。アクセス可能なエージェントのダッシュボードが、特権を持つコマンドインターフェースになり得るのです。
コンテナ化によって直接の影響範囲を抑えられる場合はあります。しかし、エージェントの作業スペース内にすでにあるシークレットは守れません。
今回の攻撃は、安全でないコントロールプレーンが、AIセキュリティツールの役割を逆転させ得ることを示しています。テストを行う側が、侵害される標的に変わってしまうのです。
Securityflaw patching
IOC(侵害指標)
| 103.181.134[.]12 | Gen1 C2 |
| 199.91.220[.]129 | Gen2 C2 |
| 64.176.50[.]179 | Gen3 C2 |
| 74342459543956677599003426txhdpndwdwy.b-cdn[.]net | Poseidon Bunnynet C2 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例: [.])。元の形式に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/ai-pentesting-panels/