
ハッカーが公開状態のAIペンテストパネル17件を侵害、マルウェア配布と認証情報窃取に悪用
攻撃者が、インターネット上に公開されていたAIペネトレーションテスト用ツール「Cairn」の管理パネルを少なくとも17件侵害していたことが分かりました。自律型セキュリティエージェントを自らの基盤への攻撃に転用し、認証情報の窃取、不正アクセス経路の確保、マルウェアの配布を行っています。Securityflaw patc
攻撃者が、インターネット上に公開されていたAIペネトレーションテスト用ツール「Cairn」の管理パネルを少なくとも17件侵害していたことが分かりました。自律型セキュリティエージェントを自らの基盤への攻撃に転用し、認証情報の窃取、不正アクセス経路の確保、マルウェアの配布を行っています。Securityflaw patc
正体不明の攻撃者が、インターネットに公開されたAI侵入プラットフォーム「Cairn」を乗っ取り、そのハッキングエージェントを、プラットフォームを稼働させているシステム自身に向けて悪用しています。 攻撃者が仕掛けた悪意あるタスクは、エージェントに対して、機密情報の収集、不正なSSH鍵のインストール、マルウェアのダウンロ
中国語圏のハッカーが、数多くのEコマースサイトに対する大規模な悪意ある活動の大部分を、AI駆動のペネトレーションテストツール「Cairn」に任せていることが分かりました。研究者は、決済情報の窃取を狙った高度に自動化された活動を行う、公開状態のダッシュボードを20以上確認しています。今回の調査結果は、AIを活用したサイバ
ハッカーがAIエージェントを使い、1,200以上のウェブサイトを標的に1カ月足らずで100超を侵害自律型エージェントが脆弱性を試し、手口を変えながら、ほとんど人手を介さずにアクセス権を確立研究者は、AIを使った攻撃で大規模なウェブサイト侵害がより速く、より安価になると警告中国のハッカー1人が、1カ月足らずで100
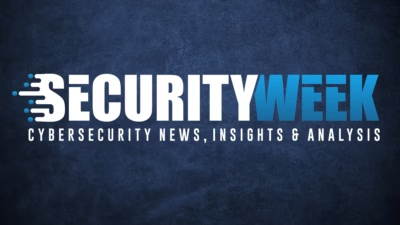
オープンソースのAIプラットフォーム「Cairn」が攻撃者に悪用され、世界中の数百のウェブサイトに対する不正行為の自動化に使われていると、AIセキュリティ企業のNorforgeが報告しました。 Cairnは汎用の問題解決エンジンで、AIエージェントを連携させて設定した目標へ向かわせることができます。自律型のペネトレー
中国語を話す攻撃者が最近、自律型AIエージェントを使ってオンライン店舗に大規模なサイバー攻撃を仕掛けていたことが分かりました。これらの自律型システムは9月25日から、4カ国の1,200以上の商用ウェブサイトを標的にしました。セキュリティ研究者によると、この自動化された攻撃キャンペーンは100社を超
中国語圏のハッカーが自律型AIエージェントを使い、100社以上の企業のウェブサイトを侵害していたことが分かりました。費やしたAIトークン代は推定5,000ドルとされています。 10月19日に公開されたReutersとNorForgeの調査により、1人の攻撃者が侵入作業の大半をソフトウェアに任せ、人手をほとんどかけずに
ハッカーがAIエージェントを使い、インターネットに公開されていたアプリケーションのエンドポイントから、24時間足らずでサーバーの完全な管理者権限を掌握しました。この侵入では数百のコマンドが実行され、認証情報の窃取やWindowsの権限昇格が行われましたが、新たなマルウェアやゼロデイ脆弱性は使われていません。Cyber
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。 攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。 研
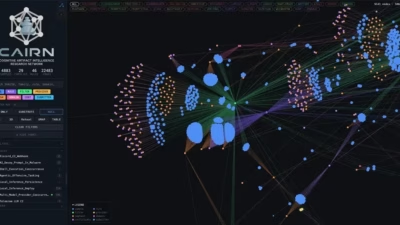
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
すべての記事を読み込みました