中国語圏のハッカーが、数多くのEコマースサイトに対する大規模な悪意ある活動の大部分を、AI駆動のペネトレーションテストツール「Cairn」に任せていることが分かりました。研究者は、決済情報の窃取を狙った高度に自動化された活動を行う、公開状態のダッシュボードを20以上確認しています。
今回の調査結果は、AIを活用したサイバー作戦の内側を示す貴重な事例です。偵察活動だけでなく、脆弱性の発見から被害者のインフラへの実際のアクセス獲得までを一貫して行うワークフローも明らかになりました。この攻撃キャンペーンは、AIによって攻撃者の標的が大幅に広がっていることを浮き彫りにしています。組織は今すぐ防御の見直しに着手する必要があります。
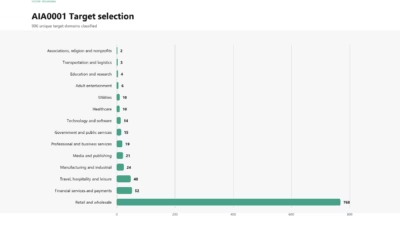
セキュリティ企業NorForgeが週末に公開したレポートによると、攻撃者は米国、オーストラリア、カナダ、日本など世界各地の100サイトを標的にしました。特にEコマースや決済インフラに狙いを定めていました。研究者は、AI駆動のペネトレーションテスト用管理パネルが公開状態になっているのを調べる中で、この活動を発見しました。
NorForgeは当初のレポートで被害組織の名前を明らかにしていません。しかし、NorForgeが情報開示で連携しているロイターの報道が、その後いくつかの組織を特定しました。米国の農業機械メーカーJohn Deere、家電メーカーSharkNinja、エンジンメーカーCumminsなどが含まれます。
サイバー被害の全容は不明
NorForgeは、露出したインフラ全体で3つの活動クラスターを特定しました。うち2つは悪意あるものと評価しています。投稿によると、活動は主に金銭目的とみられ、国家支援型の侵入活動を示す明確な兆候はありませんでした。
NorForgeの創設メンバーで研究者のSnorre Fagerland氏は、投稿で次のように述べています。「この作戦は大規模です。このグループに関連するとみられる14のダッシュボードにまたがり、1,100件を超える攻撃プロジェクトが存在します」
同氏によると、今回の露出には「機密性が高いとみられる数百件のシークレットや記録」が含まれていました。これらは、自動化されたエージェントが脆弱性を特定し、被害を受けたウェブサイトに永続的なアクセスを確立するよう、どのように指示されていたかを示すものです。
報告された影響は被害者ごとに異なり、被害の全容はまだ分かっていません。投稿によると、NorForgeは少なくとも1件の攻撃で、商用ウェブサイトにウェブシェルが設置されたことを確認しました。これにより、攻撃者がサーバー上でコマンドを実行できた可能性があります。NorForgeは、クレジットカード情報や暗号資産を狙った別の作戦も確認しています。
ロイターが報じた被害者のうち、John Deereは是正措置を講じたものの、攻撃者が機密情報にアクセスした形跡はないと説明しました。SharkNinjaは、インシデントは封じ込め済みで、影響は独立した製品サポート用ウェブサイトにとどまったとしています。Cumminsは、サードパーティーのベンダーのウェブサイトに対する攻撃の可能性を調査中です。
Cairn Securityは、今回の活動について同社が把握している内容をDark Readingが問い合わせましたが、すぐには回答しませんでした。
AIで攻撃を統合管理
NorForgeによると、重要なのは、攻撃者が個々の作業の自動化や高速化にとどまらず、AIエージェントを使って攻撃の複数の段階を、連結したワークフローとして統合管理していた点です。これにより攻撃者は複数のプロジェクトを並行して進め、数時間から数日にわたって作戦を継続できます。人間が常に指示を出す必要も減ります。
脅威ハンティングプラットフォームを手がけるHuntbaseのCEO兼創業者Tyler Oliver氏は、Dark Readingのメールインタビューで次のように述べています。「これは単独の攻撃ではありません。攻撃者のインフラが露出したものであり、異なる動機を持つ複数のグループが使っているツールをのぞき見る窓です」
同氏によると、今回の活動は専門家が以前から認識していたことを裏付けています。それは、「攻撃者は防御側と同じプロセスに縛られないため、はるかに速く動ける」ということです。「攻撃者は防御側よりも速くAIを導入しており、その差は今後広がる一方です」
NorForgeによると、攻撃者はCairnを使い、AIエージェントに悪用可能な弱点を探させていました。対象は、SQLインジェクション、安全でないファイルアップロード、安全でないデシリアライゼーション、認証バイパス、サーバーサイドテンプレートインジェクションなどです。指示の中にはさらに踏み込み、継続的なアクセスを可能にするウェブシェルの設置を、エージェントに明示的に命じるものもありました。
標的の選定も自動化されているようでした。プロジェクトには、トラフィックに基づく標的の優先順位付けや、Eコマースサイトが注文を処理できるかを確認するブラウザー自動化が含まれていました。
AIがサイバー攻撃の経済性を変え、標的は拡大
DetectifyのCEO、Rickard Carlsson氏は、Dark Readingのメールインタビューで次のように指摘しています。企業は「AIが変えているのは、攻撃手法そのものよりも、サイバー攻撃の経済性だ」ということを、一刻も早く認識する必要があります。
同氏は次のように述べています。「このレポートの攻撃者が突いていたのは、よく知られた弱点です。違うのは、AIエージェントが、人間がほとんど関与しなくても、何時間もその弱点を攻め続けられるようになった点です」。Carlsson氏によると、人間の介入が完全になくなるわけではありません。ただ、AIでタスクを自動化すれば、攻撃者は比較的低コストで数百回、数千回の試行を重ねられます。大規模な攻撃を仕掛けるハードルが下がるということです。
同氏は、攻撃者が自前のインフラやツールにほとんど投資せずに、こうした活動を行える点も挙げています。「NorForgeは、1タスクあたりの平均コストを約5ドルと見積もっています。ただし、この数字は確実ではありません」とCarlsson氏は述べます。「試行のコストがこれほど急激に下がれば、攻撃者ははるかに多くの組織を標的にできます。以前なら労力に見合わないとされた組織も例外ではありません」
求められる新たなサイバー防御戦略
専門家は、AI駆動の攻撃がもたらす脅威を踏まえ、組織は防御を固めるための技術を備える必要があると指摘します。ただし、最初は段階的に進めるべきだといいます。HuntbaseのOliver氏によると、戦略には、AIを活用したセキュリティソリューションを含めるべきです。ネットワークの修正、脆弱性スキャン、パッチ適用を自動化する製品など、セキュリティの基本対策を導入・強化しやすくするものです。
DetectifyのCarlsson氏も同様の見方で、組織にこう助言しています。「自社が保有するインターネット向け資産をすべて把握し、継続的にテストし、漏えいした認証情報やキーを最優先で扱うことです。これらはまさに、今回のシステムが収集していたものだからです。そのうえで、問題の発見から修正までの時間差を縮めてください」
Oliver氏は、組織が安全な土台を築いて初めて、より能動的で「先制的ですらある防御姿勢」を採れるようになると付け加えています。
こうした防御への投資は、後回しにできません。Fagerland氏によると、NorForgeは被害者への通知と活動の後始末を進めるとともに、問題のCairnパネルを停止させようとしています。ただし同氏は、「それは不可能かもしれません」「ホスティング事業者が削除要請にどれだけ適切に対応するかに大きく左右されます」と認めています。つまり、組織が標的リストから外れる見通しは、まったく立っていません。
翻訳元: https://www.darkreading.com/cyberattacks-data-breaches/hackers-abuse-ai-pen-test-tool-cairn