オープンソースのAIプラットフォーム「Cairn」が攻撃者に悪用され、世界中の数百のウェブサイトに対する不正行為の自動化に使われていると、AIセキュリティ企業のNorforgeが報告しました。
Cairnは汎用の問題解決エンジンで、AIエージェントを連携させて設定した目標へ向かわせることができます。自律型のペネトレーションテストエンジンとしても利用できます。
Cairnでは、各タスクが「プロジェクト」として扱われ、起点と事前に定義された目標を持ちます。エージェントは起点から目標まで段階的に作業を進め、意図や調査結果を共有のブラックボードに投稿します。
最近、Gambit Securityが、ハッカーが3つのAIハーネスを使ってオンライン小売業者数百社への攻撃を自動化していると報告しました。これを受けてNorforgeはさらに調査を進め、一部の攻撃者が管理パネルを公開したままにしていることを発見しました。
このサイバーセキュリティ企業は、Cairn上で悪意があるとみられる3つの活動クラスターを特定しました。いずれも、持続的なアクセスの確保と金銭の窃取を狙っています。
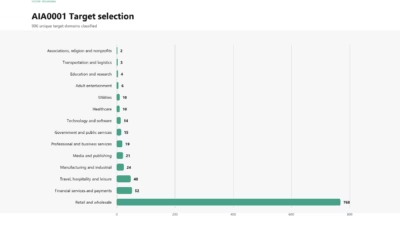
最大のクラスターは中国語を使用しており、14のダッシュボードにまたがる1,100件超の攻撃プロジェクトで構成されています。米国、日本、オーストラリアのEコマースや決済のインフラを標的にしてきました。
Norforgeによると、この攻撃者の狙いは、ウェブシェルを通じて大規模プラットフォームへの持続的なアクセスを確保し、後に収益化することとみられます。自動検証の仕組みも組み込まれていました。標的はトラフィック量で順位付けされ、Microsoftのブラウザ自動化フレームワーク「Playwright」で検証されたうえで、Cairnに投入されていました。
Norforgeは被害者の名前を明らかにしていません。ただ、Reutersは、この攻撃者が米国の機器メーカーJohn Deereや家電メーカーSharkNinjaを含む100社以上に侵入したと報じています。
2つ目のクラスターでは、10のパネルが公開されていました。このグループは英語を使用し、主に加盟店の決済サービス、グレーマーケットの決済サイト、医薬品プラットフォームを狙って、クレジットカード情報と暗号資産の窃取に注力しています。
このクラスターの標的にはアフリカのEコマースサイトも含まれており、Norforgeは攻撃者がアフリカ大陸に拠点を置いているとみています。
3つ目のクラスターでは、あらゆる種類のEコマースサイトを狙う59件のプロジェクトを含むパネルが1つ公開されていました。標的には、米国の非常に大規模な商用プラットフォームも含まれます。このグループは、シェルアクセスのほか、管理パネルやデータベースへのアクセスを重視しています。
このセキュリティ企業によると、攻撃者の試行の成功率は約10%でした。公開されたパネルのデータからは数百件のシークレットが見つかり、そのうち11%が有効だと確認されました。
翻訳元: https://www.securityweek.com/ai-platform-cairn-abused-to-hack-over-100-organizations/