
Ribon社アプリのハッキングでBigCommerceの顧客データが流出
エンタープライズ向けEコマースプラットフォームのBigCommerceが、サプライチェーン攻撃の被害に遭い、顧客データが盗み出されていたことが分かりました。 BigCommerceは、加盟店がオンラインストアを構築・運営できるようにするSaaSプロバイダーです。ストアのホスティングやバックエンドツールの提供に加え、サ
エンタープライズ向けEコマースプラットフォームのBigCommerceが、サプライチェーン攻撃の被害に遭い、顧客データが盗み出されていたことが分かりました。 BigCommerceは、加盟店がオンラインストアを構築・運営できるようにするSaaSプロバイダーです。ストアのホスティングやバックエンドツールの提供に加え、サ
Akamaiは、ChatGPTを含む検証済みAIクローラーが、単なるページ閲覧から高頻度のPOSTリクエスト送信へと行動を変化させていることを確認しています。同社が実施した30日間のグローバル顧客分析では、こうしたAIボットのPOSTトランザクションのうちECサイトが44.8%を占め、旅行分野も1か月
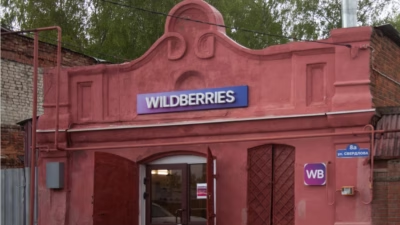
ロシアのEコマース大手Wildberriesは、サイバー攻撃の影響で一部出品者への支払いが遅延していると発表しました。解決策が見つかるまで、出品者は数十億ルーブル規模の未払い金を抱えたままの状態になっています。 Wildberriesは今週初め、複数のロシアメディアに対し、出品者の収益の追跡・引き出しに使われるシス
脅威アクターがAdobe CommerceおよびMagento eコマースプラットフォームのゼロデイ脆弱性を悪用し、オンラインストアにバックドアを仕掛けていることが、サイバーセキュリティ企業Sansecの報告で明らかになりました。 StyleSmugglerと名付けられたこのセキュリティ上の欠陥は、攻撃者がMagen
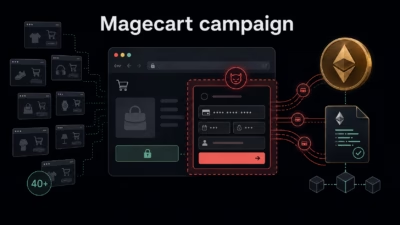
HexMageと名付けられたMagecartキャンペーンが、少なくとも15カ国にまたがる40以上のeコマース店舗を侵害し、Ethereumスマートコントラクトを決済カードスキマーの耐障害性の高い配信手段として利用していることが分かりました。 この攻撃は、従来型のクライアントサイド決済情報窃取と、Ethereumのテス
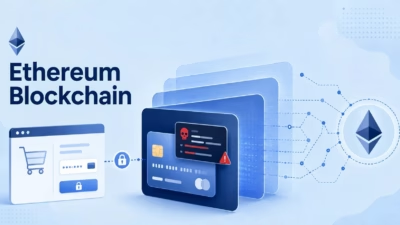
サイバー犯罪者がイーサリアム・ブロックチェーン技術を悪用し、オンライン買い物客の決済カード情報を盗み出しています。HexMageと呼ばれるこのキャンペーンは、正規のeコマースサイトを侵害し、チェックアウトページに悪意のあるJavaScriptを注入します。 攻撃者はEtherHidingと呼ばれる手法を使用しており、
脅威インテリジェンス企業Defusedによると、3日前に修正されたばかりのSAP Commerce Cloudの深刻度最大のリモートコード実行(RCE)脆弱性が、すでに攻撃の標的になっているとのことです。 Commerce Cloud(旧SAP Hybris)は、世界的な有名ブランドや大手小売業者のオンラインストアで
Adobeのeコマースプラットフォーム「Commerce」および「Magento」に存在する重大な脆弱性(CVE-2026-71362)を悪用しようとする試みが検出されています。この脆弱性は顧客アカウントの乗っ取りにつながる恐れがあります。 この欠陥は認可の不備に分類される脆弱性で、認証なしに「機密性の高いリソースへ
security コペンハーゲンの同社、注文管理システムに「侵入者」が現れたことを謝罪 デンマークの
韓国のデータ保護規制当局である個人情報保護委員会(PIPC)は、3,700万人超の顧客に影響を及ぼした大規模なデータ侵害を受け、Eコマース大手のCoupangに対し、史上最高額となる6,246億ウォン(約4億900万ドル)の制裁金を科しました。 子会社のCoupang Fulfillment Serviceも、顧客の
すべての記事を読み込みました