Akamaiは、ChatGPTを含む検証済みAIクローラーが、単なるページ閲覧から高頻度のPOSTリクエスト送信へと行動を変化させていることを確認しています。同社が実施した30日間のグローバル顧客分析では、こうしたAIボットのPOSTトランザクションのうちECサイトが44.8%を占め、旅行分野も1か月で30%まで急増しました。
GETリクエストはウェブサイトにページを要求するものです。一方POSTリクエストは、ユーザーのログイン、カートへの商品追加、購入手続きの完了など、サイトに何らかの処理を実行させる指示です。つまり検証済みAIボットは、オンラインストアや旅行サイトがログイン・カート・決済に使用しているのと同じ種類のリクエストを送っていることになります。
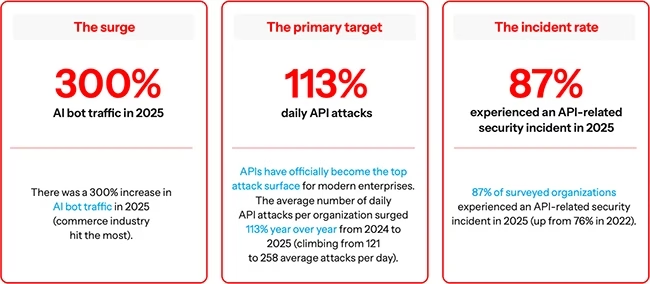
AIの普及とAPIの急増が攻撃対象領域を拡大させている(出典: Akamai)
Akamaiは具体的な操作内容を明かさず
AkamaiのアドバイザリーCISOを務めるSteve Winterfeld氏に、こうしたリクエストがログイン、カートへの追加、決済のうちどの操作を最も多く実行しているのかを尋ねました。
「私たちが目にしているのは、トランザクションの種類が多様化していることです。中でも、一部の検証済みAIクローラーによる、学習・検索目的の非GETリクエストが一貫して増加しています。小売事業者へのアドバイスは変わりません。AIボットの可視化を確保し、ガバナンスに関して十分な情報に基づいたセキュリティ戦略を適用することです。これにより、業界は不正アクセスから資産やインフラを守りつつ、ホリデーシーズンを控えた小売業界にとって、回答エンジン最適化(AEO)や生成エンジン最適化(GEO)に向けたボット体験の最適化を同時に実現できます」
Winterfeld氏の回答は、内訳の判断を小売事業者に委ねる形になっています。自社でストアを運営している場合、そうしたリクエストがログインなのか、カートへの商品追加なのか、決済なのかは、自社のログを確認すればわかるはずです。
エージェントとなりすましの見分け方
Akamai Threat Intelligence Servicesを率いるRyan Gao氏には、小売事業者が正規のAIショッピングエージェントと、それを装ったボットをどう見分ければよいのかを尋ねました。
「生成エンジン最適化(GEO)のような手法と、専門的なボット追跡、トランザクションの変化(GETとPOSTの挙動)の監視、回避手口を検知する適応型の行動分析、そして非人間アイデンティティおよびスキーマ検証を組み合わせることで可能になります。これらの手法は常に進化し続けています」
露出したMCPサーバーの件数は非公開
MCP(Model Context Protocol)は、AIモデルを外部のデータベース、コード、APIに接続する仕組みです。Akamaiが実施した30日間のサンプル調査では、AIボットのPOSTトランザクションのうちMCPトラフィックが4.1%を占めていました。Akamaiは、自社が保護するシステム全体でMCPトラフィックを追跡するルールも構築しています。Gao氏には、このルールがこれまでに何を検知したか、認証なしでアクセス可能なMCPエンドポイントがどれだけ存在するか、また顧客の環境でツールポイズニングやクロスサーバー攻撃が確認されたことがあるかを尋ねました。
「MCPがAIエージェント、データ、ツールをつなぐ標準的な『USB接続』のような存在になりつつある一方で、2026年にかけて指数関数的に拡大する新たな攻撃対象領域も生み出しています。主なリスクとしては、適切な認証なしに稼働する未承認のサービスや、個人を特定できる情報(PII)が露出する可能性が挙げられます」
Mythosの調査結果は非公開のまま
AkamaiはAnthropicのProject Glasswingに参加し、重大なソフトウェア脆弱性を発見するためのMythosモデルへの早期アクセス権を得ています。Mythosによって同社のソフトウェアで何が発見されたのか、そのうち重大な指摘がいくつあったのか、どれだけ迅速に修正されたのかを尋ねたところ、Winterfeld氏は次のように述べました。「Mythosとの契約、そして当社自身のセキュリティポリシーにより、このデータを開示することはできません。問題の発見と修正には引き続きこのデータを活用していますが、公開はしていません」
同氏はAkamaiの最高セキュリティ責任者であるBoaz Gelbord氏の最近の発言を紹介しました。「この新たな現実に対応するため、私たちはコードベースの重要なコンポーネントに対するテストを実施し、これまで特定されていなかった環境内の脆弱性の発見に注力しています。最終的に、企業のセキュリティチームは、セキュリティ態勢に関する長年の前提を迅速に見直し、Mythos以後の世界に向けて根本的に方向転換する必要があります」
Akamaiは、AIが脆弱性の発見にかかる時間を数週間から数時間に短縮できる一方で、企業のパッチ適用サイクルがそれに追いついていないと指摘しています。パッチが提供されるまでの間、同社はランタイム保護、エッジ制御、またはセグメンテーションによって攻撃の悪用を食い止めることを推奨しています。
Akamaiはまた、エッジでの防御、East-Westセグメンテーション、DDoS防止によって、AIが生成する攻撃手法の大半は依然として阻止できるとも述べています。ただし、この主張についても、上記4つの回答と同様に具体的な数値は示されていません。
翻訳元: https://www.helpnetsecurity.com/2026/09/22/ai-crawler-traffic-online-stores/