
AIが変えたのは攻撃のスピードであり、セキュリティの基本ではない
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡
EUサイバーレジリエンス法(CRA)は、EU市場で販売されるデジタル要素を持つすべての製品に、必須のサイバーセキュリティ要件を課す規則(EU 2024/2847)です。2024年12月10日に発効しており、報告義務は2026年9月11日から始まり、全面的な執行は2027年12月11日に開始されます。C
Detectifyは、米国、英国、北欧の顧客1,293社から得たエクスポージャーデータを分析しました。その結果、インターネットに面したシステムで未解決のまま残る深刻な脆弱性の大半は、数か月前から放置されていることがわかりました。調査時点で未解決だった重大(Critical)および高(High)深刻度の
認証されていない攻撃者によるリモートコード実行を許してしまうこの脆弱性は、多くの企業が自社のWordPressサイトすべてを把握していないという点で特に危険です。 WordPressは、認証されていない攻撃者に完全なリモー
OSプラットフォーム
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
ソフトウェア部品表(SBOM)は、大半のサプライチェーン攻撃を防ぐ潜在力を持っています。SBOMはソフトウェアの「原材料表示」のようなもので、署名やアテステーションと組み合わせることで、以下のようなトレーサビリティ情報を実現します。誰がそのソフトウェアを作成したか(帰属)そのソフトウェアがどこから来たか(来歴)そのソ
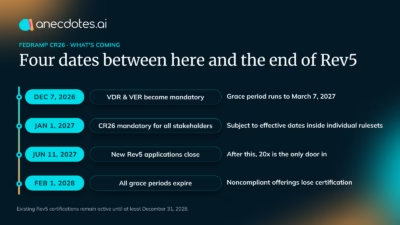
FedRAMP認証を保有している組織にとって、直近の期限は2026年12月7日です。FedRAMPが公表したCISAのBOD 26-04への対応通知には次のように明記されています。「脆弱性検知・対応(Vulnerability Detection and Response)ルールは、2026年12月7日以降、FedR
CISAは、CVEデータの品質を改善するための枠組みを打ち出しました。脆弱性識別プログラムは、開示件数が増加し、AIツールが脆弱性発見を加速させる中で成熟していく必要があると主張しています。 9月22日に公開されたCVE Program: Establishing a Quality Era Framework
AI導入プログラムの実施は、いまや企業にとって不可避の方針となっています。サイバーセキュリティの分野では、ダッシュボードにAIチャットボットを組み込むことはすでに当たり前になりました。業界全体、そしてそれが支えている組織は、エージェント型AIの導入へと進化していく必要があります。 しかし、真の自律性とは単に処理を高速
すべての記事を読み込みました