NetscoutのDDoS Threat Intelligence Reportによると、2026年1月から6月までの間に世界で記録されたDDoS攻撃は910万件を超え、前年同期から4分の1近く増加しました。
大規模化する攻撃と、標的の分散が防御を圧迫
1TbpsまたはGpps(1秒あたり10億パケット)を超える攻撃は、前年同期比で1,286%増加しました。この増加の多くは、Aisuru、Kimwolf、Jackskidやその後継にあたるボットネットの運営者によるものです。つまり、攻撃者は大規模な攻撃を仕掛けるために、以前より少ないデバイスで済むようになっています。
NETSCOUTでDDoSソリューション担当VP兼ASERT Threat Intelligence Teamを務めるHardik Modi氏は、次のように述べています。「住宅用プロキシの普及や、DDoS代行プラットフォームによる短時間でレート重視の攻撃により、従来型の大まかなネットワーク制御では不十分になっています。攻撃の巧妙さが質的に変化していることに対抗するには、通信事業者も企業も、よりきめ細かく選択的な緩和策と、ネットワークエッジでのスクラビング容量の増強が必要です」
こうした攻撃の多くは、膨大な数のパケット、リクエスト、接続でネットワーク機器を圧倒します。ファイアウォールやロードバランサーは、ネットワークの帯域が使い尽くされるより前に、処理リソースを使い果たすことがあります。
1秒あたり数十億パケットに達する攻撃は、保護対策が施されていなかったルーターのラインカードと呼ばれる個別コンポーネントを圧倒しました。カードが転送を停止すると、標的ではない顧客やネットワークまで接続が切断される可能性があります。
観測された攻撃に占めるIPv6の割合は前年とほぼ同じでしたが、攻撃はより厳しいものになりました。ATLASは2026年上半期に、1Tbpsを超える初のIPv6攻撃を記録しました。IPv6攻撃に対する積極的な緩和措置も、300%以上増加しています。
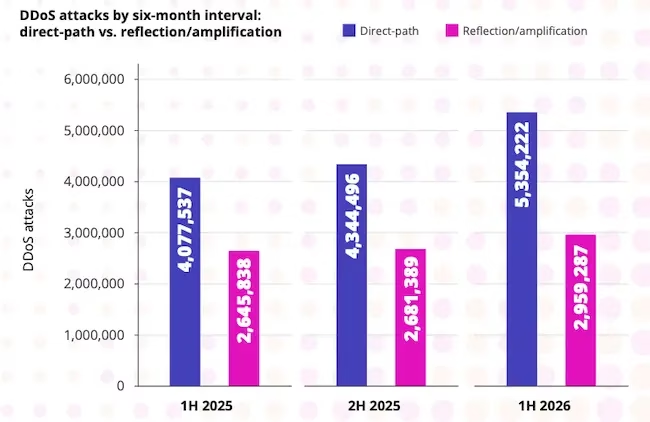
半期ごとのDDoS攻撃件数:ダイレクトパス攻撃とリフレクション/増幅攻撃の比較(出典:Netscout)
標的に直接トラフィックを送りつけるダイレクトパス攻撃は、観測された攻撃の64.4%を占めました。その割合は3半期連続で拡大しています。
カーペットボンビング攻撃は、2025年上半期の3.97%から、2026年上半期には4.54%に増加しました。この攻撃は、ネットワークプレフィックス内の多数の宛先アドレスにトラフィックを分散させます。各アドレスへの通信量は検知のしきい値を下回ったままでも、合計すればネットワークや共有インフラを圧倒できます。
単一の手法による攻撃は、観測された攻撃の52.27%を占めました。一般的な手法には、接続処理のリソースを狙うTCPフラッド、DNS攻撃、リフレクション/増幅型のフラッドがあります。
通信事業者が緩和策を適用した攻撃は、観測された攻撃の23.12%でした。前年は22.35%です。攻撃の総数が増えたことで、緩和された攻撃の数も、標的に到達した攻撃の数も増えました。事業者の対策は共有インフラの保護を優先することが多く、顧客の保護は専用のDDoSサービスで提供されます。
通信事業者にはネットワークエッジに専用のフィルタリング容量をさらに確保することが、企業にはサービスの近くで防御を講じることが求められます。攻撃が多数のアドレスにまたがる場合、広範囲をブロックする対策では顧客に支障が出かねません。また、外向きや中継の攻撃トラフィックは、それを運ぶネットワーク自体を劣化させる恐れがあります。
DDoS代行プラットフォームが攻撃のハードルを下げる
DDoS代行サービスは、サブスクリプションプラン、無料トライアル、攻撃手法のカタログ、あらかじめ設定済みのコントロールパネルを提供しています。これにより、攻撃の実行に必要な技術的負担が軽くなっています。
調査した全サービスで、起動フォームの初期設定は「60秒間の単発攻撃」で、無料の手法が選択されていました。観測された全インシデントのうち、1分以内の攻撃は2023年下半期の1.6%から、2026年上半期には3.1%に上昇しました。それでも、より長い攻撃が引き続き過半数を占めています。
販売者は、特定の防御を回避できると称する手法を宣伝しており、帯域幅だけでなく、パケット、接続、リクエストのレートを強調しています。こうした攻撃は、標的のインターネット回線を埋め尽くさなくても、ネットワーク機器やアプリケーションを圧倒できます。回避が可能だとする主張は、独立した検証を受けていません。
一部のプラットフォームは、膨大なIPアドレスのプールを売り文句にしています。その中には、悪意あるトラフィックを一般ユーザーと見分けにくくする住宅用回線も含まれます。
サブスクリプションの階層が一致し、バックエンド技術もほぼ同一であることから、競合する販売サイト同士がインフラを共有している可能性があります。宣伝されているプランは、無料から月額約2万ドルまで幅広く存在します。少数の運営者が多くの販売サイトを支えている可能性もあり、そうであれば摘発すべき対象を絞り込める余地があります。
住宅用プロキシが攻撃の検知を複雑化
住宅用プロキシネットワークは、家庭やモバイルのインターネット接続に割り当てられたアドレスを使い、一般消費者のデバイスを経由してトラフィックを中継します。研究者らは、プロキシインフラの追跡結果とDDoSのテレメトリを組み合わせ、攻撃に加担している発信元を特定しました。
報酬と引き換えに、自分の回線の共有に同意するユーザーもいます。一方で、十分な説明のないまま回線共有を有効にするアプリや、プロキシソフトウェアが組み込まれた状態で出荷されたハードウェアを通じて、プロキシのホストにされてしまうユーザーもいます。こうしたネットワークは、広告の検証や地域別のテストといった商用目的にも使われていますが、一部はDDoSトラフィックも運んでいます。
家庭のIPアドレスは変わり、プロキシの利用者もノードを頻繁に切り替えるため、アドレスに基づくブロックは当てになりません。防御側は、同じ宛先に接続してくる発信元や、通信レートが一斉に変化する発信元、プロトコルのパターンを繰り返す発信元など、連携した挙動を見つけ出せます。
プロキシのクライアントが接続するバックホールシステムを追跡すれば、通信事業者は自社ネットワークや下流の顧客ネットワークで加担しているホストを特定しやすくなります。バックホールのアドレスは、数週間から数カ月にわたって変わらないことが多くあります。ただし、そうしたホストからの攻撃トラフィックを検知して抑え込むには、別途の制御が必要です。
翻訳元: https://www.helpnetsecurity.com/2026/10/16/netscout-ddos-attack-growth-report/