中国との関連が疑われるスパイ活動グループが、BeyondTrust Remote Supportの重大な脆弱性をゼロデイとして悪用していたことが分かりました。攻撃が行われたのは2026年8月下旬で、BeyondTrustが10月15日に脆弱性を公表する数週間前のことです。
この事案を調査したMandiantによると、攻撃者はこの脆弱性を突いてファイルをアップロードし、権限のないWebサービスアカウントからroot権限に至る経路を構築しました。さらに認証情報を盗み、アプライアンスの権限設定を改ざんして、被害組織のネットワークへトンネリングするための経路まで作り上げています。
この製品は、IT部門がリモートのシステムに安全に接続し、トラブルシューティングを行うためのものです。脆弱性を悪用されると任意のファイルをアップロードされ、インターネットに公開されたアプライアンスへの侵入口を与えてしまいます。
BeyondTrustは、セキュリティアドバイザリと関連ブログでパッチと対処ガイダンスを公開しています。
Mandiantは、この活動をARMORY CASTLEによるものと分析しています。ARMORY CASTLEは、中国(PRC)との関連が疑われるスパイ活動の攻撃グループで、以前はUNC5221として追跡されていました。
このグループが侵入後に見せた動きからは、コマンドラインユーティリティ、設定テンプレート、リバースプロキシのルーティングといった内部コンポーネントに関するBeyondTrustへの詳細な知識がうかがえます。
こうしたアプライアンス固有の専門知識により、攻撃者は初期侵入を持続的な支配へと発展させることができました。
攻撃者は脆弱性を悪用した後、/app_84304470%2EphpにPOSTリクエストを送信しました。Mandiantは、これらのリクエストに関連するファイルを回収できていません。
ExploitPrevention Tools
約11分後、アプライアンスのWebルート配下のパスに、SAWFLYと呼ばれるPHP製のWebシェルが記録されました。
この軽量かつ難読化されたインプラントは、独自のBase32トランスポートとRC4暗号化を採用しています。
想定されたパラメータがない場合は404レスポンスを返すため、定期的なスキャナーに見つかりにくくなっています。パラメータが含まれている場合は、送られてきたPHPコードを復号して実行します。
SAWFLYは、権限のないサイトサービスアカウントとして動作していました。権限を昇格させるため、攻撃者は/bin/shを/usr/bin/dbus-authdにコピーし、そのコピーの所有者をrootに変更したうえで、Set User ID(SUID)ビットを有効にしました。
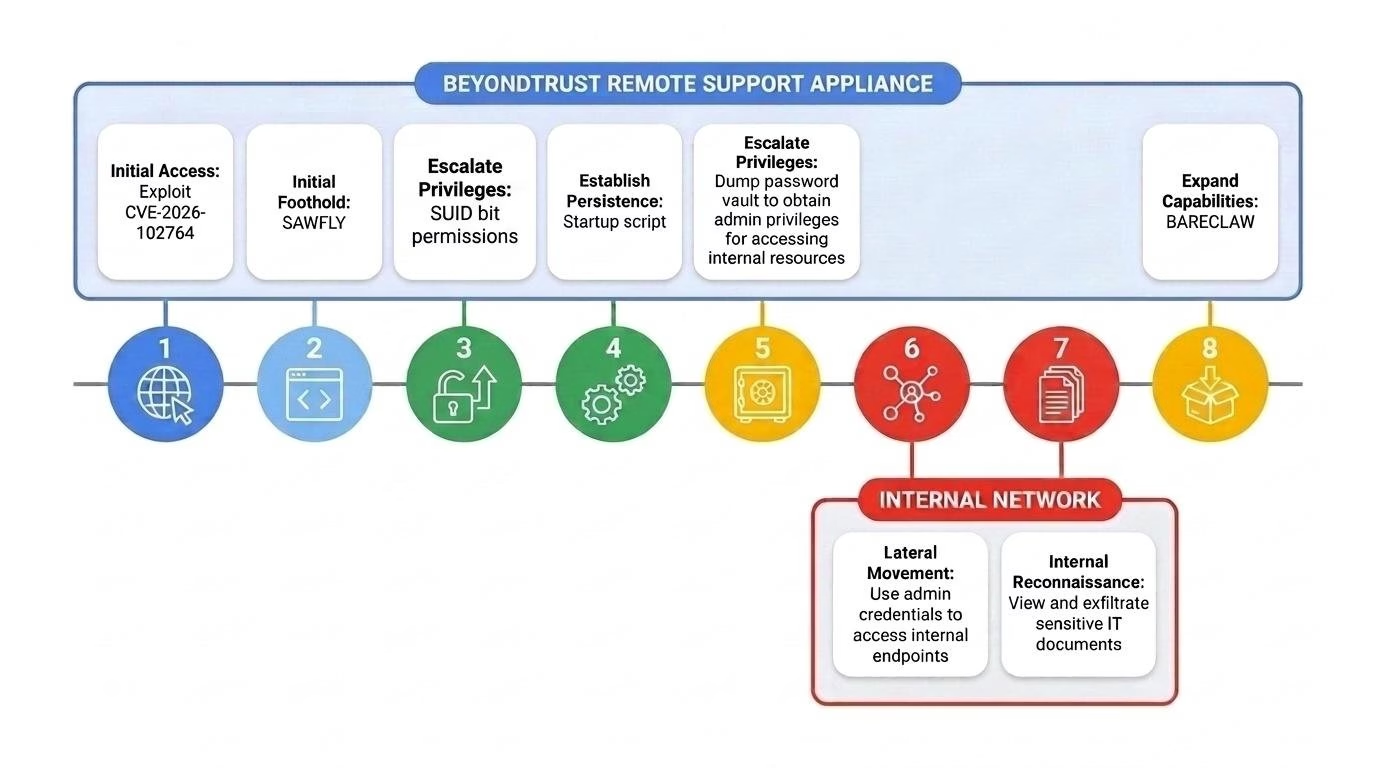
こうして作られた実行ファイルはroot権限で動作し、アプライアンスを直接支配する手段となりました。
Google Cloudの研究者によると、CVE-2026-102764として追跡されているこの脆弱性は、旧称Bomgarとして知られるBeyondTrust Remote Supportアプライアンスに影響します。
VulnerabilityScanning Service
悪用されたBeyondTrustのゼロデイ脆弱性
攻撃者はさらに、BeyondTrust標準のシークレット管理ユーティリティ/ns/sbin/bt-secretsも標的にしました。複数のコマンド形式を試し、サイト固有のボールトやアプライアンス全体のパスワード保管庫から認証情報を取得しようとしています。
その後、このユーティリティのログとアーカイブ済みの記録を削除しました。
再起動や設定リセット後も侵入を維持するため、攻撃者は起動スクリプトを仕込みました。このスクリプトは、サービスアカウントにパスワード不要のroot権限を与える設定をsudoersテンプレートに追加し、BeyondTrustのシステム設定ユーティリティを呼び出して変更を適用します。
Mandiantは、攻撃者が認証、Web、アプリケーション、システムの各ログを削除する様子を確認しました。また、侵害した管理者の認証情報でRemote Supportポータルに入り、アカウントの権限を変更していました。
攻撃者はアカウントのJump Itemとチームのロールを「No Access」から「Administrator」に引き上げ、アプライアンスに登録されたシステムへのリモートセッションを可能にしました。
続いて、そのセッションを使って内部のエンドポイントを調べ、ソフトウェアインベントリなどのファイルを転送しています。
C言語で書かれた独自ツールBARECLAWも、ネットワークへの侵入経路となりました。このツールは、WebSocket上のSOCKS5プロキシアクセスを通じてTCP接続を中継します。
確認された設定では、ポート19800で待ち受け、トークンと難読化を使用し、自身のログも抑制していました。
攻撃者はHAProxyのルールを書き換え、特定のURLパスへのリクエストをローカルのBARECLAWリスナーに転送させました。これにより、アプライアンスに既存のプロキシ経由でこのサービスに到達できる状態になっています。
影響を受けるBeyondTrust Remote Supportアプライアンスを利用する組織は、直ちにBeyondTrustのパッチを適用し、ベンダーの対処ガイダンスに従う必要があります。
今回の侵入ではroot権限の取得、認証情報ボールトへのアクセス、ログの削除、永続化のための設定変更が行われています。そのため、パッチを適用するだけでは、すでに受けた侵害を解消できない可能性があります。
アプライアンスとネットワークのテレメトリを調べ、次のような兆候がないか確認してください。Webルート配下の不審なファイル、SUIDバイナリ、起動スクリプトやsudoersテンプレートの変更、書き換えられたHAProxy設定、bt-secretsの不審な利用、予期しない管理者権限の変更、外向きのWebSocket通信です。
GTIGは、ARMORY CASTLEをはじめとする攻撃者が、これまでも脆弱性の公表後に、選別したゼロデイ攻撃から、より広範な日和見的攻撃へと移行してきたと警告しています。
VulnerabilityScanning Service
Mandiantは、Ivantiアプライアンスなどのエッジデバイスを狙った過去の攻撃キャンペーンでも、同様のパターンを確認しています。そこでは、攻撃者が独自のWebシェルやトンネリングツールを展開し、痕跡の消去も試みていました。
MandiantによるUNC5221のIvantiに関する活動報告は、今回の事案を考えるうえで参考になります。インターネットに公開されたアプライアンスは、組織の内部システムへの足がかりになるだけでなく、侵入を隠す橋渡し役にもなり得ます。
侵害指標(IoC)
| ファイル名 | 説明 | SHA-256 |
| app_84304470%2Ephp | ステージング用Webシェル | N/A |
| mangoapi.php | SAWFLY Webシェル | dc14e215269a93fdbc4c1a80b984c23faf7af0911c6dbb85309796a6f2ae95fb |
| ingredi_ws | BARECLAWトンネラー | 1f19b9a27d79c11bda00a1e8faf74a7fdd683d38ccef1b60df2fd0307e3aa462 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例: [.])。元の形式に戻す作業は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入しましょう。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/beyondtrust-zero-day-exploited/