- ハッカーがAIエージェントを使い、1,200以上のウェブサイトを標的に1カ月足らずで100超を侵害
- 自律型エージェントが脆弱性を試し、手口を変えながら、ほとんど人手を介さずにアクセス権を確立
- 研究者は、AIを使った攻撃で大規模なウェブサイト侵害がより速く、より安価になると警告
中国のハッカー1人が、1カ月足らずで100社を超える企業のウェブサイトに侵入しました。しかも、本人はほとんど作業をしていません。AIエージェントに任せ、そのトークン代として約5,000ドルを支払ったとされています。
この攻撃を見つけたのは、NorForgeのサイバーセキュリティ研究者Snorre Fagerland氏です。同氏は公開状態のCairnのインストール環境を探していたところ、悪意ある目的で使われているものを約24件発見しました。これにより、進行中のサイバー犯罪の実態を間近で知ることになりました。
Cairnは、オープンソースの汎用AI問題解決エンジンと説明されています。自律型エージェントが複雑なタスクの解決策を見つけられるよう設計されています。特定のアプリケーションに特化するのではなく、目標を定義し、さまざまなアプローチを探り、問題解決のための行動を実行するフレームワークを提供します。複数のメディアによると、Cairnはサイバー犯罪者の間でかなり人気があるといいます(ただし、設計上は悪意あるツールではありません)。
セキュリティが「解くべき問題」になるとき
今回、Cairnが攻撃者のために解こうとした「問題」は、サインインせずにウェブサイト上でコードを実行する方法でした。SQLインジェクションやファイルアップロード、保存されたオブジェクトの安全でない処理などを試していました。研究者によると、狙いはショッピングや決済システムへの永続的なアクセスを確立し、後で金銭を盗むために使うことでした。
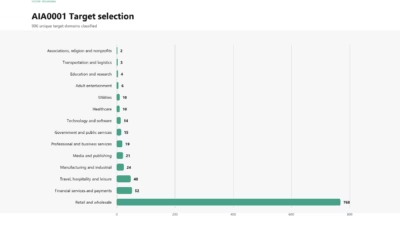
Fagerland氏は、攻撃者が複数のモデルを組み合わせており、おそらくClaude CodeとDeepSeekのモデルを使っていたと述べています。ただし、特定は非常に困難だということです。指示そのものは非常に短く、たいてい中国語100文字未満でした。エージェントは1カ月足らずの間に、1,200以上のサイトへの侵入を試みました。
エージェントは平均して、1つのサイトを1日(23時間)ほど探り、侵入するか諦めるかを判断します。侵入に成功したのは約100件で、Fagerland氏によると、ハッカーが1件あたりに支払ったトークン代は平均50ドルでした。ただし、これは推定であり、請求額が確認されたわけではありません。
同アナリストは被害者の名前を明かしていません。Cybersecurity Newsの報告では、被害者は主に米国、カナダ、オーストラリア、日本のオンラインストアでした。またReutersは、「ハッカーのCairnの活動を独自に調べた」ことで、一部の標的を確認しました。確認できたのは、Deere(農業機械メーカー)、SharkNinja(家電メーカー)、Cummins(エンジンメーカー)などです。さらに、「小規模企業」2社も侵害を認めたものの、同通信社の問い合わせには回答しなかったとしています。
目を見張る手口
DeereはReutersに対し、「必要な是正措置を講じた」と説明し、「機密情報にアクセスされた形跡はない」と付け加えました。SharkNinjaは、侵害されたのは製品サポート情報のみを掲載した独立サイトで、脅威は排除したと述べました。Cumminsは、報告内容を調査中とだけ答えています。
攻撃者が被害者から機密データを盗んだのか、盗んだ場合はどれほどの量なのか、現時点では誰にも分かっていません。研究者は、公開状態の管理パネルで「数百件」の秘密情報(シークレット)が露出しているのを見つけたとされます。同氏はReutersと協力し、被害者に通知を進めています。
Fagerland氏はReutersに対し、エージェントが被害者を侵害する際に使った一部の手口に「感銘を受けた」と語りました。あるターゲットで行き詰まったAIエージェントは、関連するインフラを探すためにデジタル記録をスキャンしました。そして、公開されている管理パネルを見つけ、データの処理方法に「微妙な弱点」を発見しました。最終的にウェブサイトのサーバー上で悪意あるコマンドを実行できるまで、「何時間もの試行錯誤」を要したといいます。
「そのような解決策を思いつくのは簡単ではありません」とFagerland氏は述べました。「スクリプトキディの仕業ではありません」
AIによる攻撃者が新たな常態になりつつあるようです。事業者には、公開されているアプリケーションにパッチを適用し、管理パネルへのアクセスを制限し、ウェブディレクトリ内の不審なファイルに注意することが推奨されます。