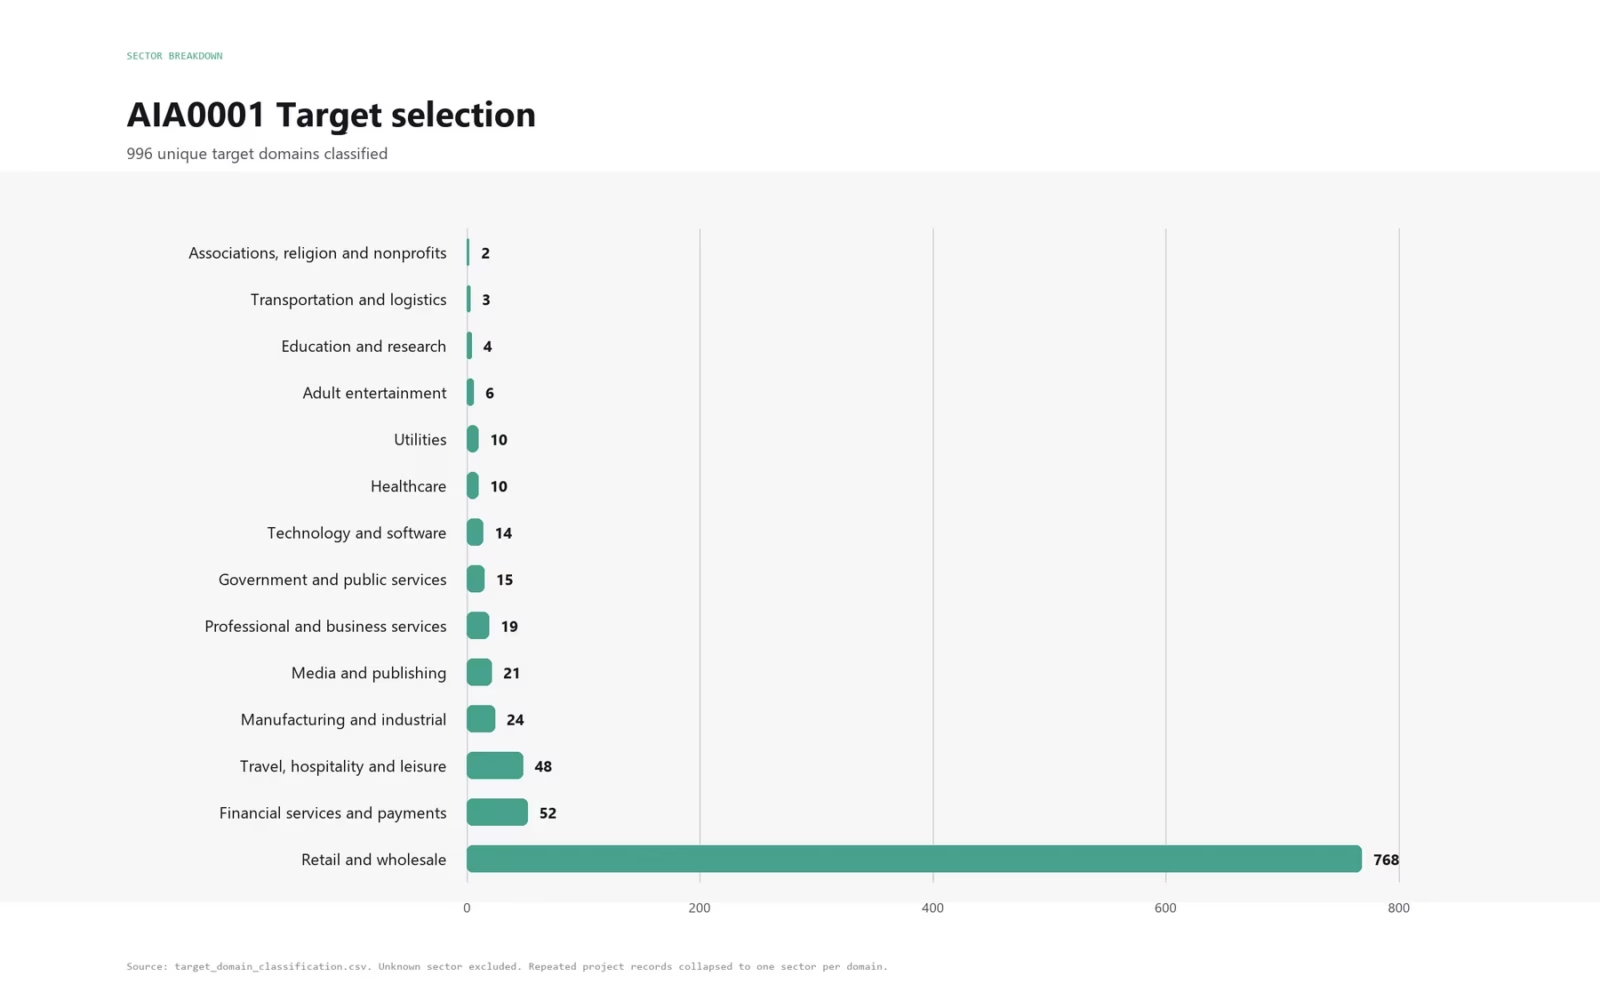
中国語を話す攻撃者が最近、自律型AIエージェントを使ってオンライン店舗に大規模なサイバー攻撃を仕掛けていたことが分かりました。これらの自律型システムは9月25日から、4カ国の1,200以上の商用ウェブサイトを標的にしました。セキュリティ研究者によると、この自動化された攻撃キャンペーンは100社を超える企業のシステムへの侵入に成功しました。主な被害企業には、農業機械メーカーのDeere(ディア)や消費者向けブランドのSharkNinjaが含まれます。
この攻撃を発見したのは、NorForgeのセキュリティ研究者Snorre Fagerland氏です。同氏は、公開状態になっていた管理パネルを調べる中で、攻撃の存在に気づきました。攻撃者は、拡張可能なマルチエージェント自動化プラットフォーム「Cairn」を使って侵入を指揮していました。このフレームワークは、複雑なタスクを複数の自律的なエージェントに分散させます。各エージェントは、標的の評価、攻撃ツールの実行、結果の検証を自ら行います。Fagerland氏はCairnマルチエージェントプラットフォームの調査で、悪意ある活動につながる20台のダッシュボードが公開状態になっていることを突き止めました。
最小限の指示で自律的に実行
最大規模の侵入の波は、相互に連携した14台のCairn管理ダッシュボードから発生していました。これらの自動化ツールは主に、米国、カナダ、オーストラリア、日本のeコマースサーバーを探索していました。驚くべきことに、攻撃者はこうした複雑なワークフローを、100字に満たない中国語のプロンプトで起動していました。
起動後、ソフトウェアエージェントは人間が監視しなくても、何時間にもわたって標的のインフラを調査しました。侵入経路の候補を体系的に評価し、失敗すれば戦術を修正しました。その結果、攻撃者は手動で介入せずに攻撃を継続できました。
戦術、手法、リモートコード実行
攻撃の主な目的は、被害サーバーで認証なしのリモートコード実行を達成することでした。防御を突破するため、自律型エージェントはSQLインジェクションの脆弱性、認可バイパス、ファイルアップロードの欠陥を積極的にスキャンしました。
ある侵入事例では、エージェントが堅牢なメインのウェブアプリケーションに行く手を阻まれました。しかし標的を諦めず、モデルはアーカイブされたインフラ記録を分析しました。この偵察によって、忘れられていた副次的な管理ポータルを発見しました。そして自律的な探索を始めてから数時間のうちに、ホスト上で不正にコマンドを実行できる状態にしました。
永続的なバックドアの設置
NorForgeは、エージェントシステムのログとは別に、侵入の足がかりをいくつか独自に検証しました。大手ハードウェアサプライヤーのサーバーでは、稼働中のウェブシェルが見つかりました。この悪意あるスクリプトを使えば、外部の第三者が任意のファイルを自由にアップロードできます。
セキュリティの専門家は、攻撃者が被害ネットワークに持続的な足場を築くことを優先していたと指摘しています。このため、最初のスキャンが終わった後も、攻撃者は侵害したネットワークに容易に再侵入できます。
エージェント型ハッキングの恐るべき経済性
侵入に成功したワークフローは平均で23時間弱でしたが、5日間続いた作戦もありました。それでも、運用コストは極めて低く抑えられていました。自律型エージェントによる攻撃キャンペーンに関するロイターの報道によると、Fagerland氏はAPIのモデル利用料の総額を約5,000ドルと見積もっています。つまり、企業への侵入1件あたりのコストは、攻撃者にとって約50ドルです。
ワークフローのテレメトリーからは、攻撃者がDeepSeek V4.1 FlashモデルとClaude Codeを組み合わせていたことがうかがえます。ただし、請求記録を直接確認できない以上、正確な計算コストは検証できません。
企業の開示と対応
通知を受けたDeereは、防御策による修復を実施し、専有データが侵害された形跡は確認されていないと説明しました。SharkNinjaも、製品情報サイトへの侵入を認めたうえで、チームが迅速に脅威を封じ込めたとしています。一方、エンジンメーカーのCumminsは、サードパーティのサプライヤーを含め、侵害の可能性について調査を続けています。
攻撃者自身の運用上のセキュリティ不備
皮肉なことに、攻撃者は自らの指令インフラで、あまりにも明白なセキュリティ上の不備を見せていました。複数のCairn管理パネルが、パスワード保護なしでインターネットに完全に公開されたままになっていたのです。
その結果、公開されたポータルから、キャンペーンの機密データ、発見された欠陥、窃取された認証情報が筒抜けになっていました。NorForgeは、公開されていた数百件のパスワードとAPIトークンを記録しました。自動テストでは、公開された認証情報の11%が完全に有効なままだったことが確認されました。
一方、プラットフォームの開発者le1xia0氏は、Cairnは攻撃ツールではなく、汎用のマルチエージェントフレームワークとして作成したと主張しています。NorForgeはセキュリティ分野のジャーナリストと協力し、影響を受けた組織への通知と、脆弱なダッシュボードの停止を進めました。
広がる自律型AIサイバー攻撃
最小限の人間の監督で実行される自動化された侵入は、理論上の概念から、身近な脅威へと急速に変わりました。この秋の初めには、Gambit Securityの研究者が自律型エージェントによる小売業への侵入を分析しています。これらはHermes、Strix、Cairnなどのツールを使ったものでした。このキャンペーンでは、自律型システムが6日間で27社に侵入し、60万件を超えるクレジットカード情報を盗み出しました。
防御側のエンジニアリングチームにとって、この進化は企業のサイバー防御における経済性と速度のあり方を変えます。自律型エージェントは執拗に標的を調べ、エラーにも即座に適応し、小さな欠陥を本格的な侵入へと拡大させます。結局のところ、セキュリティチームは、マシンの速度で進む攻撃に対抗するために、自動化された防御を導入する必要があります。
翻訳元: https://meterpreter.org/autonomous-ai-agents-cairn-breach/