Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。
Antivirus& Malware
Cognitive Artifact Intelligence Research Network(CAIRN)はメタデータ優先のアプローチを採用しており、アナリストは不審なバイナリをダウンロードしたり実行したりすることなく、AIに関連するマルウェアの痕跡を特定できます。
CAIRNが注目するのは、Talosが「認知的痕跡(cognitive artifacts)」と呼ぶものです。これは、開発者が大規模言語モデル(LLM)やAIサービスを悪意あるツールに組み込む際に残す痕跡を指します。
こうした痕跡には、埋め込まれたプロンプトテンプレート、LLMプロバイダーのエンドポイント、APIキーのプレフィックス、ジェイルブレイク用の文言、オーケストレーションロジック、ローカルモデルのランタイムへの参照、そしてAI支援によるマルウェア解析を回避するためのテキストなどが含まれます。
CAIRNは、AIへの言及単独を悪意あるAI利用の証拠として扱うのではなく、こうした痕跡を挙動コンテキストや既知のマルウェアファミリーの指標と関連付けて評価します。このツールキットは従来のリバースエンジニアリングを補完するものであり、リバースエンジニアリングは調査結果の検証やサンプルの帰属特定において依然として不可欠です。
CAIRNは、VirusTotalなどのソースが公開するメタデータ(印字可能な文字列、抽出されたURLやドメイン、アンチウイルスの検出ラベル、PEリソースフィールド、インポート関連の指標、サンドボックスの挙動など)を処理します。バイナリの実行やローカルでの実際の起爆は必要ありません。
このフレームワークには、関連性のある可能性が高いファイルを特定するための取得フィルターが最大24種類用意されています。フィルターの例は以下の通りです。
- api.openai.com、api.anthropic.com、api.deepseek.com、Google Generative Language APIのエンドポイントなど、AIプロバイダーのドメイン。
- LangChain、LiteLLM、OpenAI関連のインポートなど、PythonのAIフレームワークへの参照。
- Ollama、llama.cpp、vLLM、GGUF、SafeTensorsなど、ローカル推論ツール。
- 攻撃能力を示す用語と結び付いた場合の、tool_call、tool_calls、function_callなどのエージェント型ツール呼び出しパターン。
- AIベースの解析システムを抑制または誤誘導するように見える自然言語による指示。
CAIRNは候補データをSQLiteのコーパスに保存し、インポート時にYARAルールを自動適用します。3階層のオントロジーにより、初歩的なAI指標と、実際の運用利用を示すより強力な証拠とを区別します。
このツールキットの探索レイヤーは関係性グラフを構築し、アナリストが不審なサンプルから関連インフラ、亜種、付随するペイロード、そして潜在的なキャンペーンとのつながりへとピボットできるようにします。
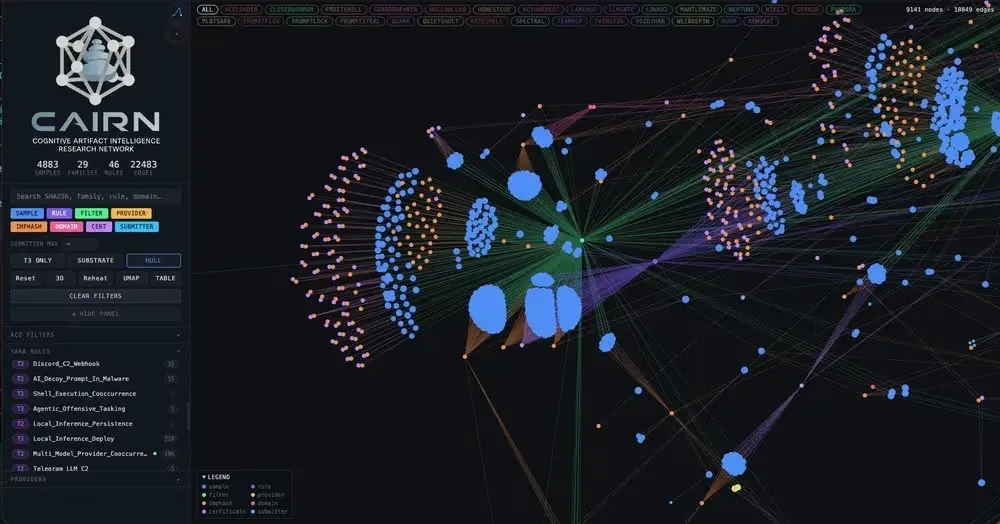
CAIRNは、共有ドメイン、提出者、インポートハッシュ、AIプロバイダーへの参照といった属性に基づいて痕跡同士を関連付けることができます。
また、埋め込み表現(embeddings)、UMAP、HDBSCANクラスタリングを用いることで、明確な共通文字列を持たない場合でも、メタデータが意味的に類似したサンプルを特定します。
Talosは、クラスターへの所属はあくまで弱い類似性シグナルに過ぎず、確定的な帰属特定ではないと警告しており、各候補は依然としてアナリストによる調査とリバースエンジニアリングが必要だとしています。
TalosはCAIRNの発表と併せて、CLOSEDQUORUMの分析結果も公開しました。このWindows向けインプラントは、戦術的な指揮統制(C2)の判断を複数の商用LLMからなる「パネル」に委ねる仕組みを持っています。
このマルウェアは、あらかじめ定義されたメニューからDeepSeek、Qwen、Mistral、Google Geminiに問い合わせを行い、認証情報の窃取、永続化、コードインジェクションといったアクションを選択できます。
Antivirus& Malware
Talosによれば、CLOSEDQUORUMは展開後、人間のオペレーターによる継続的な指示や、従来型の攻撃者が管理するC2サーバーを必要としません。ただし同社は、このサンプルが実際の攻撃で展開された事例は確認していないとしています。
CAIRNはあくまで研究ツールであり、単独の検知シグナルではありません。その意義は、AIの統合がますます一般化し、単純なAI関連の文字列だけでは判断材料として不十分になりつつある中で、防御側が新たに台頭するこのマルウェアカテゴリーを体系的に追跡できる手段を提供する点にあります。
SOCのアラート調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOCの対応力を強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/cisco-talos-launches-cairn-tool-to-hunt-and-track-ai-integrated-malware/