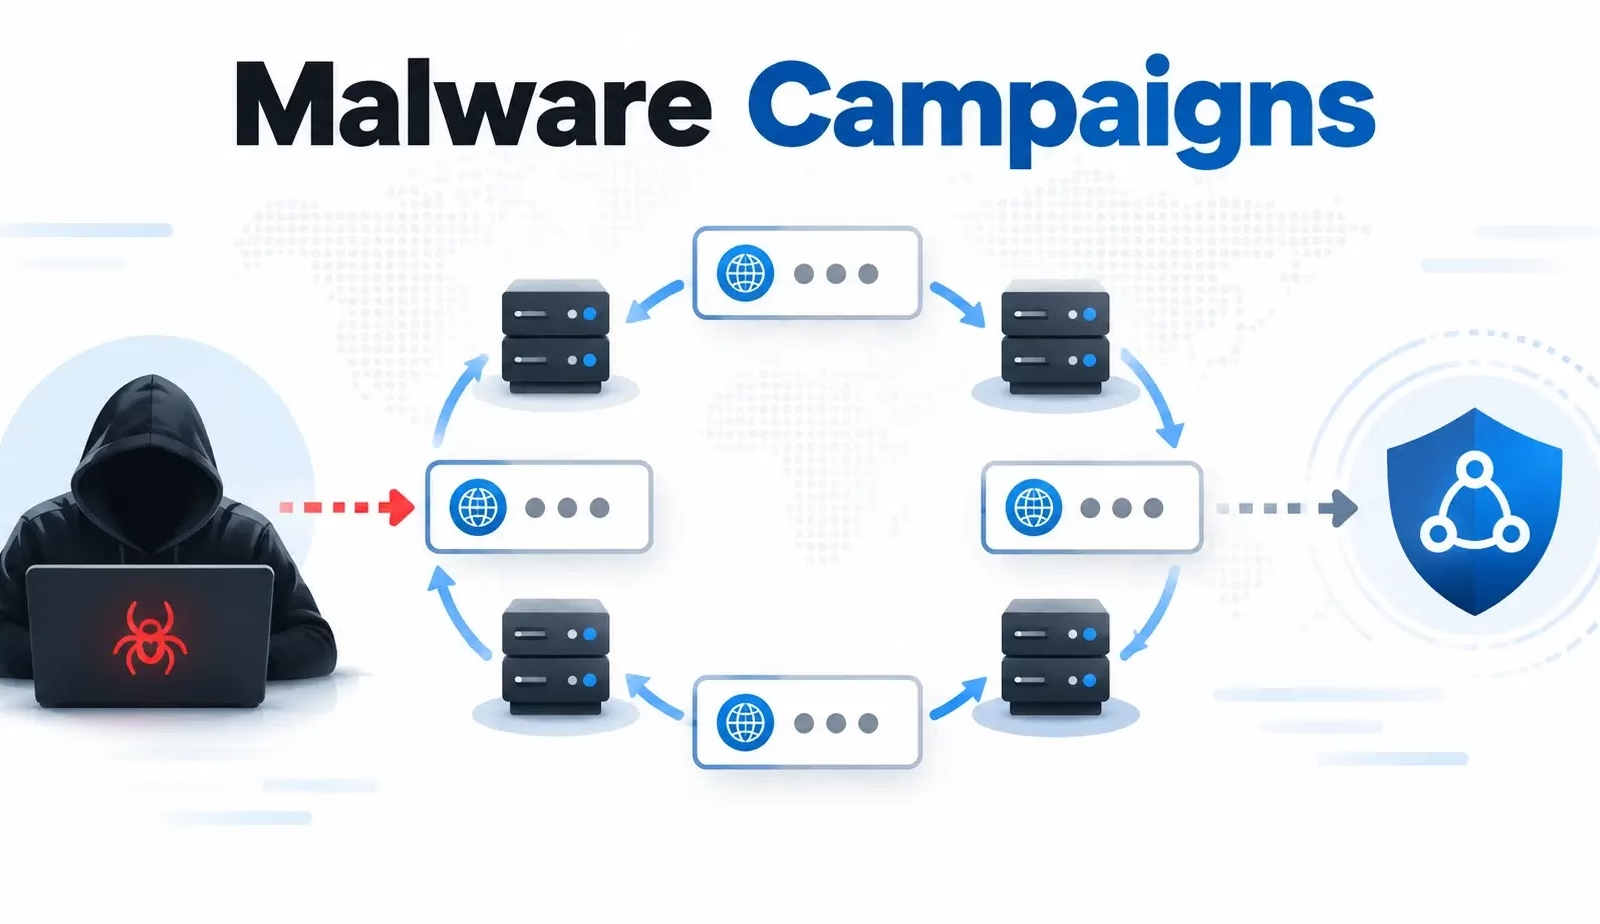
5ヶ月間にわたって観測された4つのマルウェアチェーンでは、攻撃者が誘導用ドメイン、ペイロードの配布元、C2(コマンド&コントロール)の手法をそれぞれ変えていました。
しかし、どのチェーンも最初はブラウザが同一のホスティングプロバイダーからページを読み込むところから始まっていました。このプロバイダーはAS202412で、セーシェルを拠点とするOMEGATECH LTDが登録者となっています。
研究者らは、6つの/24ネットワークにまたがる少なくとも7つのアドレスが、これらの入口ページの配信に使われていたことを確認しました。このプロバイダーは観測期間中に規模を拡大し、現在では24の/24プレフィックスをアナウンスしています。その持続性ゆえに、個々のドメインよりも防御上有用な標的となっていました。
これらのチェーンでは、CAPTCHAやCloudflareのチェックに似せた偽の人間認証ページが使われていました。被害者の大半は広告のリダイレクト経由でたどり着いており、一部は侵害された正規のウェブサイト上で悪意あるコンテンツに遭遇していました。また、あるユーザーはメールで送られてきた短縮リンクをたどっていました。
これらのページはユーザーに対し、Windowsキー+Rを押してコマンドを貼り付け、実行するよう指示していました。中には、ユーザーがボタンをクリックした時点で、すでにコマンドがクリップボードにコピー済みになっているものもありました。パディングによって、一部のコマンドは実行ダイアログ上で内容の一部が見えないようになっていました。
その後の挙動はチェーンごとに異なっていました。あるチェーンではAS202412内のアドレスからスクリプトを取得し、メモリ上で実行していました。別のチェーンではAmazon S3バケットからバッチスクリプトを取得していました。
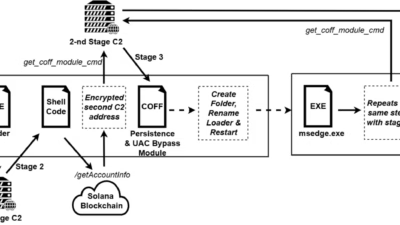
3つ目のチェーンでは、パスワード保護されたアーカイブが配布され、その中にはトロイの木馬化されたインストーラーが含まれていました。これは署名済みのOBS実行ファイルの横に未署名のobs.dllを配置し、永続化を確立するものでした。
別のチェーンでは、Node.jsベースのインプラントがインストールされ、これは通常のC2ドメインを使わずに、ブロックチェーン上のスマートコントラクトからC2アドレスを取得していました。
ドメインの入れ替わりは相当な規模に上りました。研究者らは、1つの誘導用アドレス「178.16.52[.]101」に解決するドメインを12個確認しており、公開スキャンではさらに11個が判明しています。
侵害されたウェブサイトは別種の問題を提起しました。正規のドメイン自体が見かけ上の認証ページをホストする一方で、注入されたスクリプトがプロバイダーのインフラと通信していたのです。新規登録ドメインのみをブロックする対策では、こうしたケースを見逃してしまいます。
観測されたある事例では、ブラウザが誘導用ページに到達してからわずか41秒後に、ユーザーがそのコマンドを実行していました。エンドポイント保護は実行から1秒後にアラートを発しました。
研究者らは、このケースにおいて計画されていた第2段階のファイルや永続化の仕組みが実際に着弾した証拠は見つけられませんでした。約150件のアラートのうち、研究者らが実行を確認できたのは4件でした。
ほとんどの接触は、後続のプロセスやペイロードを伴わず、ページへのアクセスのみで終わっていました。したがって、このASNへのブラウザアクセスは調査に値するものの、それ単体では侵害の証明にはならないとblackhillsinfosecは述べています。
研究者らは、正規の依存関係についてローカルの送信ログを確認したうえで、AS202412が現在アナウンスしているアドレス空間をブロックし、拒否したトラフィックのログは保持しておくことを推奨しています。
アナウンスされているプレフィックスはBGPデータと照合し直す必要があります。このプロバイダーは以前のリストから5つのプレフィックスを追加した一方で、別の1つのプレフィックスはアナウンスが取り下げられ、再割り当てされていました。古くなったアドレスリストは、攻撃の見逃しにつながるだけでなく、無関係なトラフィックの遮断も引き起こしかねません。
脅威調査の効率化と手作業の削減のため、16,000以上のSOCチームがANY.RUNを利用しています。貴チームでもぜひお試しください
翻訳元: https://cyberpress.org/attackers-rotate-domains-sustain-malware/