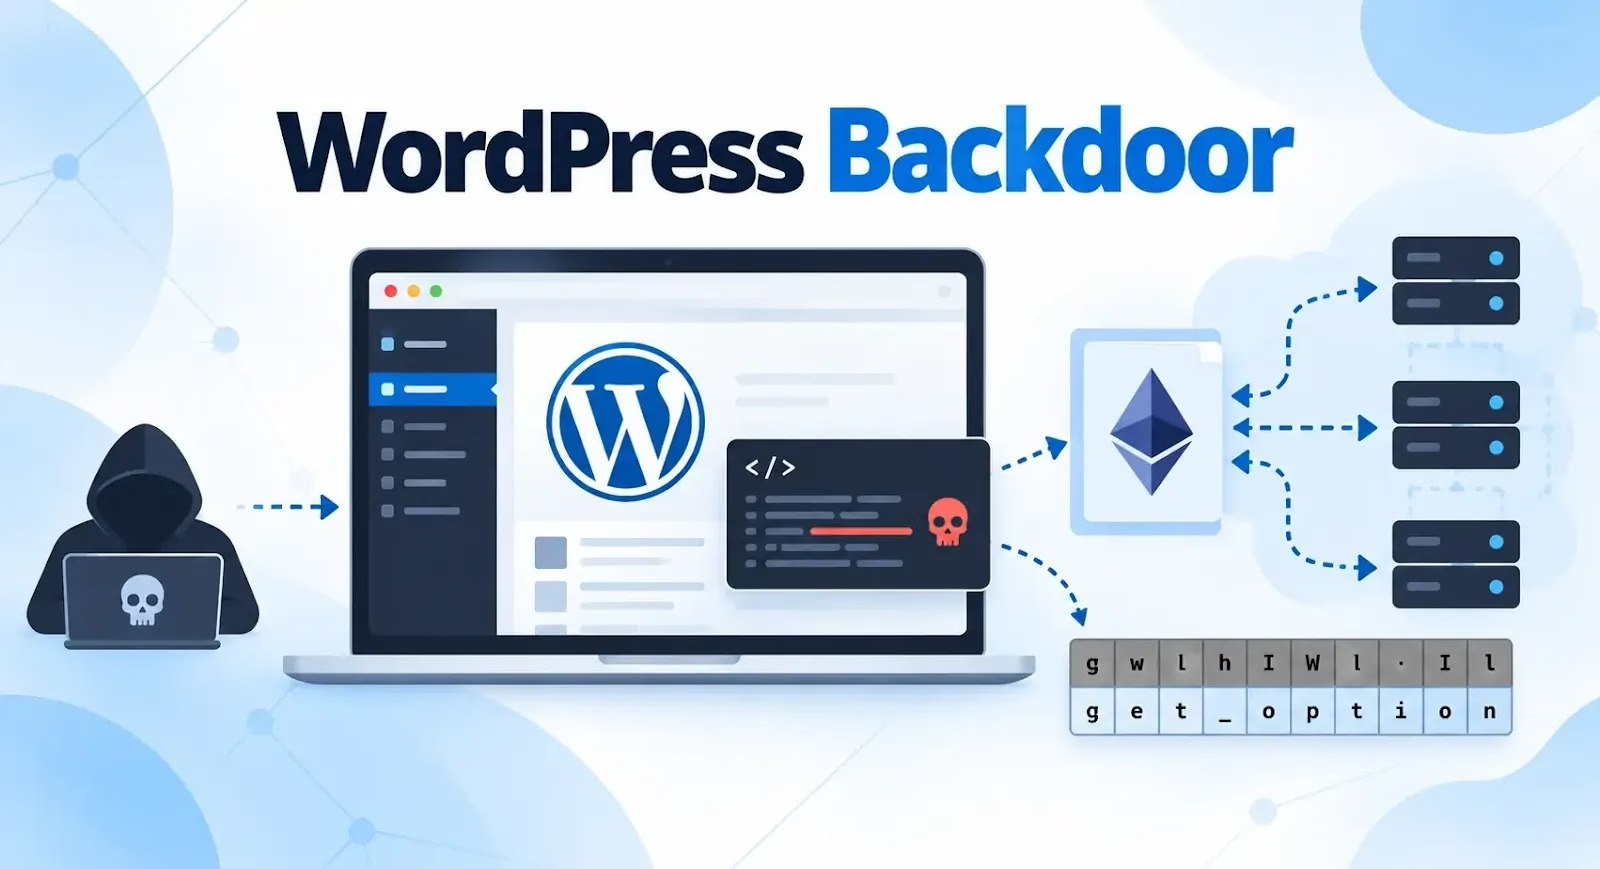
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。
must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
このマルウェアはこの仕組みを悪用し、Must-Useプラグイン一覧や通常のプラグインページ、更新通知、サイトヘルスチェックから自身の存在を隠しながら、活動を続けます。
Wordfenceは2026年6月23日に検出シグネチャを公開しました。Premium、Care、Responseの各顧客には即座に保護が適用された一方、無料ユーザーには通常の30日間の遅延を経て提供されました。
このマルウェアは、よく使われるbase64_decodeやevalのパターンではなく、独自の文字列難読化手法を用いています。重要な文字列はエンコードされたルックアップテーブルに格納し、必要になった時点でのみWordPressの関数やデータベースオプション、ファイルパス、フックを再構築します。
これにより、静的なマルウェアスキャンや手動解析を回避できます。インストールされると、このバックドアは隠しの管理者アカウントを作成するか、既存アカウントのパスワードをリセットして乗っ取ります。
新規に作成されるアカウントには、admin_xxxxxx、adm_xxxxxx、administrator_xxxxxx、backup_xxxxxxといった名前に、ランダムな6文字が付加された形式が使われます。
その後、この不正アカウントをWordPressのユーザーページおよびREST APIレスポンスから隠します。さらに、表示される管理者数の合計も調整し、アカウントが欠落していることが一見して分からないようにします。
このインプラントはWordPressの認証処理にフックを仕掛け、管理者のパスワードを平文のまま取得します。窃取した認証情報は、自身のソースコードや攻撃者が管理するアカウント情報とともに、wp_optionsデータベーステーブルに保存されます。
このバックドアは自己修復機能を持つため、除去が困難です。ファイルが削除されたりサイズが縮小されたりすると、データベースに保存しておいたコピーを取得し、ディスクに書き戻します。
さらに、ファイルのタイムスタンプを過去の日付に偽装し、制限的なパーミッションを設定することで、復元されたファイルが古くから存在する読み取り専用のファイルであるかのように見せかけることも可能です。
共有ホスティングサーバー上では、一般的なウェブルートディレクトリをスキャンすることで、このマルウェアが他のアクセス可能なWordPressインストール先にも拡散する場合があります。他サイトのwp-content/mu-pluginsや標準的なプラグインディレクトリへの自己複製を試みます。
最も注目すべき特徴は、EtherHidingと呼ばれる手法の利用です。これは、攻撃者が管理するドメインやIPアドレスをハードコードする代わりに、C2情報をイーサリアムのスマートコントラクトに格納する技術です。
このマルウェアは、eth_callメソッドを使い、パブリックなJSON-RPCゲートウェイ経由でイーサリアムのコントラクトに問い合わせます。3つのコントラクトアドレスと21のパブリックRPCエンドポイントの中からランダムに選択します。
コントラクトからの応答には暗号化されたデータが含まれており、そこから現在のC2サーバー一覧と復号鍵が明らかになると、Wordfenceは述べています。
注: 本記事中のIPアドレスおよびドメインは、意図的にディフェンジング処理([.]表記など)を施しており、誤ったアクセスやリンク化を防止しています。再ファング処理は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/ethereum-c2-backdoor/