
SCマルウェア、WordPressサイトを8カ所から自己再構築 C2にイーサリアムを悪用
「SC」と呼ばれるステルス性の高いWordPressマルウェアファミリーが、目に見えるファイルを削除されても数秒で復活することが分かりました。このマルウェアはペイロードをウェブサイトのファイル、データベース、スケジュールタスク、共有メモリに分散させており、どれか1つでも残っていれば、残りの感染を丸ごと復元できます。
「SC」と呼ばれるステルス性の高いWordPressマルウェアファミリーが、目に見えるファイルを削除されても数秒で復活することが分かりました。このマルウェアはペイロードをウェブサイトのファイル、データベース、スケジュールタスク、共有メモリに分散させており、どれか1つでも残っていれば、残りの感染を丸ごと復元できます。
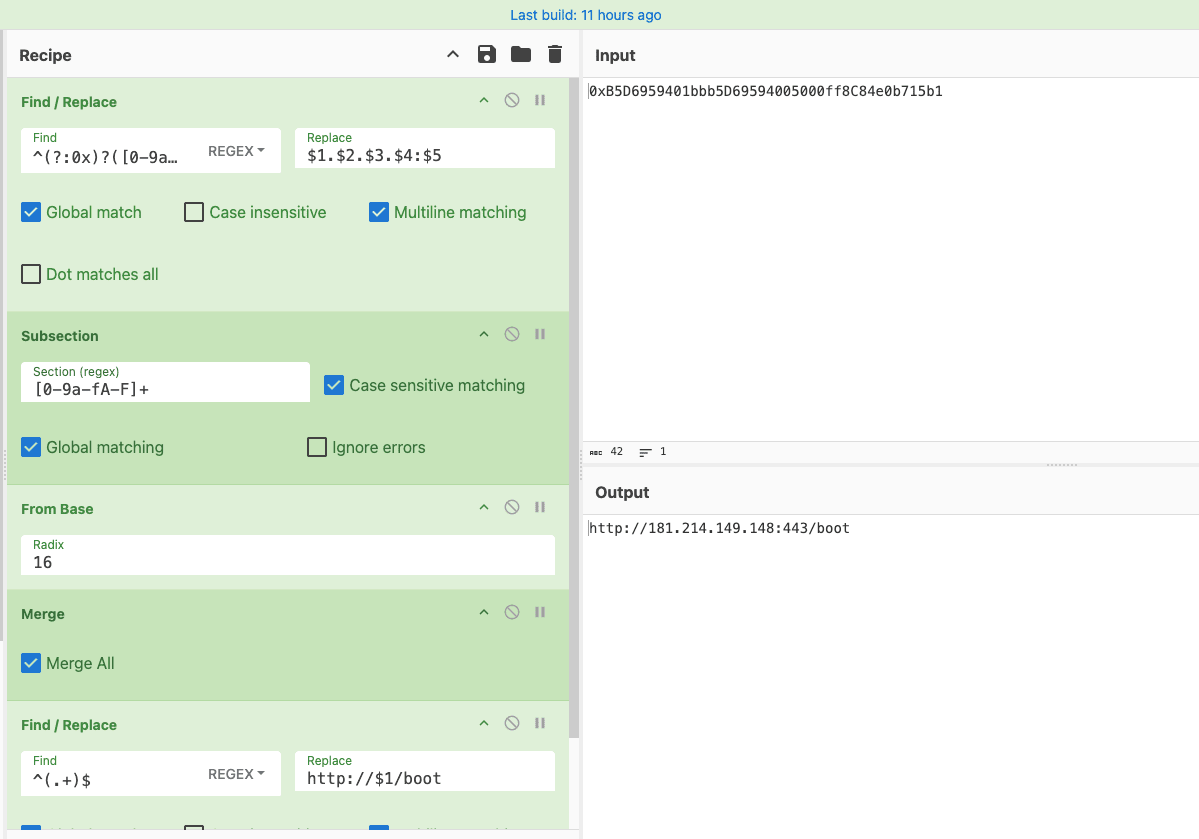
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
サイバー犯罪者がイーサリアム・ブロックチェーン技術を悪用し、オンライン買い物客の決済カード情報を盗み出しています。HexMageと呼ばれるこのキャンペーンは、正規のeコマースサイトを侵害し、チェックアウトページに悪意のあるJavaScriptを注入します。 攻撃者はEtherHidingと呼ばれる手法を使用しており、
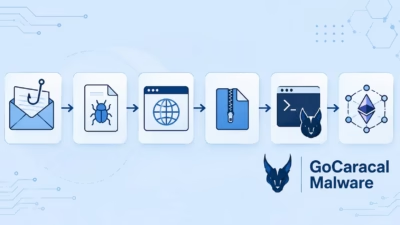
Arctic Wolf Labsは、Go言語で書かれた新型マルウェアフレームワーク「GoCaracal」を発見しました。ベネズエラの通信事業者に対する標的型侵入活動で使用が確認されています。 この活動は、レバノン総合治安局(General Directorate of General Security)と関連があると
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳細はこちら イーサリアムのFusakaアップグレードをめぐるセキュリティ監査コンテストにおいて、Octane AIは
6件のnpmパッケージが、攻撃者の管理下にあるイーサリアムウォレットに問い合わせて次段階のマルウェアの取得先を割り出していたことが判明しました。ブロックチェーン上の取引データからコマンド&コントロール(C2)アドレスを読み取る手口です。 Sonatype Research Labsは8月10日にこれらのパッケー
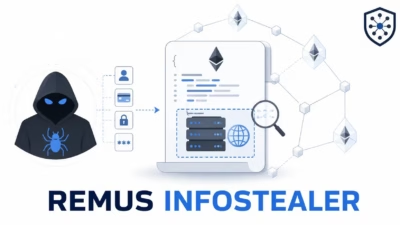
新たに確認されたRemus情報窃取型マルウェアのキャンペーンでは、クラック版ソフトウェアを謳うSEOポイズニングされたウェブサイトを利用して感染を広げており、トルコ語のダウンロード誘導文言から、トルコの被害者を主なターゲットにしている可能性が高いとみられています。 このマルウェアはブラウザデータ、ゲームセッション、F
北朝鮮のサイバー犯罪集団は、これまで長らく指令サーバーを隠す手法を模索してきました。追跡不可能かつ遮断されない状態にしたいと考えていたのです。現在、彼らは一見何の変哲もない暗号資産の送金を利用しています。この送金は、一見すると完全に空っぽに見えます。送金額はゼロです。さらに、付随するデータも一切あ
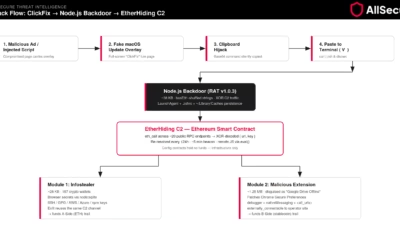
何気ないインターネット検索が、macOSの完全な侵害につながることがあります。偽のシステムアップデート通知がユーザーを騙して悪意あるコマンドを自ら実行させ、埋め込まれたバックドアはハードコードされたサーバーではなく、イーサリアムのスマートコントラクトからコマンド&コントロール(C2)のアドレスを取
すべての記事を読み込みました