訂正します。タイトルは原文に忠実に訳します。
Google Chromeになりすましたアプリが、累計ダウンロード数10万件超でGoogle Playに掲載されていたことが分かりました。この数字には、以前ゲームアプリとして配信されていた時期のインストールも含まれています。
このアプリは当初「Ball Bounce」という名称でしたが、その後Chromeのブランドに切り替えました。インストールしたRedditユーザーは、動作するブラウザではなくチャット形式のインターフェースが表示されたと報告しています。見慣れたロゴやダウンロード数、スポンサー枠での表示だけでは、アプリの真正性を判断できないことを、今回の事例は示しています。ユーザーやセキュリティ担当者は注意が必要です。
PiunikaWebは10月14日に報じました。それによると、Redditのユーザーがこのなりすましアプリを発見しました。同メディアは同日中に続報を出し、掲載が削除されたことを確認しています。このアプリがどのようにしてGoogleのアプリ審査と広告審査をすり抜けたのかは、まだ分かっていません。
「Ball Bounce」からChromeなりすましアプリへ
Android Authorityによると、このアプリは8月22日に「Ball Bounce」としてGoogle Playに登場しました。その後、9月30日にGoogle Chromeの名称とアイコンに変更しています。
パブリッシャーは、正規のChromeアプリの提供元であるGoogle LLCではなく、Hizbartechと表示されていました。
なりすましは、アプリ名やアイコンにとどまりませんでした。アプリをインストールしたRedditユーザーは、ストア掲載ページにChromeの公式ページからコピーしたスクリーンショットが使われていたことも報告しています。
公開情報がこれだけ変わったにもかかわらず、Cybernewsによると、アプリのAndroidパッケージ識別子は以前のゲーム時代と同じcom.ballbounce.Hizbartechのままでした。
Redditで共有されたスクリーンショットには、なりすましアプリがスポンサー広告として、正規のChromeアプリの上に表示されている様子が写っていました。PiunikaWebはHizbartechで検索すれば掲載ページを見つけられたものの、独自の確認ではスポンサー枠での表示を再現できませんでした。
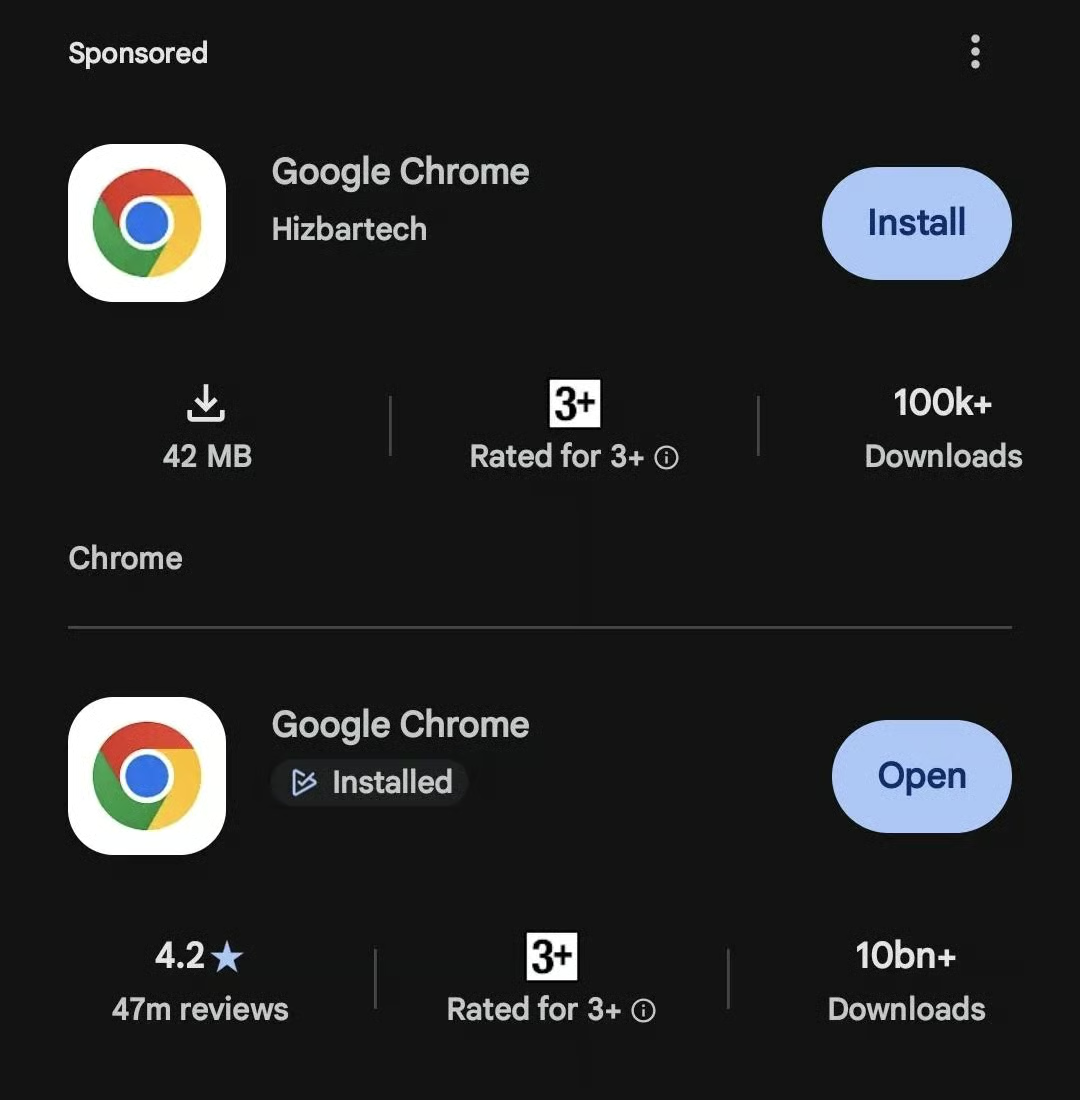
Redditで共有されたスクリーンショット。なりすましアプリがスポンサー広告として、正規のChromeアプリの上に表示されている。画像:nikhilchacko/Reddit(r/browsers)
ただし、掲載ページのダウンロード数は10万件を超えたと伝えられていますが、この数字は累計です。9月30日より前のダウンロード数と、ブランド変更後に増えた数は区別できません。
ほかのRedditユーザーもアプリの調査を始め、以前は「Ball Bounce」だったことが判明しました。マルウェアに感染させるのではなく、広告収入を得る目的で作られたのではないかと推測する声もあります。ただし、開発者の意図は分かっていません。
セキュリティ担当者が確認すべき点
今回の件は、アプリの真正性をめぐる問題を浮き彫りにしました。信頼された製品の外観を借りながら、実際には別のパブリッシャーが公開している例があるということです。これまでの報道では、このアプリにモバイルマルウェアが含まれていたのか、個人情報を盗んでいたのかは確認されていません。Redditユーザーの観察結果は、セキュリティ分析の代わりにはなりません。
Android端末を管理する組織は、アプリの承認時に表示名だけでなく、パブリッシャーとアプリケーションIDも確認する必要があります。従業員には承認済みの掲載ページへの直接リンクを渡すか、管理されたカタログ経由でアプリを配布するとよいでしょう。そうすれば、ストア検索やスポンサー枠への依存を減らせます。
モバイルデバイス管理ツールでアプリのインベントリを確認できる場合、管理者は報告されたパッケージ識別子com.ballbounce.Hizbartechを検索してください。表示名だけで検索すると、ブランドを変更したアプリを見落とす恐れがあります。
このなりすましアプリをインストールしていた場合、ユーザーは削除したうえでGoogle Play プロテクトのスキャンを実行してください。従業員はIT部門にも報告し、権限や不審な挙動を確認してもらう必要があります。詳しい調査は、端末で見つかった証拠に基づいて進めるべきです。インストールしただけで、情報が盗まれたと断定することはできません。
ユーザーが押さえておきたいポイント
Google Playのような公式アプリストアは、審査プロセスやセキュリティチェックがあるため、よく知らないサイトからアプリをダウンロードするよりも、一般に安全性が高いといえます。しかし今回の事例が示すように、公式ストアに掲載されているからといって、アプリが本物であることや、説明どおりの機能を持つことが保証されるわけではありません。
アプリをインストールする前に、ユーザーは次の点を確認してください。
- パブリッシャーを確認する。正規のChromeアプリの提供元はGoogle LLCですが、なりすましアプリはHizbartechと表示されていました。ブランドやダウンロード数だけに頼らず、ベンダーの公式サイトからのリンクをたどってください。
- アプリケーションIDを確認する。Google Playの掲載ページをWebブラウザーで開き、URLのid=の後ろにある識別子を見ます。Google標準のChromeアプリはcom.android.chromeですが、報告されたなりすましアプリはcom.ballbounce.Hizbartechでした。既存アプリのアップデートでは、アプリケーションIDを維持する必要があります。IDを変更すると、Google Playは別のアプリとして扱います。
- ブランドだけを信用しない。アイコン、名称、説明文、宣伝用のスクリーンショットはコピーできます。パブリッシャーや公式サイトへのリンクが、名乗っているブランドと一致するかを確認してください。
- ユーザーレビューをよく読む。星の評価やダウンロード数だけで判断しないでください。想定外の挙動、誤解を招く機能、不審な権限を訴える最近のレビューから、総合スコアでは見えない問題が分かることもあります。
- スポンサー枠の結果には慎重になる。有料の掲載枠にあるからといって、アプリが本物とは限りません。
- Google Play プロテクトを有効にしておく。Google Play以外からインストールしたアプリを含め、有害な挙動がないか定期的にスキャンします。ただし、真正性の確認を補完する手段であり、代わりにはなりません。
結局のところ、今回の件を理由に公式アプリストアの利用をやめる必要はありません。ただし、見慣れたロゴや多いダウンロード数、目立つ掲載位置を、アプリが正規品である完全な証拠とみなすのは避けるべきです。
関連記事:見慣れたブランドは、危険なインストール手順を偽装することもあります。 Google広告で宣伝された偽のClaude Codeページがその一例です。
翻訳元: https://www.esecurityplanet.com/news/news-google-play-removes-chrome-impersonator/