
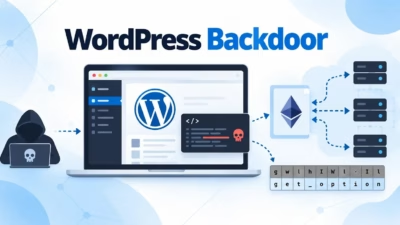
WordPressのバックドア、イーサリアムのスマートコントラクトを悪用しC2サーバーを隠蔽
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
N-ableは、RMMプラットフォーム「N-central」に存在するCVSSスコア10.0のゼロデイ脆弱性について、管理者にパッチ適用を呼びかけています。これは、同製品に影響する別の2件の脆弱性を公表しパッチを提供したわずか1日後の出来事です。

脅威アクターが、プレミアムWordPressウェブデザインツールの開発元であるBdThemesの上流インフラを侵害し、管理者のブラウザに配信されるリモートJSONフィードを改ざんして、不正な管理者アカウントを作成していたことが分かりました。 土曜日以降、影響を受けたBdThemes製品はダウンロードできなくなっていま

7つのWordPressプラグインが悪用され、プラグインファイルを1つも改変することなく、稼働中のサイトに不正な管理者アカウントとWebシェルが仕掛けられていたことが分かりました。攻撃者はプラグインが管理画面に読み込むプロモーション用データフィードを汚染していました。 Wordfenceは8月7日にこの侵害につ
人気WordPressプラグインベンダーのBdThemesがサプライチェーン侵害を受け、攻撃者がプラグインのコードを一切書き換えることなく、対象サイトに不正な管理者アカウントを密かに作成し、Webシェルをインストールできる状態になっていたことが判明しました。 Wordfence Teamは2026年8月7日にこのキャ

複数のBdThemesWordPressプラグインに影響を及ぼすサプライチェーン侵害により、攻撃者は管理者セッションを乗っ取り、プラグインのソースコードを改変したりプラグインの更新を必要としたりすることなく、不正な管理者アカウントの作成や永続的なウェブシェルの設置を行うことが可能になっていました。 Wordfence

人気WordPressプラグインがサプライチェーン攻撃の標的となりました。今回の攻撃では、プラグイン自体が直接侵害されたわけではなく、その配布を担うインフラが狙われました。被害を受けたのは、Awesome Motiveが提供する3つのプラグイン「OptinMonster」「TrustPulse」「
人気のWordPressプラグイン「OptinMonster」を標的にした巧妙なサプライチェーン攻撃により、120万件以上のWordPressサイトが危険にさらされました。 Sansecのセキュリティ研究者は、OptinMonster、TrustPulse、PushEngageの各プラグインにCDN経由で配信される正
人気WordPressプラグイン「OptinMonster」を標的とした大規模なサプライチェーン攻撃により、120万件以上のウェブサイトが実際の侵害にさらされています。 この攻撃はいずれもAwesome Motiveが開発するTrustPulseおよびPushEngageプラグインにも影響を及ぼしており、数百万件にの
攻撃者が複数の人気WordPressプラグインのコードを乗っ取り、最大120万サイトに隠しバックドアと不正管理者アカウントを仕込んでいたことが明らかになりました。 このサプライチェーン攻撃は、6月13日にオランダのマルウェア調査会社Sansecが詳細を公表したもので、WordPressベンダーAwesome Motiv
すべての記事を読み込みました