WordPressのCoreコンポーネントに影響を及ぼす新たなクロスサイトリクエストフォージェリ(CSRF)脆弱性「Click2Shell」について、技術的な詳細と概念実証(PoC)エクスプロイトが公開されました。
この脆弱性には公式の識別子が付与されていませんが、先週リリースされたWordPressバージョン7.1.1で修正されています。
これは認証前のリモートコード実行チェーンであり、攻撃者が公式WordPress.orgカタログ内の任意のテーマをインストールし、任意のPHPファイルを実行できてしまうというものです。
自律型ペネトレーションテストプラットフォームpwn.aiのセキュリティ研究者Paulos Yibelo氏がClick2Shellを発見し、8月22日にWordPressへ報告しました。
研究者らによると、「WordPressのテーマプレビューURLの値は、WordPress.orgのThemes APIによって一度解釈され、さらに管理者のブラウザ上のJavaScriptによってバグのある方法でもう一度解釈される」とのことです。
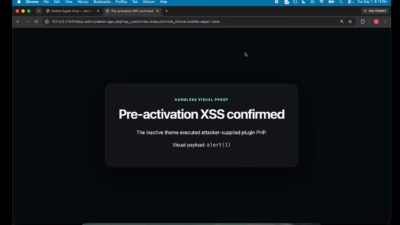
この仕組みにより、攻撃者は管理者が明示的にインストールしなくても、対象のWebサイトにWordPressテーマを追加できてしまいます。研究者の発見によれば、テーマが非アクティブな状態であっても、カスタマイザーのプレビュー中にPHPが実行される可能性があるとのことです。
なお、攻撃者自身は認証を必要としないものの、Click2Shellエクスプロイトが機能するにはログイン中の管理者が細工されたURLにアクセスする必要がある点に注意が必要です。
攻撃はまず、カタログ内の脆弱なテーマのインストールにつながる細工されたリンクから始まります。カスタマイザーのプレビューが非アクティブなテーマのPHPを読み込むと、そのコードがサーバー上で実行されてしまいます。
この問題を実証するため、pwn.aiは攻撃者のPHPコードを実行するチェーンの第二の要素として、脆弱なWordPressテーマを利用しました。
研究者による全文の技術レポートでは、サーバーサイドのリモートコード実行を達成するための完全な概念実証(PoC)エクスプロイトが提供されています。
この方法でコードが実行されると、ファイルの改ざんや削除、ユーザーデータへのアクセス、さらにはデータベースの認証情報や認証シークレットを含む「wp-config.php」ファイルへのアクセスが可能になる恐れがあります。攻撃者はこのアクセス権を悪用して、不正な管理者アカウントを作成したり、悪意のあるスクリプトを埋め込んだりすることもできます。
Yibelo氏は特定のテーマを使ってClick2Shellを実証しましたが、WordPress Core 7.1.0以前に存在するこの根本的な欠陥は、WordPressカタログ内にある他の脆弱なテーマを強制的にインストールさせる目的にも悪用され得るものです。
研究者は、攻撃者がWordPressアカウントやインストール用のnonce、あるいは自身の管理者権限を必要としない点を指摘しています。ただし、Click2Shell攻撃を成立させるには、ログイン中の管理者が細工されたリンクにアクセスする必要があります。
WordPressセキュリティ企業のPatchstackはClick2Shellを分析し、このチェーンを引き起こせるのは管理者のみであり、AuthorやEditorのアカウントにはテーマをインストールするために必要な権限がないと指摘しています。
同社は、標的型フィッシングや、管理者のブラウザにリクエストを送信させる既存のクロスサイトスクリプティング(XSS)の脆弱性を通じて攻撃が可能になると警告しています。
WordPressはバージョン7.1.1で、jQueryセレクタで使用する前にテーマのスラッグをエスケープし、セレクタを実際のテーマカードに限定することで、このCoreの脆弱性を修正しました。
直ちにアップデートを適用できない管理者向けに、Patchstackは「DISALLOW_FILE_MODS」を有効にしているWebサイトであれば、テーマや悪意のあるプラグインを強制的にインストールされることはないとしています。
とはいえ、完全な技術的詳細とPoCがすでに公開されていることを踏まえると、最新のWordPressバージョンへの切り替えを強く推奨します。