
WordPress、「Click2Shell」脆弱性にパッチを適用
WordPressは先週、11件の脆弱性に対するパッチをリリースしました。その中には、リモートコード実行(RCE)につながる可能性のある欠陥も含まれています。 「Click2Shell」と名付けられたこの欠陥には、まだCVE識別子が割り当てられていません。WordPressはアドバイザリの中で、特別に細工されたURL
WordPressは先週、11件の脆弱性に対するパッチをリリースしました。その中には、リモートコード実行(RCE)につながる可能性のある欠陥も含まれています。 「Click2Shell」と名付けられたこの欠陥には、まだCVE識別子が割り当てられていません。WordPressはアドバイザリの中で、特別に細工されたURL
WordPressのCoreコンポーネントに影響を及ぼす新たなクロスサイトリクエストフォージェリ(CSRF)脆弱性「Click2Shell」について、技術的な詳細と概念実証(PoC)エクスプロイトが公開されました。 この脆弱性には公式の識別子が付与されていませんが、先週リリースされたWordPressバージョン7.1
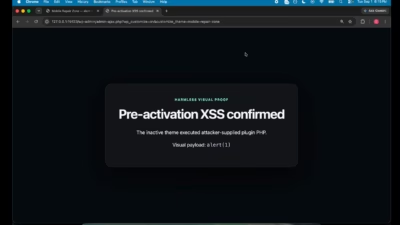
すでに認証済みの管理者がリンクを開くだけで、ボタンを押すことなくWordPressにテーマをインストールさせられる――そんな事態を、攻撃者の手にした1本のリンクが引き起こします。9月17日、WordPressはCMSコアの欠陥を修正するバージョン7.1.1をリリースしました。pwn.aiチームは、
「Click2Shell」と名付けられた新たに公表されたWordPress Coreの脆弱性チェーンにより、未認証の攻撃者がログイン中の管理者のブラウザを操作し、悪意あるテーマを気づかれずにインストールさせた上で、悪意あるリンクを一度クリックさせるだけでリモートコード実行(RCE)にまで発展させられることが判明しまし
WordPressで新たに公表された「Click2Shell」と呼ばれる脆弱性により、攻撃者が脆弱なサイト上でリモートPHPコードを実行できる可能性があることがわかりました。ログイン中の管理者を特別に細工されたリンクのクリックへと誘導することで悪用されます。 2026年9月17日にリリースされたWordPressバー