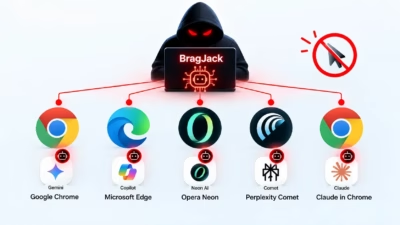
新たに公表された「BragJack」は、5種類のAI搭載ブラウザに組み込まれたAIアシスタントを乗っ取ることができるブラウザ拡張機能を悪用した攻撃手法です。
この調査では、単一の悪意ある拡張機能がクラウドでホストされるAIモデルと権限を持つブラウザエージェントとの間の信頼された通信経路を悪用し、不正なコマンドの実行、機密データへのアクセス、ブラウザレベルの操作を可能にする手口が示されています。
Forever Securityの研究者であるGal Weizman氏の報告によると、BragJackはGoogle ChromeのGemini Live、Microsoft Edge、Opera Neon、Perplexity Comet、そしてChrome版Claudeに影響を及ぼしていました。
これらの脆弱性は責任ある開示手続きを通じて各ベンダーに報告され、Google、Microsoft、Perplexity、Opera、Anthropicからバグバウンティ報奨金が支払われています。発見された脆弱性にはCVE-2026-0628とCVE-2026-55945が含まれます。
BragJackの手法は、攻撃者が既存のユーザープロンプトを隠れた命令や悪意ある指示で改ざんする従来型のプロンプトインジェクションには依存していません。その代わりに、ブラウザ向けAIアシスタントを支えるアーキテクチャそのものを狙います。AI搭載ブラウザでは一般的に、アシスタント機能が2つのコンポーネントに分かれています。
クラウドベースのAIサービスが意思決定を担う層として機能する一方、権限を持つローカルのブラウザコンポーネントがウェブページへのアクセス、コンテンツの要約、タブの操作、ブラウザデータとのやり取りといった実際の操作を実行します。
このローカルコンポーネントは、特定のベンダー管理下のウェブサイトや内部通信チャネルを通じて届く指示を信頼します。Gal Weizman氏は、悪意ある拡張機能がこの信頼モデルを悪用できることを発見しました。
ウェブページへのスクリプト注入やネットワークリクエストの改変といった標準的な拡張機能の機能を使えば、AIエージェントと通信するリソースやウェブページを改ざんできる可能性があります。
攻撃者が信頼されたコマンド経路の制御権を一度掌握してしまえば、ブラウザエージェントは攻撃者が生成した指示を正当なものとして扱ってしまう恐れがあります。
Chromeについては、Googleはリバースエンジニアリングの結果、Geminiのページへの拡張機能による直接的なスクリプト注入をブロックしていたとされますが、当初は関連するネットワークリクエストの改変は許可していました。これにより研究者は、信頼されたJavaScriptリソースを攻撃者が制御するコードに差し替えることができました。
Gal Weizman氏によると、この攻撃を成立させれば、被害者が一切クリックすることなく、ブラウザのスクリーンショット取得、ローカルファイルへのアクセス、マイクやカメラの起動、ブラウザプロファイルデータの収集が可能になるとしています。
Opera Neonは、AIエージェントとの通信に使われる信頼されたOperaのページ上で拡張機能がコードを実行できたため、より狙いやすい対象だったとされています。
これにより、拡張機能がエージェントにコマンドを送信できる経路が生まれ、メールを開いてメッセージを要約させるといった指示も可能でした。研究者らはまた、トラフィック改変機能を使うことで、こうした活動の一部をユーザーから隠すことができたとも説明しています。
Microsoft Edgeへのエクスプロイトは、より複雑な攻撃チェーンを伴っていました。研究者らは、ブラウザのAI機能と通信するための特別な権限を持つMicrosoftのマーケティングページを発見しました。
その上で、Edgeの「Think」モードと「Do」モードに関わる競合状態(レースコンディション)を組み合わせました。あるモードでプロンプトを送信した直後にエージェントを別モードへ素早く切り替えることで、攻撃者が用意した指示をエージェントに実行させられたと研究者らは述べています。
Chrome版Claudeについても、アシスタントにメッセージを送信できる、Anthropicが管理する信頼されたページを介して同様の脆弱性がありました。
このシナリオはブラウザ自体の侵害ではなく、ある拡張機能が別の拡張機能を狙うものでしたが、研究者らはそれでもClaudeのブラウザ統合機能を通じてアクセス可能な機密データが露出しかねないと指摘しています。
Perplexity Cometは、そのAIエージェントが広範なブラウザ権限を持っていたことから、最も深刻なケースとして説明されています。研究者らは、テスト用ドメインであるtesting.perplexity.comが依然としてエージェントへのコマンド発行を許可された状態にあることを発見しました。
拡張機能はこのドメインからPerplexityのメインサイトへのリダイレクトを抑制し、バックグラウンドでテストページを読み込ませた上でコードを注入できたとされています。
これにより、スクリーンショット、閲覧履歴、ユーザーデータ、エージェントが実行する操作、さらにはローカルOS上に保存されたファイルへのアクセスが可能になる恐れがあります。BragJackは、悪意ある拡張機能が信頼されたAIエージェントを攻撃ツールへと変貌させ得ることを浮き彫りにしています。
組織は、厳格なブラウザ拡張機能管理の徹底、不要なアドオンの削除、ベンダーが提供するパッチの迅速な適用、そして実行時におけるAIエージェントの活動監視を行うべきです。
また、AI搭載ブラウザのベンダー各社も、権限を持つエージェントを制御する権限を与えられたウェブページ、スクリプト、ネットワークフローをいかなる拡張機能も改ざんできないよう保証する必要があります。
脅威調査の効率化と手作業の削減のためANY.RUNを利用する16,000以上のSOCチームに加わりましょう。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/bragjack-attack-lets-browser-extensions-hijack-ai-agents/