新たに発見されたEtherHidingキャンペーンは、Polygonブロックチェーンを堅牢なコマンド&コントロール(C2)機構として悪用し、被害端末に展開したペイロードを変更することなく攻撃インフラをローテーションできるようにしています。
少なくとも2025年11月から活動しているこの攻撃は、これまでに正規の企業サイト少なくとも31件を侵害しており、当初は汎用のPowerShellバックドアを展開していましたが、現在では約479の金融・暗号資産関連ドメインを標的とするリアルタイム型バンキングトロイの木馬を配布するまでに進化しています。
このインプラントはC2アドレスをペイロード内に平文で保存する代わりに、ハードコードされたPolygonスマートコントラクトに公開RPC(リモートプロシージャコール)エンドポイント経由で問い合わせを行い、返されたC2ドメインを実行時に復号します。
EtherHidingと呼ばれるこの手法は、ブロックチェーンを攻撃者が制御可能な、動的に更新できるアドレス帳に変えてしまいます。
これがもたらす運用上の利点は非常に大きいと言えます。従来のC2遮断は、悪意あるドメインやIPアドレスをブロックまたは差し押さえることに依存するのが一般的でした。
しかし今回のケースでは、攻撃者は安価なスマートコントラクトの更新を行うだけでC2の接続先を変更でき、感染した端末すべてを次回のビーコン通信で新たなインフラへと誘導できてしまいます。
Polygonは通常のホスティングプロバイダーとは異なり、分散型の公開台帳であるため、防御側はレジストラやホスティング業者への削除要請という形でC2の参照先を単純に取り除くことができません。
この攻撃は、BingやGoogleの検索結果からアクセスされる企業サイトを含む、侵害されたウェブサイトを起点として始まります。
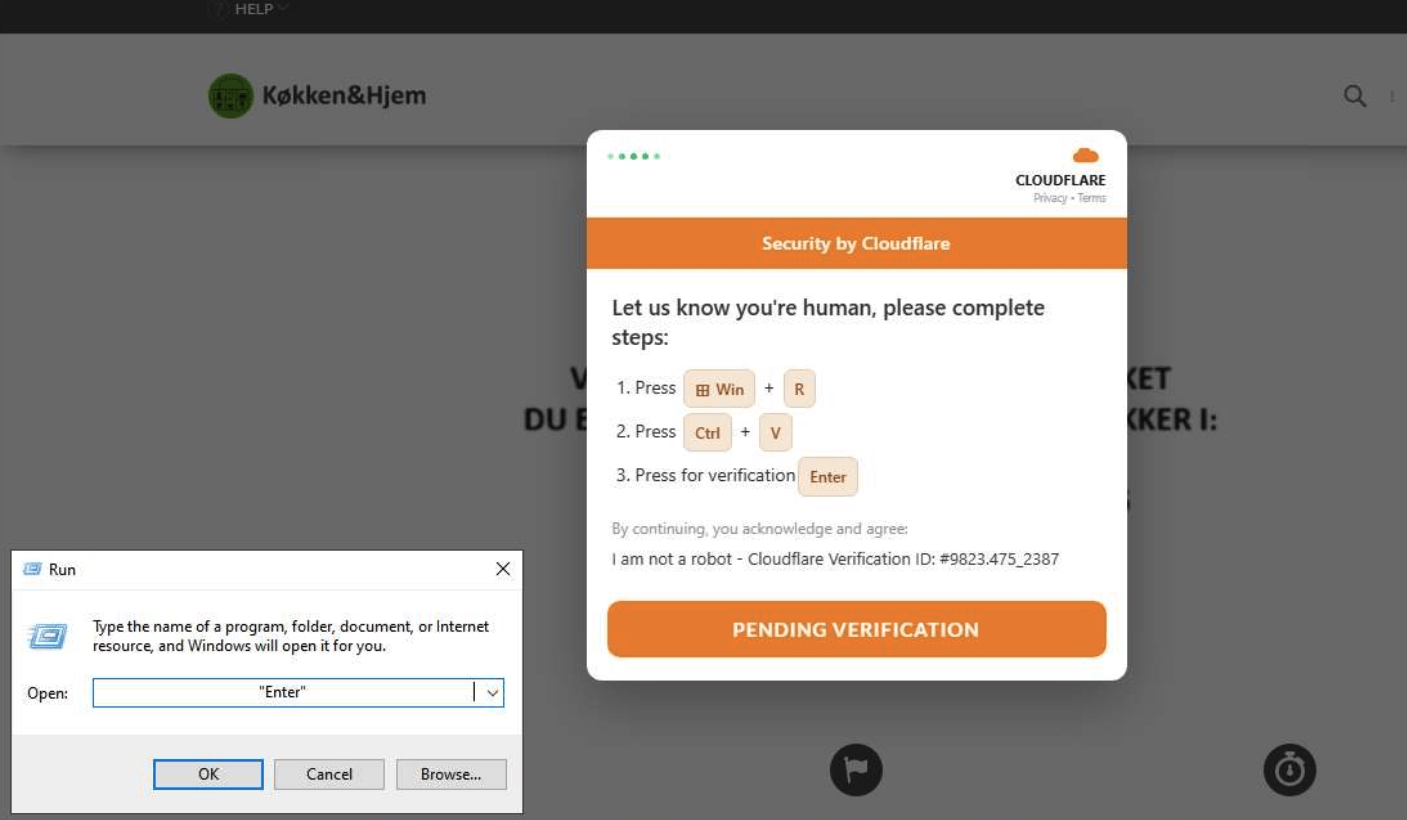
悪意あるJavaScriptがFakeCaptchaまたはClickFixのオーバーレイを注入し、訪問者に対してWindows+Rキーを押し、提示されたコマンドを貼り付けて実行するよう指示します。
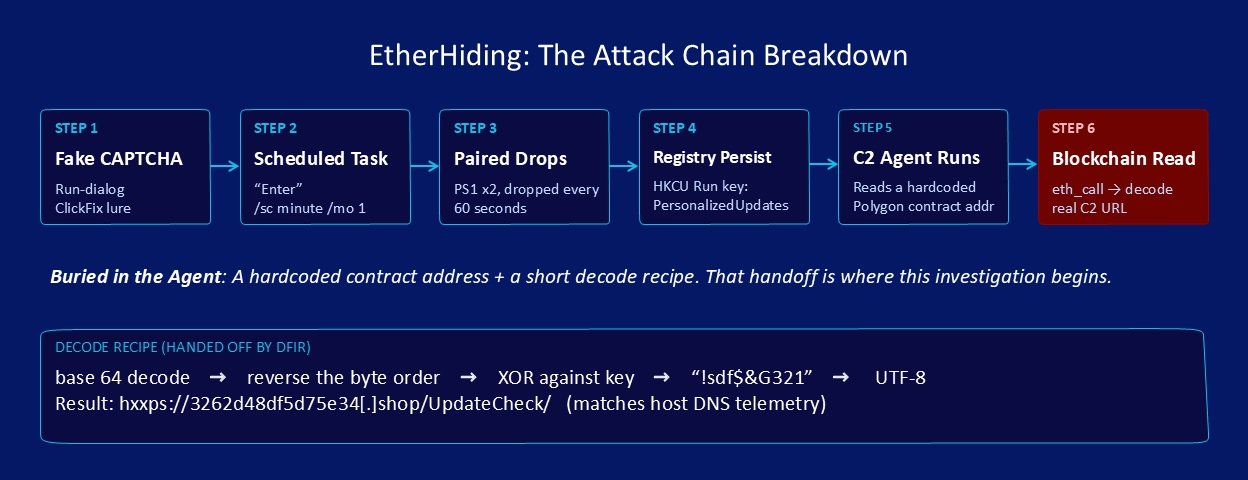
このソーシャルエンジニアリングの段階でWindowsのタスクスケジューラにタスクが作成されます。タスク名は「Enter」で、ペイロードの配信が成功するまで60秒ごとに隠しPowerShellダウンローダーを再試行するよう設定されています。
実行後、ドロッパーはユーザーのTempディレクトリに一対のPowerShellスクリプトを書き込みます。
一方はHKCU\Software\Microsoft\Windows\CurrentVersion\Run配下のPersonalizedUpdates値を通じて再起動後の永続化を確立し、もう一方はC2エージェントの中核として機能します。
その後、スケジュールされたタスクは削除され、レジストリを通じた永続化を維持したまま明確な証拠を減らします。
この活動を発見したのはGuidePoint SecurityのDFIRチームで、ビジネスメール詐欺(BEC)の調査中に、マルウェアの実行チェーンに組み込まれたPolygonスマートコントラクトを特定したことがきっかけでした。
Securityupdate alerts
EtherHidingマルウェアの攻撃手法
バックドアはその後、埋め込まれた複数のPolygon RPCエンドポイントのいずれかに問い合わせを行い、スマートコントラクトから暗号化されたC2の値を取得し、稼働中のサーバーとの暗号化通信を開始します。
研究者らによると、このエージェントは通信に独自のXOR暗号を使用し、暗号化したビーコンデータをリクエスト本文ではなくHTTPのAuthorizationヘッダーに格納しているとのことです。
また、WindowsのMachineGuid、ホスト名、ユーザー名から被害者識別子を導出し、新規プロセスの起動またはInvoke-Expressionのいずれかを通じてリモートPowerShell実行にも対応しています。
これにより攻撃者は、タスクごとに別のマルウェアファミリーを用意する必要なく、侵害後の柔軟なアクセス手段を確保できます。
ブロックチェーン解析により、このキャンペーンの規模が明らかになりました。調査担当者は、7か月間にわたる6回の攻撃波で展開された15件のスマートコントラクトを特定し、これらは2つのウォレットによって管理されていました。
初期のコントラクトは、C2の値が変更されるとオンチェーンでイベントを発行しており、これにより研究者らは一つのコントラクトから別のインフラへと調査を広げることができました。
一方、後期のコントラクトは意図的に沈黙しており、イベント発行が一切行われていません。これは、イベントベースの列挙による調査を妨害するために、攻撃者がスマートコントラクトのテンプレートを調整したことを示唆しています。
C2インフラにはhivinest[.]online、insinght[.]site、3262d48df5d75e34[.]shopが含まれており、これらは調査時点で稼働中であることが報告されています。
4つ目のドメインであるddcd62e16a428c8e[.]shopは、レジストラによって保留状態にされています。
重要な点として、攻撃者は複数のC2ドメインを並行して稼働させているとみられ、単一のドメインをブロックリストに登録するだけでは限定的な防御効果しか得られません。
攻撃者が銀行および暗号資産サービスの認証情報や二要素認証コードをリアルタイムで傍受できる偽のブラウザ拡張機能の配布を開始したことで、脅威はさらに深刻化しています。
この進展により、キャンペーンは汎用的なリモートアクセスから、直接的な金銭窃取やアカウント乗っ取りのリスクへとシフトしています。
防御担当者は、正規のブロックチェーン利用の必要がない端末からPolygon RPCサービスへの予期しない通信を監視すべきです。
特に価値の高いテレメトリとしては、「Enter」という名前のスケジュールタスクの作成、ユーザーのTempディレクトリ内でのPowerShell活動、WindowsのMachineGuidへのアクセス、そしてPersonalizedUpdatesのRunキーが挙げられます。
各組織はまた、不審なブラウザ拡張機能のインストール活動や、新規に作成されたChromeのNative Messagingホスト登録についても調査すべきです。
EtherHidingは従来型のC2テイクダウンを困難にする一方で、消去不能な運用の痕跡を残します。
すべてのコントラクトのデプロイと更新はブロックチェーン上に永続的に記録されるため、防御側は攻撃者がドメインを変更した後であっても、長期にわたってウォレット、コントラクトのテンプレート、インフラのローテーション、そしてキャンペーンのタイムラインをマッピングすることができます。
侵害指標(IOC)
| 関連コントラクト | ドメイン / 指標 |
|---|---|
| 主要コントラクト(0xde2d34339c…) | 3262d48df5d75e34[.]shop |
| 主要コントラクト(0xde2d34339c…) | ddcd62e16a428c8e[.]shop |
| 主要コントラクト(0xde2d34339c…) | hivinest[.]online |
| 関連コントラクト(0xa982e044…) | Dsgnfwd[.]xyz |
| 関連コントラクト(0xa982e044…) | Hubcreative[.]shop |
| 関連コントラクト(0xa982e044…) | Insinght[.]site |
| 配信ドメイン | 45a3158594d6ba76[.]fun |
| 配信ドメイン | 82d35f9b891c987a[.]fun |
| 配信ドメイン | 9082b2a18f2e00fe[.]fun |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化(defang)されています(例: [.])。再度有効な形式に戻す作業は、MISP、VirusTotal、あるいは自組織のSIEMといった管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOCの対応力を強化: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/etherhiding-malware-attack/