
ハッカーが偽のアプリ更新で正規の銀行アプリを悪意あるバージョンにすり替え
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
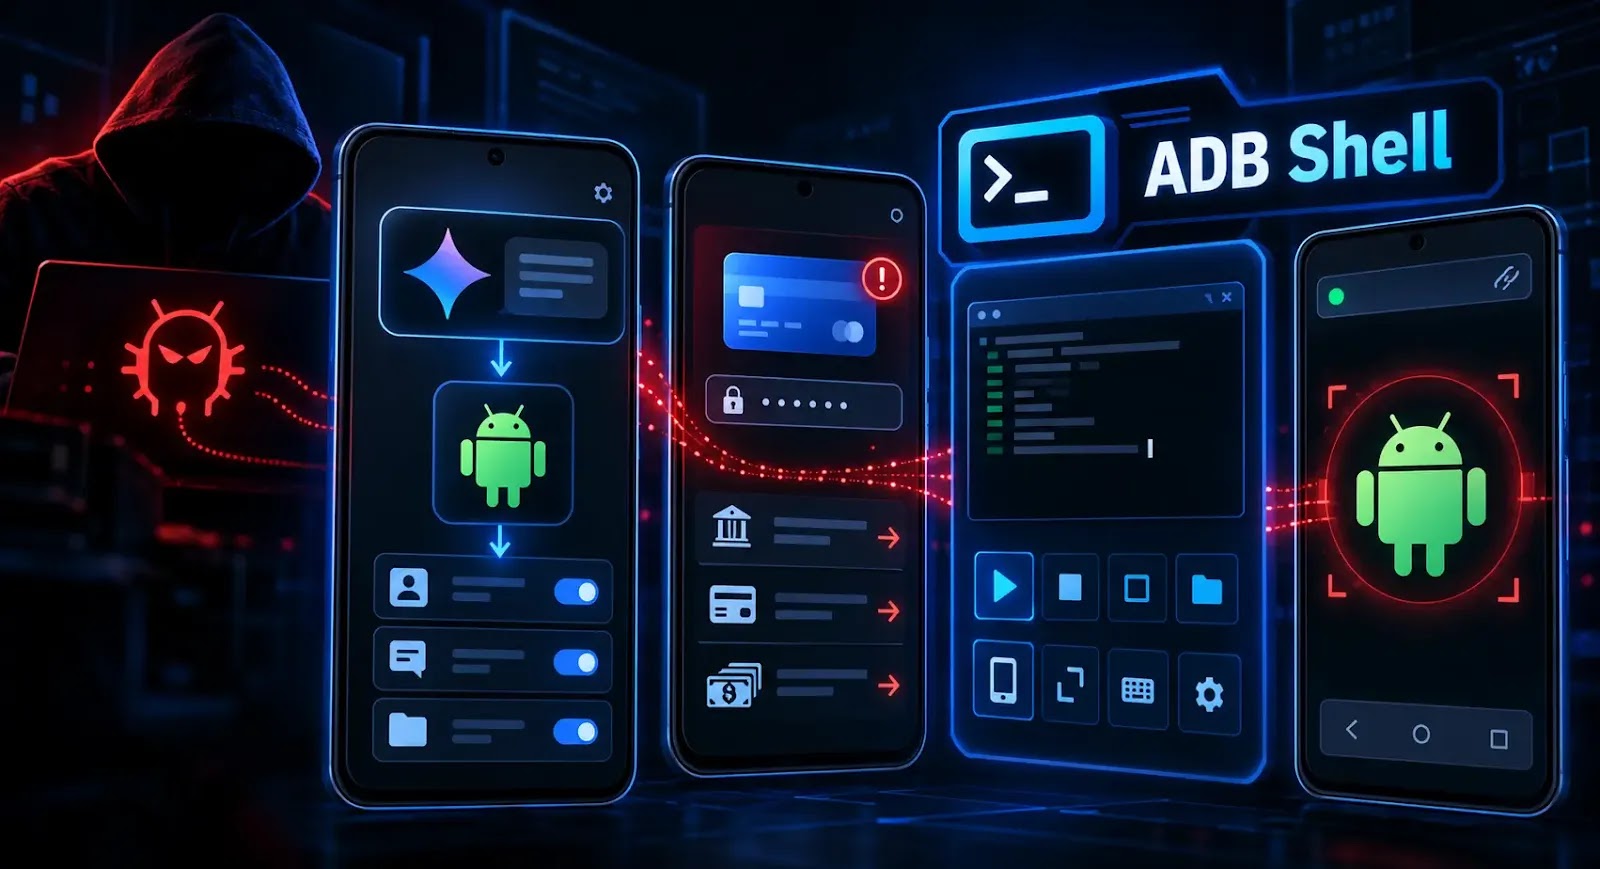
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
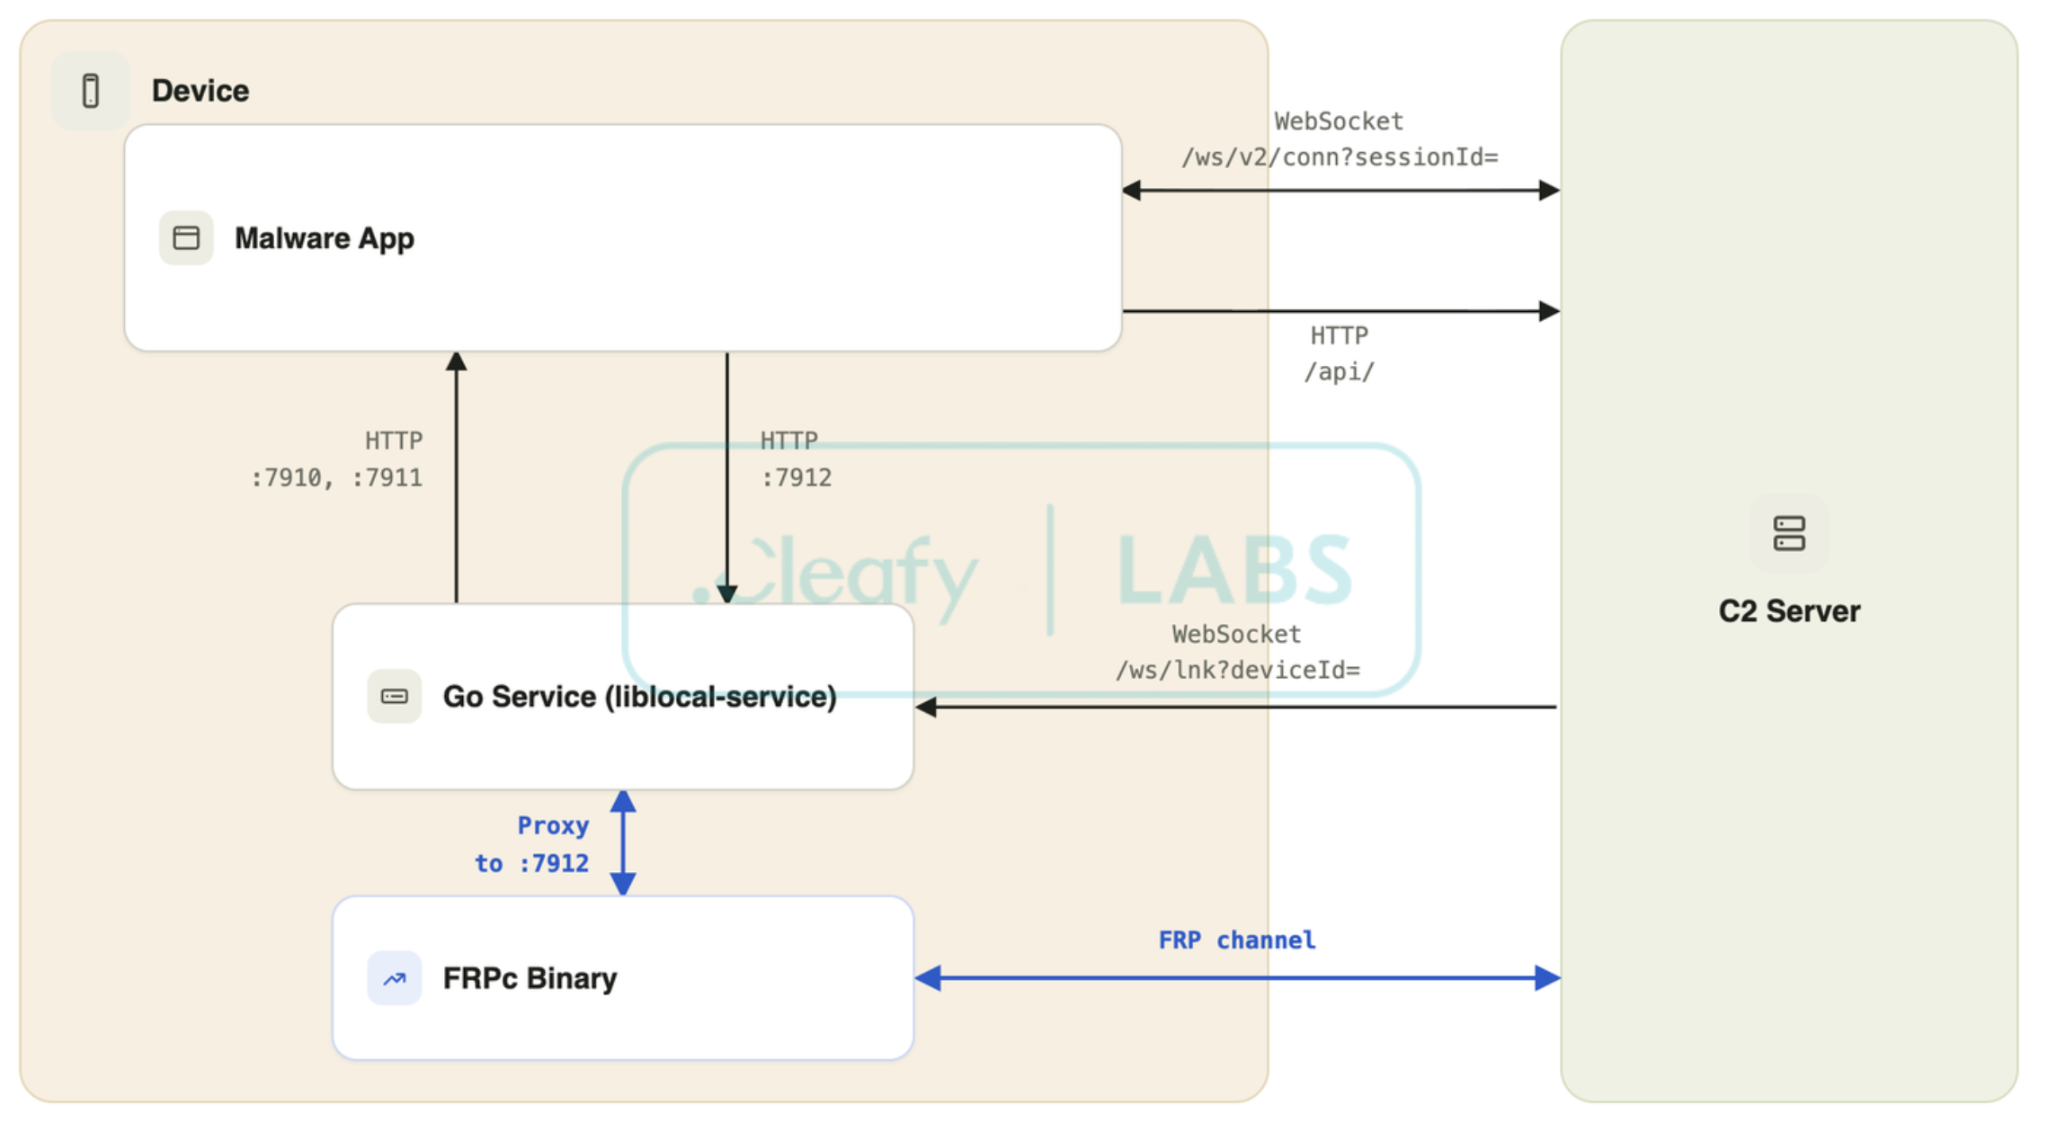
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し
RemControlと呼ばれる新種のAndroidバンキング型トロイの木馬が発見されました。偽のTVアプリをインストールさせて端末を乗っ取り、銀行PINを盗み出す手口であることが、Group-IBの調査で明らかになりました。 研究者らは、このマルウェアがイタリア、フランス、スペイン、ポーランド、ポルト
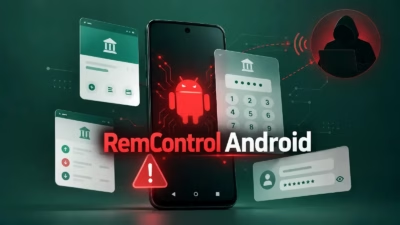
新たに発見されたAndroidバンキング型トロイの木馬「RemControl」が、欧州、中東、カナダにまたがる30以上の金融機関の顧客を標的にしていることが判明しました。 このマルウェアは、偽のGoogle Playページ、Androidユーザー補助サービス(Accessibility Service)の悪用、認証情
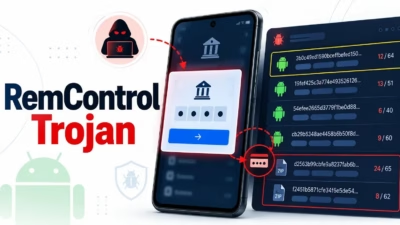
このマルウェアは西欧、中東、カナダの顧客を標的としています。研究者らは30を超える金融機関に対するフィッシングオーバーレイの存在を確認しました。 RemControlは2026年7月のサンプルで初めて確認され、IPTVアプリ「TVTap」を装った偽のGoogle Playストアページを通じて配布されています。 Gro
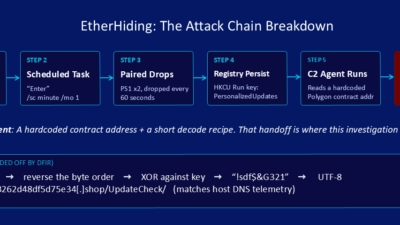
新たに発見されたEtherHidingキャンペーンは、Polygonブロックチェーンを堅牢なコマンド&コントロール(C2)機構として悪用し、被害端末に展開したペイロードを変更することなく攻撃インフラをローテーションできるようにしています。 少なくとも2025年11月から活動しているこの攻撃は、これまでに正規の企業サイ
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
すべての記事を読み込みました