Revolutが不正な当事者に対して機密性の高い顧客記録を開示していたことを認めた わずか数日後、被害を受けた顧客のもとにフィッシングテキストが届き始めています。ただし、このフィッシングテキストが今回の侵害と関連しているかどうかは、まだ判明していません。
同社は、正規の政府機関ドメインから送られてきたメールアドレスによる、不正な情報開示請求を受け入れてしまっていました。
Revoluttのシステムに侵入したわけではなく、このソーシャルエンジニアリング攻撃を通じて、犯人は顧客に関する以下の種類の情報を入手しました。
- 生年月日、住所、メールアドレス、電話番号などの身元・連絡先情報
- パスポートや運転免許証などの身分証明書のコピー
- 本人確認用の自撮り写真
- 口座明細書と取引履歴
Revolutは、影響を受けた顧客は「限定的」あるいは「ごく限定的」な数にとどまるとのみ説明しており、該当する顧客には直接連絡を取ったとしています。
ある被害顧客は、Revolutが今回のデータ侵害を公表してから2日後の9月14日月曜日、フィッシングテキストを受け取りました。このメッセージは、Revolutから届いた他のテキストと同じ会話スレッド内に表示されたため、あたかも銀行からの正規のメッセージのように見えたといいます。
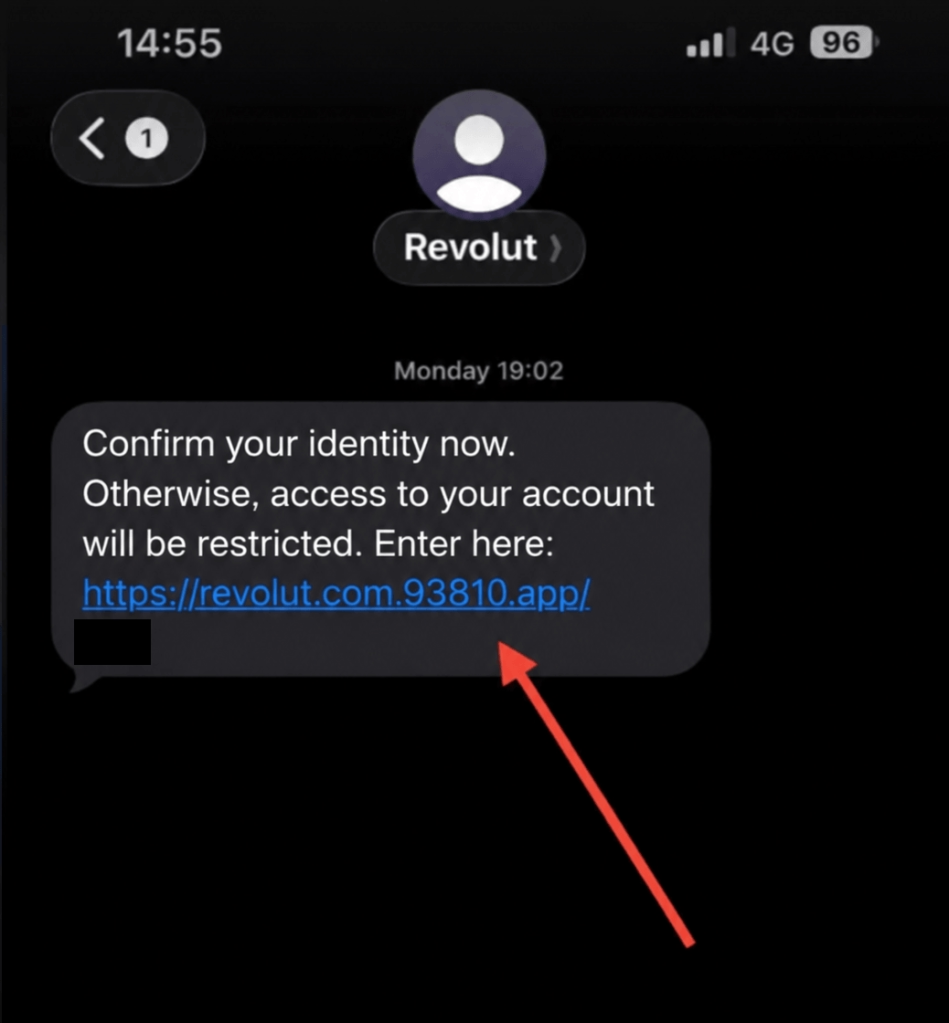
VirusTotalによると、このフィッシングドメインが最初にスキャンされたのも同じ日でした。
別の事例では、別の顧客がリンクを開いたところ、デバイスのカメラへのアクセスを要求するWebページに誘導されたと証言しています。「許可」をタップすると、このページはRevolutの「顔を動かしてください」というライブ動画による本人確認プロセスを模倣し、その後パスワードの入力を求めてくるとのことです。
これにより、フィッシングページはより本物らしく見えるようになります。また、攻撃者はこの手口によって自撮り写真や動画を収集できる可能性があり、それがさらなるソーシャルエンジニアリングや本人確認詐欺、あるいは後続の詐欺をより説得力のあるものにするために悪用されるおそれもあります。
本物そっくりの偽の本人確認プロセスに続けてパスワード入力画面を表示する手口は、被害者の警戒心を緩め、攻撃者が実際のログインやアカウント復旧を試みるために必要な情報を引き出すためによく使われる方法です。
今回のキャンペーンが実際のデータ侵害と関連しているのであれば、Revolutから流出した情報と、被害者が入力するログイン情報やログイン要求への承認とを組み合わせることで、攻撃者がアカウントを乗っ取るのに十分な材料が揃ってしまう可能性があります。
安全を守るために
今回のフィッシングキャンペーンが、データ侵害で流出した情報を利用しているのか、それとも無関係な詐欺師がこの事件の報道を悪用してRevolutの顧客をより広範に狙っているのかは、まだわかっていません。
いずれにせよ、アカウントに関する予期しないメッセージには注意を払ってください。
- 身に覚えのないメッセージ内のリンクは開かないでください。アカウントに関する内容であれば、公式のRevolutアプリを直接開いて確認してください。
- ブラウザのアドレスバーに表示される実際のドメインを確認し、想定しているものと一致しているか確かめてください。
- デバイスには、できればWeb保護機能を備えた最新のリアルタイム対応のアンチマルウェアソリューションを導入してください。
- Malwarebytes Scam Guardは、メッセージが詐欺かどうかを判断し、次に取るべき行動をアドバイスしてくれます。
脅威が被害をもたらす前に食い止めましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意あるサイトを自動的にブロックします。無料でワンクリックでインストールできます。ブラウザに追加する →