FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。
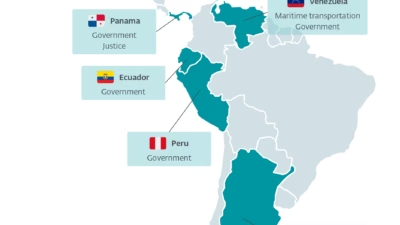
ESET Researchは今回のキャンペーンを、中国と関係の深いこのグループの犯行だと高い確度で断定しています。その根拠の一つは、SparroWockyの初期感染事例の一部が、FamousSparrowのみが使用することで知られるSparrowDoor経由で配布されていた点です。同社はアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの各国政府機関でこのバックドアを確認しました。
2025年半ばから2026年にかけて、ESETのテレメトリーで観測された同グループの標的の90%がこの地域に集中していました。ESETによれば、これほど長期間にわたり特定地域に標的が偏る傾向は、同社が追跡している中国系グループとしては珍しいといいます。通常であれば、これだけの期間があれば世界各地に標的が分散するのが一般的だからです。
FamousSparrowは、インターネットから到達可能な状態にあったExchangeサーバーを悪用することで侵入を果たしていました。
SparrowDoorの亜種ではなく、独立した新種
ESETは、SparroWockyがSparrowDoorの亜種ではなく、別系統のマルウェアファミリーであると明言しています。ただし、旧型バックドアの機能の一部は引き継いでいます。
このモジュール式C++バックドアは、コマンド実行、ファイル実行、TCPプロキシとしての動作、ホスト・ネットワーク情報の収集、ファイルの窃取、そして一定周期でのスクリーンショット取得が可能です。窃取したデータはRC4で暗号化され、TLS経由で送信されます。
さらに、Beacon Object File(BOF)形式のファイルを読み込んで実行する機能も備えています。BOFはCobalt Strikeで導入され、その後他のレッドチーム向けフレームワークにも採用されている形式です。ESETは、これがFamousSparrowの手口における転換点だと指摘しています。従来は自作マルウェアと並行してオープンソースの攻撃ツールを利用していましたが、現在はそれらの機能を自らのコードに組み込むようになっているのです。
開発者は回避機能の実装に相当な労力を注いでいます。SparroWockyは実行時にコードをパッチし、Windows API呼び出しが正規のスレッドエントリポイントから発生しているように見せかけるコールスタックの偽装を行い、さらにスレッド生成をフックして自身のスレッドが無害な開始アドレスを報告するよう仕向けます。
FamousSparrowの詳細はこちら: 中国のスパイ集団FamousSparrow、再来し米国を標的に
主要標的はラテンアメリカ
ESETによれば、同グループは2025年7月、SparroWockyの登場に先立つ1か月前に、標的をほぼこの地域に限定するようになりました。
ESETはこの動きを、ドナルド・トランプ大統領の2期目のもとで再燃した米国の同地域への関心に対する、中国側の反応である可能性が高いと分析しています。ESETは、これがエネルギー・鉱業・通信分野で10年かけて築き上げてきた中国の投資を脅かしかねないとみています。
ある事例はこの分析を裏付けるものでした。ESETが標的として確認したパナマの一機関は、運河地域にある二つの主要港をめぐる紛争に直接関与しています。この港はつい最近まで、中国系企業が運営権を握っていましたが、パナマ政府は2025年初めにその利権契約に異議を唱えていました。
ESETは、この地域への集中が正式な地理的方針を反映したものなのか、それとも現在の情勢に応じた一時的なものなのかは判断できないとしています。
同グループは少なくとも2019年から活動しており、2021年にProxyLogonを悪用していたことが初めて文書化されました。トレンドマイクロは同グループをEarth Estriesと関連付けていますが、ESETはこの関連性は十分には解明されていないとし、技術的な裏付けとなる指標が不足していることから、FamousSparrowをSalt Typhoonとは別系統として追跡しています。
翻訳元: https://www.infosecurity-magazine.com/news/famoussparrow-sparrowocky-latin/