
中国のSalt Typhoon、新開発のバックドア「SparroWocky」でラテンアメリカ政府機関を偵察
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。 ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ
サイバー脅威の状況は、長年にわたって変化を続けてきました。しかし今日では、その変化のスピードが以前にも増して加速しているという実感が広がっています。これは主にAIによるものです。この技術は、脅威アクターに対して、これまで以上に高度な攻撃をより速く、より大規模に仕掛ける手段を与えているだけではありません。企業が
FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。 ESET Researchは今回のキャンペーン
英国政府が主導するサイバー認証制度「サイバーエッセンシャルズ」が、過去1年間で61,430件という過去最高の認証数を記録しました。しかし、企業全体で見ると、まだ導入している事業者は比較的少ないのが現状です。 新たに公表された数字によると、2025年7月から2026年6月にかけてのサイバーエッセンシャルズ(CE)
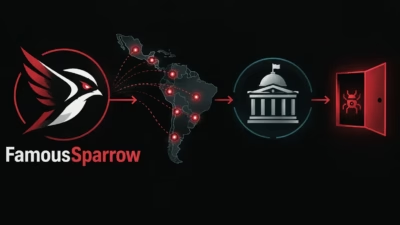
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。 ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペル
中国と関連のあるスパイ活動グループFamousSparrowが、ラテンアメリカの政府機関を狙った攻撃において、SparroWockyという新たなバックドアを使用していることが分かりました。 この一連の攻撃は1年以上にわたって続いており、新しいマルウェアは、これまで使用されていた独自バックドアSparrowDoorに取
脅威アクターは、従来のエンドポイント防御やサンドボックスだけでなく、不審なコードのトリアージに利用されるようになった大規模言語モデル(LLM)搭載ツールに対してもマルウェアを適応させるようになっています。 ESETの研究者たちは、この手法をロシアと関連のある脅威アクターUAC-0099による活動と結びつけました。同グ

脅威アクターたちが、AIを活用したセキュリティツールを回避する新たな手法の試験を始めています。それは、有害なプロンプトインジェクションのコンテンツをコードのコメント内に仕込むというものです。 ESETの研究者は、この「GuardBreaker」と名付けられた手法を、ロシア寄りの脅威グループUAC-0099がウクライナ
すべての記事を読み込みました