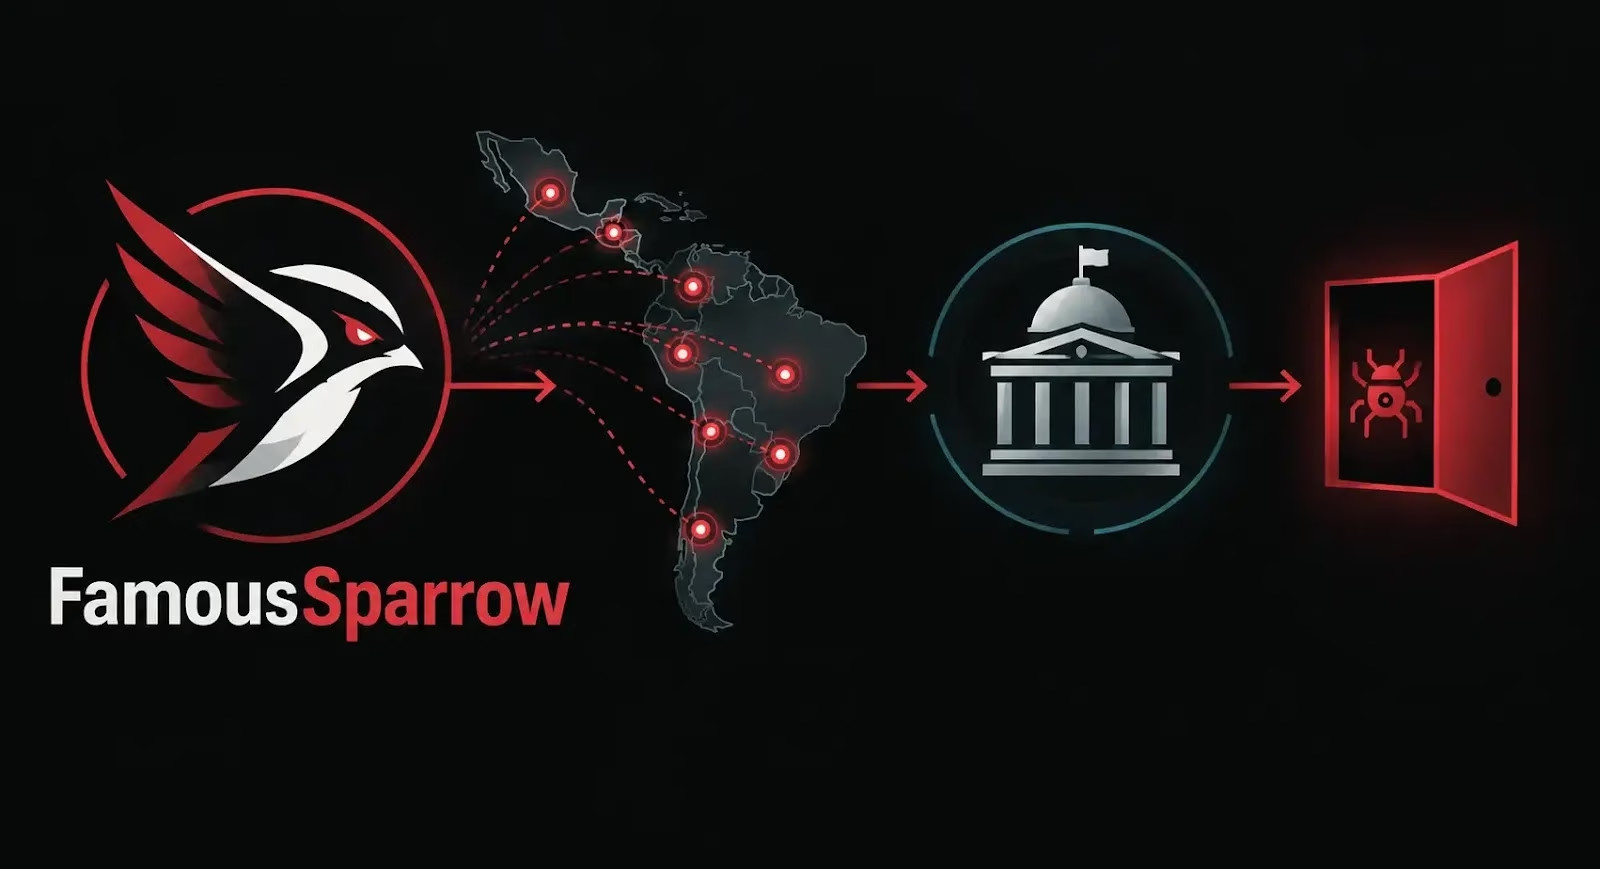
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。
ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの各組織を標的にしているとのことです。
このキャンペーンは2025年7月からラテンアメリカへの攻撃を本格的に強化し始め、新種のマルウェアはその1カ月後に出現しました。
ESETのテレメトリによれば、2025年半ばから2026年にかけて観測されたFamousSparrowの標的のうち、約90%がラテンアメリカに所在していたということです。
これは、これまで複数の地域や業種にまたがる組織を標的としてきた同グループにとって、注目すべき方針転換といえます。
FamousSparrowは少なくとも2019年から活動しているとみられています。同グループは、CVE-2021-26855として追跡されているMicrosoft ExchangeのProxyLogon脆弱性を悪用したことを受け、2021年に公にその存在が明らかになりました。
当初はホテル業界を標的としていましたが、その後、政府機関、エンジニアリング企業、国際機関、業界団体、法律事務所へと攻撃対象を拡大しています。
攻撃者は、従来使用していたカスタムインプラント「SparrowDoor」から、より高度なバックドア「SparroWocky」への移行を進めているようです。
ESETは、初期の攻撃においてSparrowDoorがSparroWockyを展開する様子を観測したことから、このマルウェアをFamousSparrowによるものと高い確度で断定しました。
SparroWockyは、ステルス性、永続性、リモート制御を目的として設計されたモジュール式のC++バックドアです。その名称は、初期のマルウェア検体内で見つかったルイス・キャロルの詩「ジャバウォッキー」に由来する文字列から取られています。これらの文字列は、暗号化ライブラリのテストデータに由来するものとみられています。
このマルウェアは、ホスト名、ユーザー名、Windowsのバージョン、ドメイン名、ネットワークインターフェースのIPアドレス、マシン識別子といったシステム情報を収集できます。
さらに、コマンドの実行、ファイルの実行、ディレクトリの一覧表示、データのコピーや削除、スクリーンショットの取得、ファイルの窃取といった操作も可能です。
窃取したデータはRC4で暗号化され、TLS経由で指令サーバー(C&C)へ送信されます。SparroWockyは、Windowsサービスの作成、またはWindowsレジストリのRunキーへのエントリ追加により永続化を図ります。
このバックドアは、実行にDLLサイドローディング手法を用います。攻撃者は正規の実行ファイルのそばに悪意のあるDLLを配置し、Windowsにその不正なコンポーネントを読み込ませます。
その後、ローダーは近くに置かれたDATファイルからバックドアのペイロードを復号し、直接メモリ上にマッピングすることで、ディスク上に残る痕跡を最小限に抑えます。
SparroWockyには、高度な防御回避機能がいくつか備わっています。ハッシュ化を通じてWindows APIを動的に解決する仕組みにより、静的解析を困難にしています。
また、SilentMoonwalkに似た手法を用いてコールスタックを偽装し、不審なWindowsAPI呼び出しの本当の発信元を隠蔽します。
別の機能では、WindowsのCreateThread関数をフックし、新たに生成された悪意のあるスレッドが正規のAnimateWindow APIから開始したように見せかけます。
これにより、エンドポイントセキュリティ製品による監視を複雑化させる可能性があると、welivesecurityは指摘しています。このマルウェアはまた、Beacon Object File(BOF)をメモリ上で直接読み込み、実行することも可能です。
BOFは、侵入テストフレームワークで一般的に使用される軽量な実行可能オブジェクトです。この機能により、攻撃者は従来型の実行ファイルをディスク上に置くことなく、追加のモジュールを実行できます。
ANY.RUNを利用して脅威調査を効率化し、手作業の負担を軽減しているSOCチームは16,000以上にのぼります。貴社チームでもぜひご検討ください
翻訳元: https://cyberpress.org/famoussparrow-hits-latin-governments/