UNC3569として追跡されている中国系の脅威アクターが、TencentのWindows版Sogou入力メソッドに存在する深刻なワンクリックリモートコード実行(RCE)脆弱性を悪用し、標的システムにGRAYRABBITバックドアを展開していることが判明しました。
自動化パッチ適用ソリューション
CVE-2026-51990として追跡されているこの脆弱性は、安全でないカスタムプロトコルハンドラ、制限のない組み込みブラウザのナビゲーション、そしてサンドボックス保護なしで動作する旧式のChromiumビルドを連鎖させたものです。
Tencentは、4月21日に自動アップデートを通じて配信されたSogou入力メソッドのバージョン16.3.0.3498で、この脆弱なリンク処理の挙動に対処しました。
それ以前のバージョンを使用している組織およびユーザーは、直ちにIME(input method editor)をアップデートする必要があります。
Sogou入力メソッドは、数億件のインストール実績を持つ、広く普及している中国語入力メソッドエディタです。
Windows版アプリケーションはsgbiz:というカスタムURIスキームを登録しており、Webページやローカルアプリケーションがbiz_helper.exeを通じてSogouの内部コンポーネントを呼び出せるようになっています。
この攻撃は、細工されたsgbiz:URLから始まります。biz_helper.exeはmoduleパラメータで指定された実行ファイルを検証するものの、研究者らは、paramフィールドについては検証を行わないまま、信頼済みのSogouバイナリへのコマンドライン入力として渡していることを発見しました。
これにより攻撃者は、正規の設定プログラムであるSGMyInput.exeを悪意のある引数付きで起動できました。
UNC3569はこれらの引数を利用してアプリケーションのskincenterインターフェースを開き、攻撃者が制御するURLを渡しました。
他のSogou設定ページとは異なり、このスキンマーケットプレイスはChromium Embedded Framework(CEF)のWebビューを初期化します。
影響を受けるコードパスは、オリジンの許可リストを適用することも、スキームを実質的に制限することもなく渡されたURLを受け入れてしまうため、攻撃者が制御するコンテンツが信頼済みのアプリケーションコンテキスト内で読み込まれる結果となります。
組み込まれていたWebビューが2020年にリリースされたChromium 80を使用しており、何年分ものセキュリティアップデートが欠落していたことから、この影響は深刻なものとなりました。
さらに研究者らは、SogouのCEF設定がChromiumのサンドボックスを無効化し、Webセキュリティ制御もオフにしていることを発見しました。
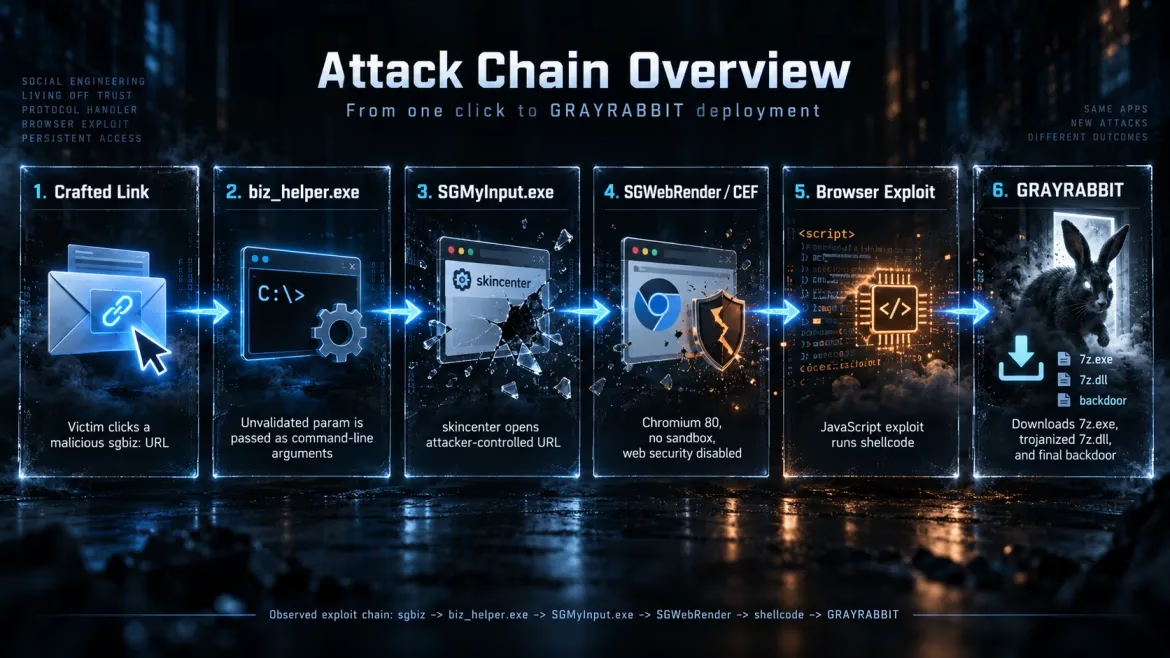
その結果、ブラウザのレンダラーを狙ったエクスプロイトが通常のブラウザ隔離境界を突破し、ログイン中のWindowsユーザーの権限でコードを実行できてしまいます。
この問題はGen Threat Labsが発見したもので、同社はUNC3569による進行中の侵入を調査している最中にこれを見つけ、2026年4月9日にTencentへ報告しました。
GRAYRABBITバックドア
観測されたキャンペーンでは、UNC3569は悪意のあるsgbiz:リンクを使ってSogouのWebビューを攻撃者が運用するエクスプロイトページへ誘導しました。
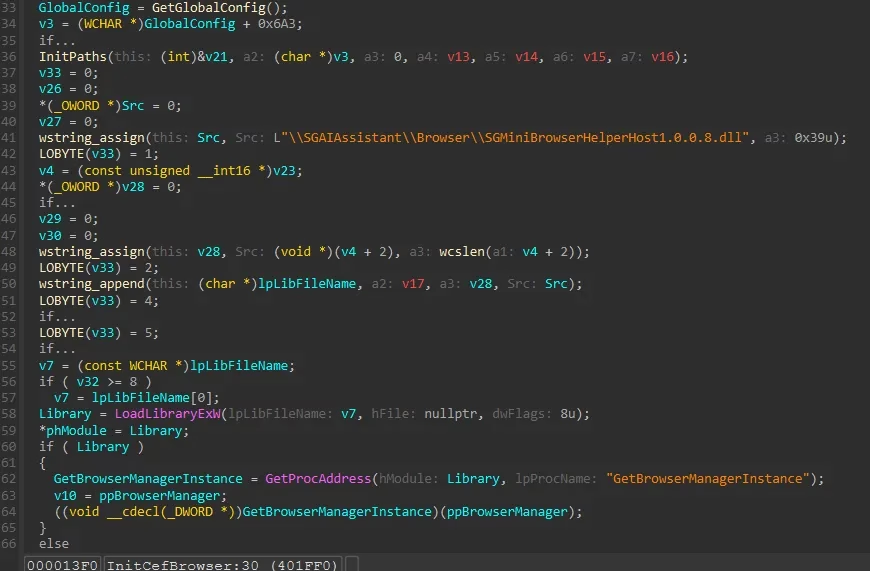
WinMainはSGMiniBrowserHelperHost1.0.0.8.dllへのパスを構築し、LoadLibraryExW経由でこれをロードした上で、GetBrowserManagerInstanceのエクスポートを解決します。
このページは、Chromiumバージョン95.0.4638.69より前のバージョンに影響するV8の型の混同(type-confusion)脆弱性であるCVE-2021-38003を兵器化していました。SogouはChromium 80を採用していたため、このエクスプロイトは組み込みブラウザエンジンに対して依然として有効でした。
自動化パッチ適用ソリューション
このJavaScriptエクスプロイトはV8において任意のメモリ読み書きを実現し、その後WebAssemblyを利用した実行可能メモリを使って組み込みシェルコードを実行しました。
このシェルコードは、C:\Users\Public\Documents\に3つのファイルをダウンロードしました。正規の7z.exeバイナリ、7z.dllとして保存された悪意のあるDLL、そして暗号化されたペイロードのblobです。
続いて攻撃者は7z.exeを起動し、DLLサイドローディングを引き起こしました。Windowsはアプリケーションディレクトリから悪意のある7z.dllを読み込み、ローダーが最終的なGRAYRABBITインプラントを復号・実行できるようにしました。
この手法は、正規の署名済みに見えるユーティリティと同一ディレクトリに置かれた悪意のあるDLLを組み合わせることで、不審な単体ペイロードを直接実行する必要性を減らしています。
GRAYRABBITは、UNC3569との関連が繰り返し確認されている軽量なモジュール式バックドアです。
リモートコマンド実行、対話型シェルアクセス、システム偵察、ファイルのアップロード・ダウンロード機能、そしてC2(コマンド&コントロール)インフラから追加プラグインを読み込む機能を備えています。
今回のキャンペーンでは、このペイロードは生のTCPポート443経由でmail.uaiubifas[.]topと通信し、固定サイズ4,096バイトの通信をRC4で暗号化していたと報告されています。
このバックドアのシステム情報ビーコンは、オペレーターが後続のコマンドを発行する前に、被害者のIPアドレス、ホスト名、ユーザー名、実行ファイル名、プロセスIDを収集できます。
UNC3569は中国(PRC)と関連するスパイ活動アクターと位置付けられており、特に東アジアおよび東南アジア一帯で、政府機関、教育、テクノロジー、金融セクターの組織を標的にしてきた実績があります。
Googleの脅威研究者は以前にも、同グループの活動をGRAYRABBITと関連付け、独自ツール、パブリッククラウドインフラ、そしてNデイ脆弱性の悪用を活用している実態を文書化しています。
セキュリティチームは、Windows版Sogou入力メソッドが、Tencentが脆弱なプロトコルハンドラの挙動を修正したリリースであるバージョン16.3.0.3498以降で稼働していることを確認する必要があります。
ソフトウェアサプライチェーン
このパッチは、URL引数を検証し、ナビゲーションをHTTPSに制限した上で、遷移先を承認済みのSogouおよびTencentのドメインに限定していると報告されています。
防御側はさらに、不審なsgbiz:URIの呼び出し、-page=skincenterおよび-url=パラメータを伴うSGMyInput.exeの予期しない起動、そしてC:\Users\Public\Documents\配下における7z.exe、7z.dll、暗号化ファイルの異常な作成を監視すべきです。
ネットワークチームはmail.uaiubifas[.]topおよび報告されているステージング用IPアドレス8.218.50[.]207への接続を調査すべきであり、エンドポイントのテレメトリでは7-Zipバイナリが関与するDLLサイドローディングの挙動を検知対象とすべきです。
IOC(侵害指標)
| 指標 | 値 |
|---|---|
| SHA-256ハッシュ値 | 29c7ee41d0cc9e07d981e451df56d0c3d37c41ac4ec10c7b516cc033ee397a63 |
| 関連ファイル | 7zp.dll |
| ファイルの説明 | トロイの木馬化されたDLLローダー |
| 内部名 | boy.dll |
| SHA-256ハッシュ値 | 749160a2f20f82744026719cf72e483595c6aad718efa74d675a98662e02422e |
| 関連ファイル | p |
| ファイルの説明 | 暗号化されたPEローダーシェルコード |
| SHA-256ハッシュ値 | d7a3c7eb94edc0e020f74c678743d71d61e944634aade4a67a96c3589e828b3a |
| 関連マルウェア | GRAYRABBITバックドア |
| 内部名 | core.dll |
| C2ドメイン | mail.uaiubifas[.]top |
| C2プロトコル/ポート | ポート443経由の生TCP |
| C2の暗号化 | RC4による通信の暗号化 |
| エクスプロイトホスティングドメイン | noht1ng[.]top |
| ステージングサーバーのIPアドレス | 8.218.50[.]207 |
| ステージングサーバーの提供元/所在地 | Alibaba Cloud(香港) |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的にディファング(無害化、例: [.])されています。ディファングを解除する場合は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
★ 7つのメトリックゲート方式によるAI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/grayrabbit-backdoor/