Sogou Input Methodに存在する深刻度「クリティカル」の脆弱性が、中国の脅威アクターによってバックドア展開に悪用されていることが、Gen Threat Labsの報告で明らかになりました。
Tencentが開発したSogou Input Methodは、Windows向けの中国語入力方式エディタ(IME)として最も広く使われているものの一つで、数億人規模のユーザーに利用されています。
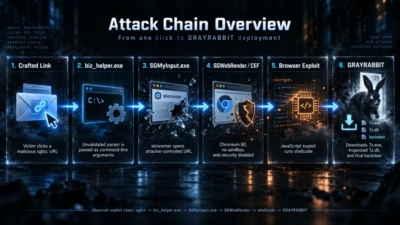
同ソフトウェアは、sgbizという独自のプロトコルスキームで通信する複数の実行ファイルの集合体です。URLが開かれると、プロトコルハンドラ(biz_helper.exe)がそのURLを解析し、該当するコンポーネントへ処理を振り分けます。
この深刻な脆弱性はCVE-2026-51990として追跡されており、3つのセキュリティ上の弱点を連鎖させることで、ワンクリックでのエクスプロイトを可能にしています。具体的には、コマンドライン引数の検証不備によるインジェクション、無制限のURLナビゲーション、そして未サンドボックス化された旧式のChromiumブラウザエンジンです。
Gen Threat Labsによると、1つ目の問題は、URL解析の際にプロトコルハンドラが「param」パラメータ(実行ファイルに渡すコマンドライン引数を制御する)を適切にサニタイズ・検証していなかったことに起因します。
この不備により、攻撃者はURL内にコマンドライン引数を注入して「skincenter」ページを指定できてしまい、別の機能がそのページを単純にコピーしてブラウザをそこへ遷移させてしまう仕組みになっていました。
次のセキュリティホールはさらに根深いものです。Sogou Input Methodに組み込まれているブラウザは、2020年3月にリリースされたChromium 80をベースにしており、約6年分のセキュリティパッチが適用されていません。しかもサンドボックスは完全に無効化されており、同一オリジンポリシーを含む追加の保護機能も剥奪されているうえ、URLからローカルの他のファイルを読み取ることまで許してしまいます。
中国と関係のある脅威アクターUNC3569は、この脆弱性の連鎖を悪用し、細工したsgbiz URLを標的に送りつけていました。被害者がクリックすると、このエクスプロイトによって攻撃者にシステムレベルのコード実行権限が与えられる仕組みです。
「この脆弱性が、UNC3569脅威グループによって実際に悪用され、細工したリンクを通じてGrayRabbitバックドアが展開されているのを確認しました」とGen Threat Labsは述べています。
UNC3569は、中国の民間請負業者企業であるi-SOONとの関連が指摘されており、人気ソフトウェアの脆弱性を悪用して世界各国の政府機関、教育機関、テクノロジー企業、金融機関を標的とすることで知られています。
GrayRabbitバックドアは、少なくとも2021年以降、この脅威アクターによる侵入活動で一貫して確認されているマルウェアです。攻撃者にリバースシェルを提供するほか、プロセスの実行、プラグインの読み込み、対話型シェルへのデータ書き込み、コマンド&コントロール(C&C)サーバーへのファイルアップロード、システム情報の収集、さらには自身の終了機能まで備えています。
Gen Threat Labsは4月9日にCVE-2026-51990をTencentへ報告しました。この脆弱性はSogou Input Methodのバージョン16.3.0.3498で修正され、自動アップデート機構を通じて全ユーザーに展開されています。
今回の修正では、プロトコルハンドラにURLを伴うスイッチのチェック機能が追加されましたが、根本にあるChromiumの構成自体には手が加えられていません。Gen Threat Labsによると、9月10日時点でも、この構成とバージョンは更新されていないとのことです。