
わずか2文字でChromiumのフィッシング対策を回避可能、研究者が指摘
信頼されたドメインになりすますための文字を含んでいても、Webサイトのアドレスは一見すると正規のものに見えてしまいます。Have I Been Squattedのセキュリティ研究者Ian Muscat氏とLeanne Briffa氏は、Chromiumが国際化ドメイン名(IDN)を処理する際の2つの弱点を特定し
信頼されたドメインになりすますための文字を含んでいても、Webサイトのアドレスは一見すると正規のものに見えてしまいます。Have I Been Squattedのセキュリティ研究者Ian Muscat氏とLeanne Briffa氏は、Chromiumが国際化ドメイン名(IDN)を処理する際の2つの弱点を特定し
Mozillaは、セキュリティを重視する企業にFirefox Enterpriseの利用を促したい考えMozillaのCEOは、ブラウザーエンジンについて「選択肢というのは嘘だ」と指摘Thunderbird Enterpriseも開発中Mozillaは、セキュリティ、ガバナンス、コンプライアンスの追加的な管理機能
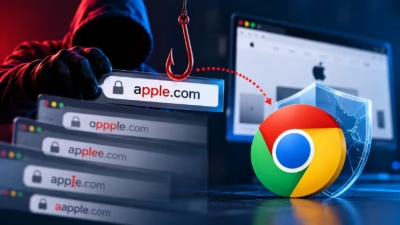
研究者らは、国際化ドメイン名(IDN)に関する2つのエッジケースを特定しました。これらは、ChromiumのUnicode表示の保護機能や一部のナビゲーション警告を回避します。 2026年10月3日に公開された研究では、キリル文字とラテン文字を慎重に選んで組み合わせることで、これらの保護機能を作動させずに、信頼された
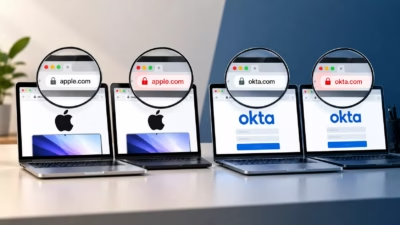
新たに確認されたUnicodeのエッジケースにより、見た目が酷似したドメインがChromiumのアドレスバー保護機能を回避できることが明らかになりました。 2026年10月3日に公開された調査で、Ian Muscat氏とLeanne Briffa氏は、キリル文字や鉤(かぎ)付きラテン文字を使うことで、Punycode
研究者らによると、タイポスクワッター(タイポスクワッティングを行う者)やフィッシング犯が利用できる2つの文字を使うと、Chromium系ブラウザに偽のURLを本物のWebアドレスのように表示させることができます。人気サイトによく似たドメイン名を取得する手口自体は目新しいものではありません。macrosoft[.]co
security CISA、連邦政府機関にわずか3日間のパッチ適用猶予を通告
Sogou Input Methodに存在する深刻度「クリティカル」の脆弱性が、中国の脅威アクターによってバックドア展開に悪用されていることが、Gen Threat Labsの報告で明らかになりました。 Tencentが開発したSogou Input Methodは、Windows向けの中国語入力方式エディタ(IME

「BlueMoon」攻撃は3つの高深刻度のChromeおよびWindowsの脆弱性を連鎖させるもので、高度な悪用手法がより迅速かつ再利用可能になりつつあることへの懸念が高まっています。 新たなエクスプロイトキットが、「後で
サイバーセキュリティ企業Proofpointが水曜日に発表したところによると、少なくとも4つのサイバースパイグループ(そのほとんどが中国の国家情報機関と関連があるとされる)が、8月末から今週にかけて、これまで知られていなかった同一のGoogle Chromeの脆弱性を悪用した攻撃を行っていたことが分かりました。これらの
GoogleがWindows・Mac・Linux向けにChrome 152.0.7977.82/.83をリリースゼロデイ脆弱性CVE-2026-85046(V8の型の取り違えバグ)を含む12件の欠陥を修正今年6件目のChromeゼロデイ。Chromiumベースのブラウザにも影響、直ちにアップデートをGoogleは
すべての記事を読み込みました