
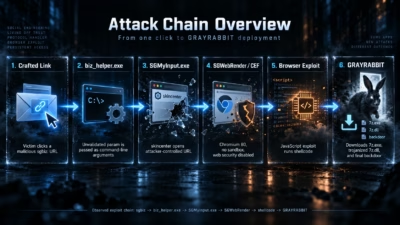
Sogou入力メソッドがスパイ活動に悪用される
一見無害なリンクが、中国語入力アプリとして人気の「捜狗(Sogou)入力メソッド」を、スパイ活動のための脆弱な侵入口へと変貌させていました。セキュリティ企業のGenは、脅威グループUNC3569がWindows版Sogou入力メソッドのユーザーを強力なバックドア「GRAYRABBIT」に感染させる
一見無害なリンクが、中国語入力アプリとして人気の「捜狗(Sogou)入力メソッド」を、スパイ活動のための脆弱な侵入口へと変貌させていました。セキュリティ企業のGenは、脅威グループUNC3569がWindows版Sogou入力メソッドのユーザーを強力なバックドア「GRAYRABBIT」に感染させる
Sogou Input Methodに存在する深刻度「クリティカル」の脆弱性が、中国の脅威アクターによってバックドア展開に悪用されていることが、Gen Threat Labsの報告で明らかになりました。 Tencentが開発したSogou Input Methodは、Windows向けの中国語入力方式エディタ(IME
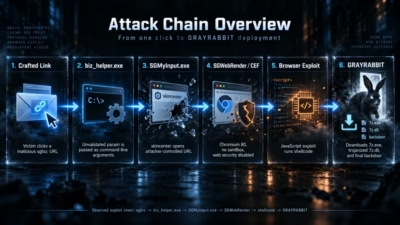
UNC3569として追跡されている中国系の脅威アクターが、TencentのWindows版Sogou入力メソッドに存在する深刻なワンクリックリモートコード実行(RCE)脆弱性を悪用し、標的システムにGRAYRABBITバックドアを展開していることが判明しました。自動化パッチ適用ソリューション CVE-2026-519
中国と関係が深いスパイ活動グループに関連する脅威アクターが、Tencentの「捜狗输入法(Sogou Input Method)」Windows版に存在する深刻な脆弱性(CVE-2026-51990)を悪用し、バックドア「GrayRabbit」を展開していることが分かりました。 サイバーセキュリティ企業Gen Dig
Tencentの朱雀実験室(Zhuque Lab)は、AIシステム向けのオープンソースセキュリティスキャナー「AI-Infra-Guard」を開発しました。このツールはOllama、vLLM、ComfyUIといった稼働中のサービスをフィンガープリント識別し、1,600件を超える既知のCVEと照合します
Calif社の研究者らが、WeChat向けとしては初となるゼロクリック型ワームを開発しました。このWeChatゼロクリック型ワームは、iOSとAndroidの両プラットフォームにまたがり、自動化された通話を通じて拡散します。Tencentはすでにサーバー側でこの重大な脅威への対策を講じています。

Bitsightによると、英国企業は世界の同業他社よりも大規模で複雑、かつ露出度...

A.I.G(AI-Infra-Guard) は、AIインフラの脆弱性ス...