一見無害なリンクが、中国語入力アプリとして人気の「捜狗(Sogou)入力メソッド」を、スパイ活動のための脆弱な侵入口へと変貌させていました。セキュリティ企業のGenは、脅威グループUNC3569がWindows版Sogou入力メソッドのユーザーを強力なバックドア「GRAYRABBIT」に感染させるために利用した、巧妙なエクスプロイトチェーンを明らかにしました。このソフトウェアは数億件のインストール実績を誇るため、格好の標的となっていました。Genの専門家によると、綿密に作り込まれたリンクをクリックするだけで、この深刻な攻撃を引き起こすには十分だったといいます。
CVE-2026-51990の仕組み
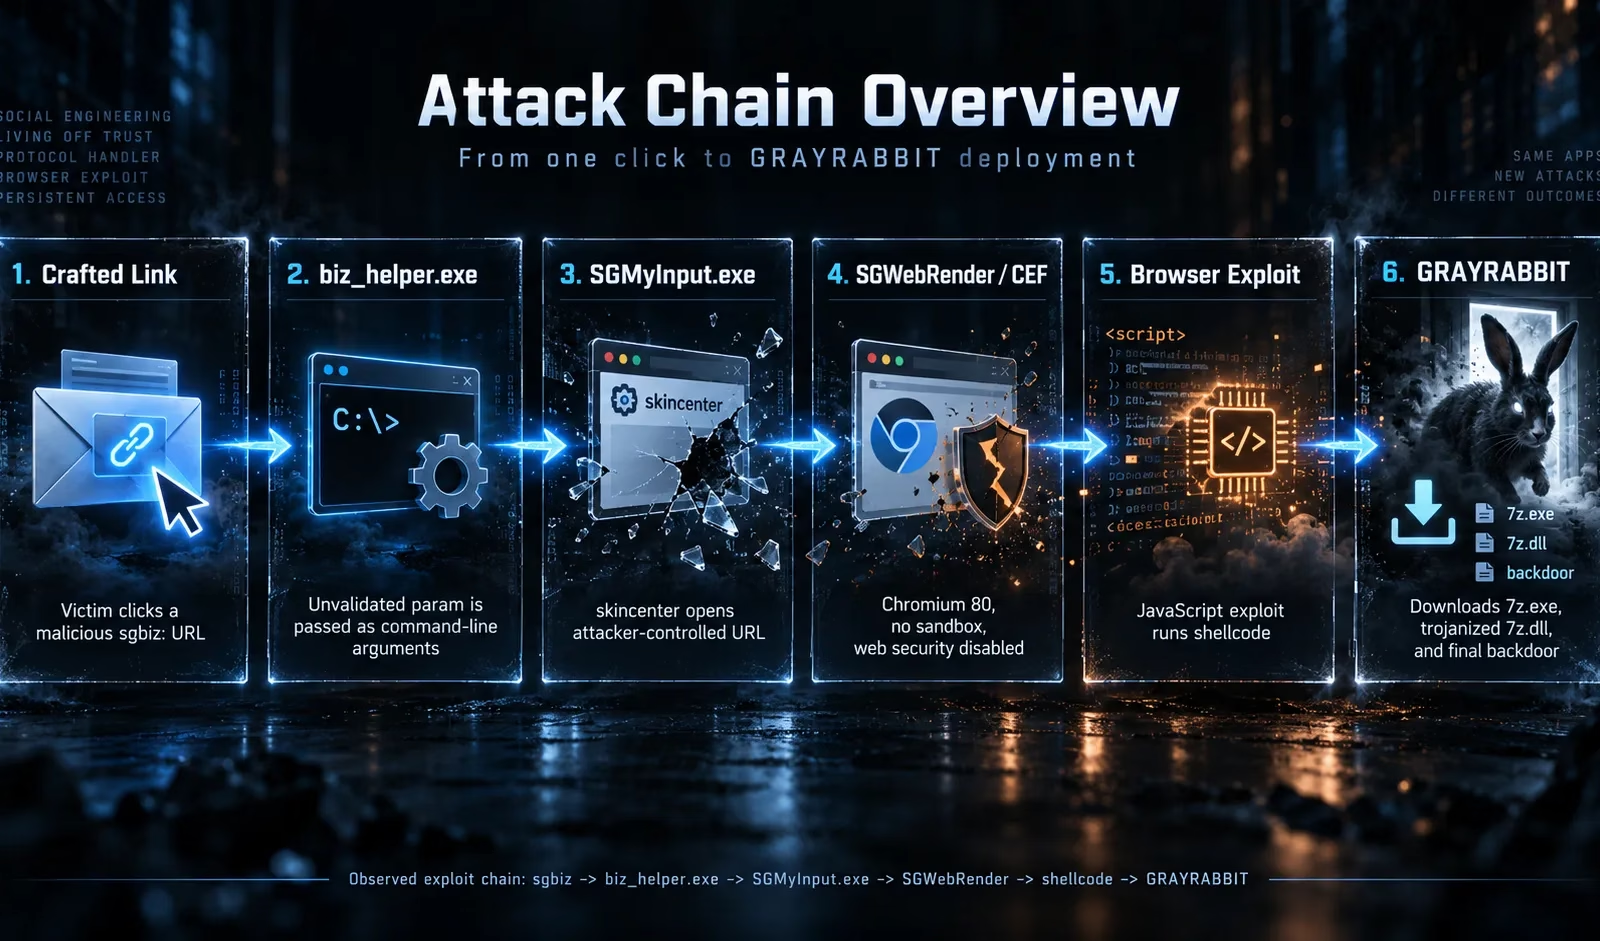
この重大な脆弱性は、正式にCVE-2026-51990として採番されています。現時点では、当局から正式なCVSSスコアや深刻度評価はまだ公表されていません。攻撃の流れは、独自プロトコルである「sgbiz:」から始まります。このハンドラーは実行モジュールの検証は行っていたものの、送信されるパラメータのサニタイズ処理を怠るという致命的な欠陥を抱えていました。攻撃者はこの不備を突いて、SGMyInput.exeのテーマストアコンポーネントを起動させ、そこに組み込まれたブラウザを任意の悪意あるサイトへ強制的に誘導していました。
Sogouのアーキテクチャの奥深くでは、2020年にさかのぼる旧式のChromium 80.0.3987.163をベースに構築されたCEF 80が動作していました。開発元はセキュリティサンドボックスと重要なWeb防御機能を不可解にも無効化しており、これによって悪意あるWebページは、以前から知られていたV8エンジンの脆弱性をほぼ無抵抗の状態で悪用できてしまう状況でした。実際の攻撃において、UNC3569はCVSS 3.1スコアで深刻度8.8を記録するCVE-2021-38003を武器として使用していました。これはChromeのバージョン95.0.4638.69より前のすべてのバージョンに影響する脆弱性です。
GRAYRABBITバックドアの展開
このエクスプロイトは小型のローダーを問題なく実行し、そのローダーが正規の7-Zip実行ファイル、武器化されたDLL、そして暗号化されたGRAYRABBITペイロードを、侵害されたAlibaba Cloudサーバーから直接取得していました。続いて、悪意あるライブラリは7z.exeファイルと組み合わせた古典的なDLLハイジャッキング手法によって、ひそかに起動されていました。このローダーは、サンドボックス解析を意図的に妨害するためアクティブなプロセス数も巧妙に監査したうえで、最終的にペイロードを復号し、システムメモリ上で直接実行していました。
GRAYRABBITは、攻撃者に強力なリモートコマンドシェルを提供し、プロセスの起動、機密ファイルのひそかな転送、機微なシステム情報の収集、さらには補助モジュールのダウンロードを可能にします。この悪意あるコードは、あくまでアクティブユーザーの権限下でのみ動作しており、自動的に管理者権限への昇格を図るものではありませんでした。Googleの脅威インテリジェンスチームは、これ以前にもUNC3569による攻撃集団を、政府機関、教育機関、そして著名なテクノロジー企業・金融機関を狙った標的型攻撃キャンペーンと関連付けていました。
パッチ適用と悪用条件をめぐる見解の相違
Genはこの重大な脆弱性を4月9日にTencentへ責任ある開示を行いました。Tencentは4月21日までに、自動アップデートを通じて包括的なパッチを迅速に展開し、Sogou入力メソッドをバージョン16.3.0.3498へと引き上げました。強化されたハンドラーは現在、ホワイトリストに登録されたドメインから発信されたHTTPSアドレスのみを受け付けるようになっています。しかし、旧式のChromium 80エンジン自体は残念ながら未修正のままであり、依然として必須のサンドボックス分離機能を欠いた状態で稼働し続けています。このSogouのワンクリックバックドアを明らかにした詳細な調査の中で、Genはすべてのユーザーに対し、直ちに最新版のソフトウェアをインストールするよう強く推奨しています。
両者の間では、悪用が成立するための正確な条件について、依然として顕著な見解の相違が残っています。Genは、リンクを最初にクリックした後は、それ以上のユーザー操作は一切不要だったと断言しています。これに対しTencentは、全体的なリスクは限定的であるとの見方を示し、ユーザーは必ずその後に表示されるブラウザのポップアップ要求を手動で承認する必要があったはずだと主張しています。
翻訳元: https://meterpreter.org/sogou-input-method-backdoor/