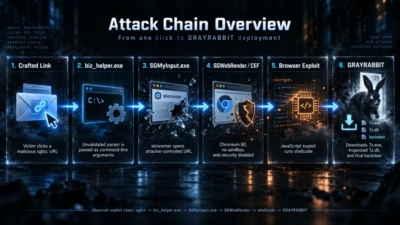
News 5時間前 中国系ハッカー、Sogou入力メソッドのワンクリックRCE脆弱性を悪用しGRAYRABBITバックドアを展開 UNC3569として追跡されている中国系の脅威アクターが、TencentのWindows版Sogou入力メソッドに存在する深刻なワンクリックリモートコード実行(RCE)脆弱性を悪用し、標的システムにGRAYRABBITバックドアを展開していることが判明しました。自動化パッチ適用ソリューション CVE-2026-519