執筆者: Sila Ozeren Hacioglu(Picus Security社 セキュリティリサーチエンジニア)
PaperCut NGまたはMFを運用している方であれば、8月最終週の出来事が、AIによって脆弱性発見が加速した時代の脆弱性対応がどのようなものかを物語っていたことをご存じでしょう。
8月27日、PaperCutの緊急勧告は、攻撃者がすでにサーバーを悪用していると報告しました。CVE番号もなく、公開エクスプロイトもなく、パッチもない状態でした。最初の緊急パッチは翌日にリリースされましたが、同日中に回避されてしまいました。3回目のパッチが投入されたのは9月1日のことです。有効なパッチも検証可能なエクスプロイトも存在しない状態が6日間も続く一方で、攻撃者はすでに実際の攻撃で悪用を進めていました。
そして、その対応猶予はますます短くなっています。昨年、脆弱性の公開から悪用開始までの平均日数は21.5日でした。それが今や時間単位で計測されるようになっています。PaperCutは例外的な事例ではありません。むしろ、これからの典型例と言えるでしょう。
以下では、仮想のCVEを通じて、あるセキュリティチームの1日をご紹介します。
取り上げるCVE自体は架空のものですが、描かれている1日の内容は架空ではありません。8月にPaperCutの顧客が実際に経験した状況そのものです。それでは、時間を追って見ていきましょう。
午前8時00分 ― CVEが公開されるも、パッチはなし
朝、目を覚ますとフィードにCVE-2026-1001が流れてきます。認証不要のRCE(リモートコード実行)で、パッチは存在しません。バージョンチェックを実行すると、該当する資産は20件ありました。リストを読み終える前に電話が鳴ります。経営層からです。彼らはすでにこの件を把握しており、すでに問い合わせを受けており、15分以内に回答を求めています。「自社は影響を受けているのか、対応はどうなっているのか」という質問です。
パニックを取り除いて考えれば、答えるべき質問はちょうど2つです。
1. この20件の資産は、自社の環境において実際に悪用可能なのか
2. 自社のセキュリティ対策は、今この瞬間にそれを防げるのか
バージョン情報は「影響を受ける」と告げていますが、それは答えにはなりません。この2つの質問は、いずれも1日の始まりの時点では「不明」というステータスです。
パッチ適用という選択肢はありません。そもそもパッチが存在しないからです。
サービスを停止すればこの疑問には決着がつきますが、事業はそのサービスの上で動いています。誰もそれを容認するはずがありません。必要なのはサービス停止ではなく、明確な判断です。
午前8時05分 ― 最初に思いつく手段は使えない
自然な発想としては、自動ペネトレーションテストツールに頼りたくなります。エクスプロイトを入手し、20件の資産に対して実行し、何が崩れるかを確認するというやり方です。そこで、エクスプロイトを探し始めます。
しかし、それはどこにも存在しません。公開されているPoC(概念実証)もなく、実行できるものが何もないのです。答えを与えてくれるはずのツールは、弾薬を待っている状態であり、それはあなた自身も同じです。
一方、攻撃者はそうではありません。かつては武器化に数週間かかっていましたが、今では数時間で完了します。しかも時計は午前8時00分からすでに動き出しています。公開エクスプロイトの登場を待っていては、最初に目にする実働のエクスプロイトが、まさに自社を襲うものになりかねません。
午前8時15分 ― エクスプロイトはペイロードではなく「連鎖」である
ここで発想を転換する必要があります。エクスプロイトとは単なるペイロードではありません。それは連鎖です。ペイロードは配送され、実行され、その後攻撃者は権限昇格を行い、プロセスにコードを注入し、認証情報を窃取して初めて、その足がかりに価値が生まれます。各ステップはいずれも既知の手法であり、誰かがペイロードそのものを書き上げる前であっても、こうした手法は自社の対策に対して安全にシミュレーションできます。
エクスプロイト自体をテストすることはできません。存在しないからです。しかし、そのエクスプロイトが必要とするであろう連鎖はテストできます。CVEを、それが実行するはずの手法(配送、実行、権限昇格、注入、認証情報アクセス)にマッピングし、それらを自社の実際のスタック ―NGFW、WAF、エンドポイント強化、EDR、SIEM― に対して、資産ごとに実行するのです。その結果として得られるのは、「この連鎖は自社の環境で成功するのか」という判断です。
「ここで悪用可能なのか」という問いは、脆弱性公開からわずか10分後に検証可能な問いへと変わります。
この仕組みについては、動作するエクスプロイトなしにCVEを検証する方法に関する弊社のブログ記事で詳しく解説しています。
午前8時30分 ― シミュレーション、検証、そしてチケット化
午前8時30分までに、連鎖の実行が完了します。結果は決して安心できるものではありませんが、それこそが重要な点です。NGFWは配送ステップを見逃しました。WAFは検知はしたものの、ブロックには至りませんでした。エンドポイント強化は実行段階でフラグを立てましたが、EDRは何のアラートも上げず、SIEMもアラートを上げませんでした。
これで、2つの「不明」に答えが出ました。20件の資産はこの連鎖に対して脆弱であり、現状のスタックにはそれを止める手段が何一つありません。しかし、それぞれのギャップには名前と担当者が付けられています。対応計画が策定されます。NGFW向けの検知ルール、WAF向けの防御ルール、エンドポイント向けのGPO強化設定、EDR向けのIOAルール、SIEM向けの検知ルールです。EDRとSIEMのルールは自動的に展開されます。残りはチケットとして起票され、午前中を通じて対応が進められます。それと並行して、影響を受ける資産ごとにパッチ適用のチケットも作成されますが、これはパッチが存在するまで保留状態となります。
午前8時45分、連鎖が再度実行されます。今度の結果は、検知、ブロック、ブロック、アラート、アラートです。
パッチは一つも適用していません。それでも、動作するエクスプロイトが存在する前の段階で、影響を受けるすべての資産においてこの連鎖を断ち切ったことになります。
正午 ― 脅威に名前が付く
脅威インテリジェンスの情報が届きます。イランの脅威グループが、CVE-2026-1001を武器化したキャンペーンを展開しているというものです。公開エクスプロイトはまだ存在しませんが、攻撃自体はすでに始まっています。午前8時00分の時点では「脆弱性」だったものが、正午には「敵対者」に変わったのです。
これによって、問いの性質も変わります。このCVEは今や、初期アクセス、横方向移動、永続化、データ窃取といった一連のキルチェーンの一部に過ぎません。今朝あなたが検証したのは脆弱性そのものでしたが、果たしてこのキャンペーン全体に耐えられるでしょうか。
午後12時30分 ― キャンペーン全体を再現する
新しいレポートを取り込み、過去の報告からこの脅威グループの行動パターンを抽出し、キャンペーン全体を攻撃シミュレーションとして組み立てます。それを自社の対策に対して、最初から最後まで実行します。
-
初期アクセス: ブロック成功。午前8時30分に施した対策が効いており、朝の作業が二重に報われる形となりました。
-
横方向移動: 検知に成功し、アラートが発報されました。
-
永続化: 見逃しが発生。これはCVE自体とは何の関係もない手法であり、CVE中心の対応だけでは決して見つけられなかったものです。
-
データ窃取: ブロック成功。送信制御が機能しました。
永続化のギャップについても、午前中と同じ流れで対応が進みます。ルールが作成され、展開され、再検証されます。昼休みが終わる前にこの問題は解消されました。この午前中の一連の検証を、後ほど思い出してください。
午後4時00分 ― エクスプロイトが公開される
動作するエクスプロイトが公開されました。ここに至って初めて、実弾を使ったテストの弾薬が揃います。自動ペネトレーションテストで実物を実行できるようになったのです。
しかし、ここで2つの制約がすぐに浮上します。
第一に、そもそも実行が許可されない場合があります。本番環境や重要資産に対して実際のエクスプロイトを発射することは、多くの場合ポリシーで禁止されており、印刷サーバー、ドメインコントローラー、OTシステムはまさにこのポリシーが適用される対象です。
第二に、到達範囲の問題があります。実際のエクスプロイトを使う場合、ペネトレーションテストで安全に触れられるのは20件の資産のうちせいぜい5件程度です。残る15件については、午前8時15分に行ったのと同じ方法でしか答えを出せません。
午後4時30分 ― 2つの方法による「実証」
到達可能な5件の資産については、実際のエクスプロイトによるテストが実施されます。そのうち3件は悪用できませんでした。今朝強化した対策が実際の攻撃を受けても持ちこたえたということです。これは、シミュレーションによる判定が正しかったことを実地で裏付けるものです。
残る2件は悪用可能でした。これらにはパッチが必要ですが、依然として存在しません。そのため、午前8時30分に起票されたパッチ適用チケットは緊急扱いに格上げされ、動作するPoCと悪用の証拠が添付されます。深刻度をめぐる議論は不要です。証拠がチケットに残っているからです。パッチが提供されるまでの間、この2件はWAFの防御ルールの背後に置かれ、Webアクセスは信頼できるIPアドレスのみに制限されます。
午後6時00分 ― 攻撃者が来襲。しかし何も起きない
キャンペーンが自社組織に到達します。しかしブロックされ、アラートが上がり、ギャップはすでに塞がれています。この攻撃は、午前8時15分に検証され、午前8時30分に修正され、午前8時45分に効果が証明された対策の前に失敗に終わります。
攻撃者が動作するエクスプロイトを手にする10時間も前に、自社の環境はすでにこの脆弱性にさらされていない状態になっていたのです。これこそが、機械並みの速度での検証がもたらす価値です。相手が動き出す前に、こちらはすでに対応を終えているということです。
この1日に必要だったもの
実際に使われたものを振り返ってみましょう。単一の機能ではなく、3つの機能が組み合わさっており、そのどれか一つだけでは万能薬にはなりません。
-
悪用可能性の検証: 動作するエクスプロイトがなくても、初日の判断を下すため、そしていかなる攻撃も触れてはならない資産のために活用します。
-
セキュリティ対策の検証: 補完的な対策が機能することを証明し、CVEそのものからは決して見えてこない永続化のギャップを見つけ出すために活用します。
-
エージェント型ペネトレーションテスト: 実際のエクスプロイトが存在し、安全に実行できる場合に、実地での証拠を得るために活用します。
そして、これらは連携して、シグナルに基づき、数時間単位で機能する必要があります。正午のキャンペーン検証は、午前8時30分に施した修正をそのまま活用しました。午後4時30分のペネトレーションテストは、午前8時15分の判定を裏付けるものでした。ある工程で得られた知見が、次の工程に引き継がれていったのです。もしこれら3つを、それぞれ独立したツールとして別々のスケジュールで運用していたなら、この1日分の対応には10時間ではなく6週間かかっていたでしょう。
これこそが、Picus Platformが目指す姿です。悪用可能性の検証、セキュリティ対策の検証、自律型ペネトレーションテストを単一のプラットフォーム上で統合し、単一のデータ基盤を共有しながら、カレンダーではなく変化そのものをトリガーとして動作させます。
この1日の全貌を、ライブでご覧いただけます
弊社は、この全く同じシナリオを製品上でライブ実演するイベント、The Validation Summit ’26を、10月14日 午後1時(米国東部時間)および10月15日 午前11時(英国夏時間)に開催します。
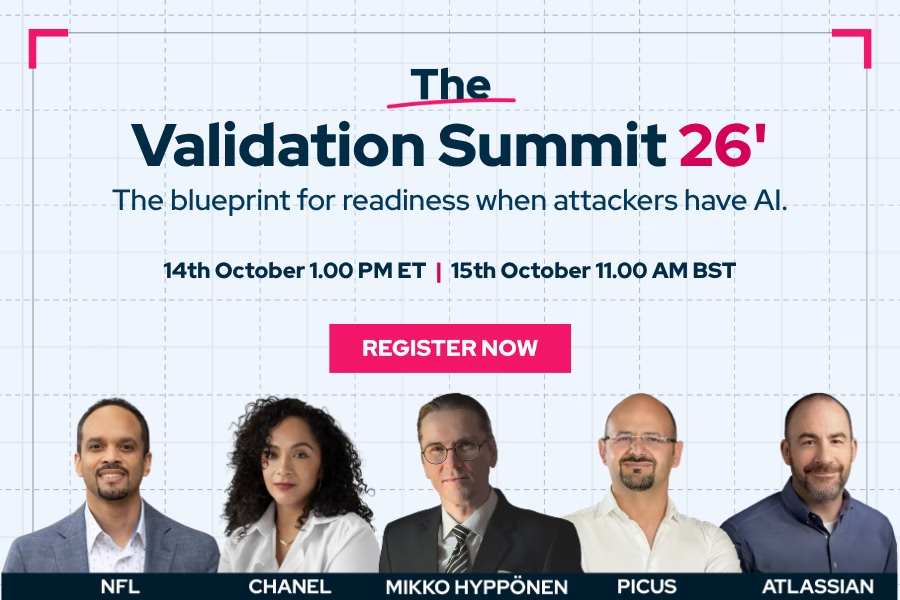
Mikko Hyppönen氏が、「Mythos」以降に何が変わったのかというテーマで幕を開けます。弊社のCTO Volkan Erturkは、機械並みの速度での検証がどのようにパッチギャップとスピードギャップを埋めるのかを示します。Chanel、Atlassian、Kraft Heinzの各社セキュリティ責任者が、実際にどのような備えを進めているかについて語ります。司会はHacker ValleyのRon Eddings氏が務めます。
ここで得られる答えは一つです。「Mythosへの備え」とは実際にはどのようなものなのか、という問いです。
所要時間2時間。参加無料。ワークフローのライブ実演をぜひご覧ください。