
攻撃者がPaperCutのRCE連鎖でトークンを窃取、ドメインコントローラーに侵入
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
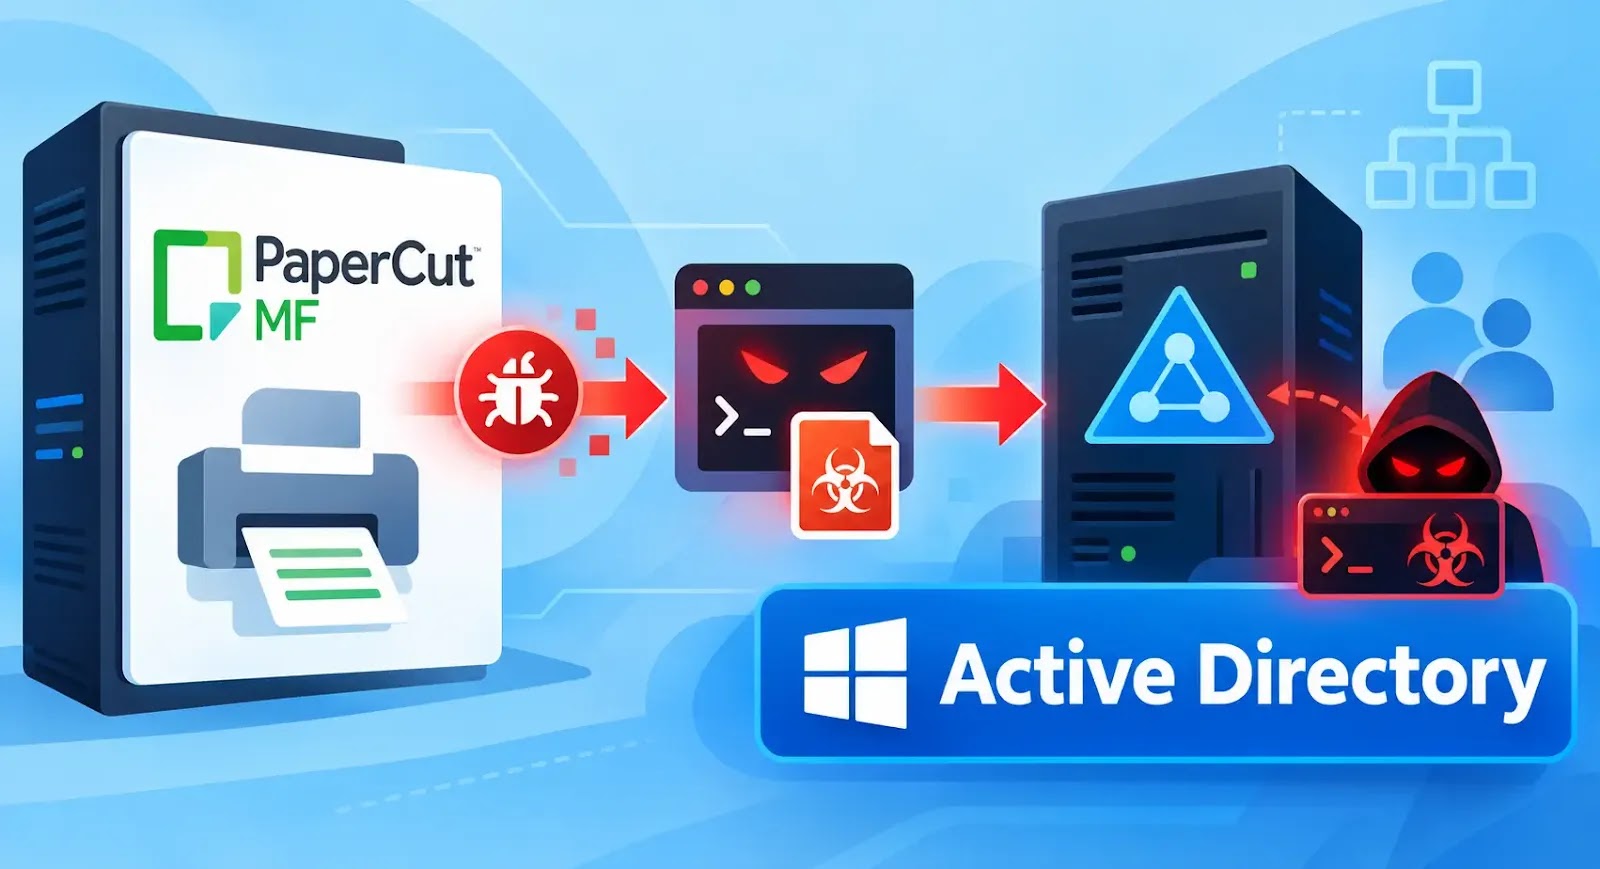
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
今回、エージェント型ハッキングという理論上の脅威が、明確に研究室の枠を飛び出しました。GreyNoiseはPaperCut NG/MFを標的とした、恐るべき実際の攻撃キャンペーンの詳細を詳らかにしています。このキャンペーンでは、たった一人の人間のオペレーターが数百体のAIエージェントを指揮していま
執筆者: Sila Ozeren Hacioglu(Picus Security社 セキュリティリサーチエンジニア) PaperCut NGまたはMFを運用している方であれば、8月最終週の出来事が、AIによって脆弱性発見が加速した時代の脆弱性対応がどのようなものかを物語っていたことをご存じでしょう。 8月27日、Pa

脅威インテリジェンス企業GreyNoiseが9月9日に公開した分析によると、8月末のわずかな時間帯に、ロシア語圏とみられる攻撃者がラボ環境で訓練した数百のAIエージェントを使い、インターネットに接続された印刷管理ソフトウェアPapercutのインスタンスを探し出して侵害し、さらにWindowsのActive Direc

ある脅威アクターがプリント管理ソフトウェア「PaperCut」の実働可能なエクスプロイトを構築し、その後は数百組織への侵入作業の大半をAIエージェントに任せていたことが、GreyNoiseの調査で明らかになりました。エージェントはほぼ自律的にこの作業をこなしていたとされています。 その結果、48カ国

PaperCut NG/MFで最近発見された2件の脆弱性が、世界各地の数百の組織を標的としたAI駆使型攻撃で悪用されていたことが、GreyNoiseの報告により明らかになりました。 CVE-2026-82078およびCVE-2026-81578として追跡されているこれらのセキュリティ上の欠陥は、8月27日にゼロデイ脆
おそらくロシア語圏の脅威アクターが、何百ものAIエージェントを使って脆弱なPaperCut NG/MFサーバーを標的とするグローバルな悪用キャンペーンを開発・展開したことが分かりました。 これらのAIエージェントには、PaperCut Softwareに影響する2件のセキュリティ脆弱性CVE-2026-81578とC
数百のAIエージェントが、PaperCutの2つの脆弱性を悪用した高速展開型の世界規模攻撃を引き起こしました。 GreyNoiseの調査によると、この攻撃キャンペーンでは少なくとも440台のPaperCut NG/MFインスタンスが48カ国で侵害されました。そのうち約半数が教育機関に関連しており、同セクターでは
ロシア語を使用するとみられる脅威アクターが、数百のAIエージェントを使ってPaperCut NG/MFの脆弱性を突く攻撃を自動化し、48カ国395組織にわたる少なくとも440台のサーバーを侵害していたことが分かりました。 2026年8月31日から追跡されているこの攻撃キャンペーンは、大規模言語モデル(LLM)を活用し
すべての記事を読み込みました