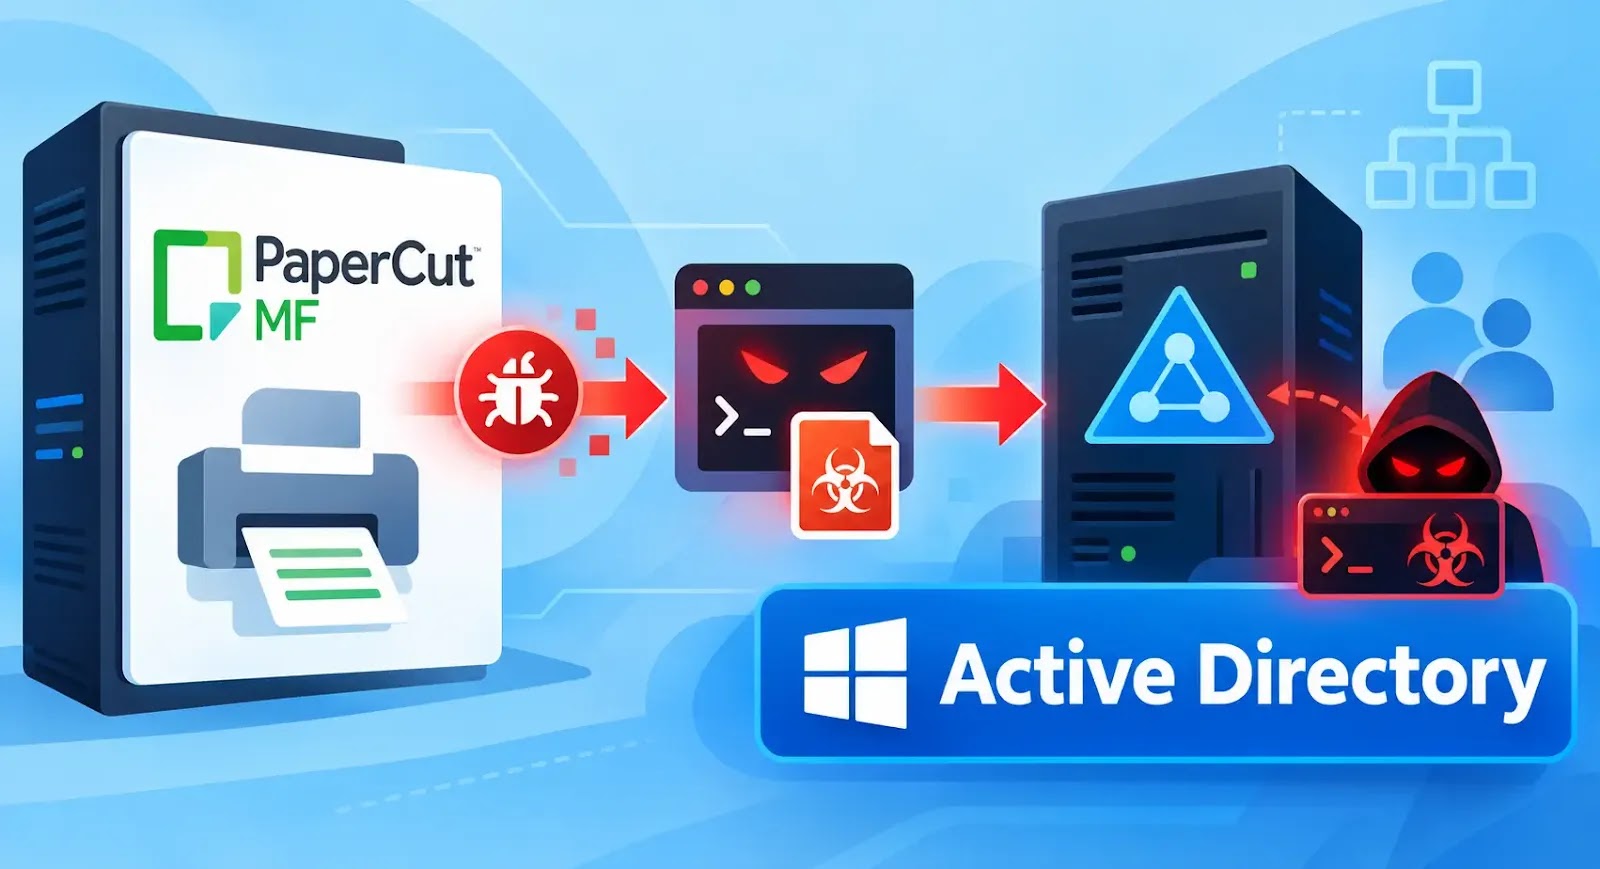
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。
この攻撃で悪用されたのは、PaperCut MFおよびNGのWeb管理インターフェースにおける認証バイパスの脆弱性「CVE-2026-81578」と、データベースコネクターにおける安全でない動的クラスロードの深刻な脆弱性「CVE-2026-82078」です。
この2件を組み合わせると、認証されていない攻撃者が設定を改ざんし、PaperCutサーバープロセスのコンテキストで任意のJavaバイトコードを実行できます。
PaperCutのアドバイザリは、CVE-2026-82078にCVSSスコア9.4を割り当てています。2件の脆弱性はいずれも、CISAの悪用が確認された脆弱性(KEV)カタログに追加されました。
脆弱性アセスメントサービス
標的となったサーバーはPaperCut MF 24.0.2 Build 69746を実行しており、インターネットに公開されていました。
攻撃者は、アプリケーションのカード/ID検索機能を通じて、16進数エンコードしたコンパイル済みJavaクラスを送り込みました。その結果、server.logにはSQL文と、Javaクラスファイルのシグネチャ0xCAFEBABEで始まるバイト列が残っていました。
最初のインメモリローダーは、Tomcat 9以前とTomcat 10以降のどちらの環境にも対応するよう作られていました。javax.servlet.Filterとjakarta.servlet.Filterのいずれかを使い分けます。
このローダーは、番号付きの.binチャンクから第2段階のペイロードを再構築します。MethodHandles.lookup().defineClass()でJavaバイトコードをメモリ上に直接ロードし、実行後は痕跡ファイルを削除します。
このペイロードは、X-Quad HTTPヘッダーで制御されるJettyフィルターベースのWebシェルとして動作しました。
任意のJavaScriptや式言語(expression language)の評価、OSコマンドの実行、PaperCutの設定へのアクセス、ログの改ざんに対応していました。
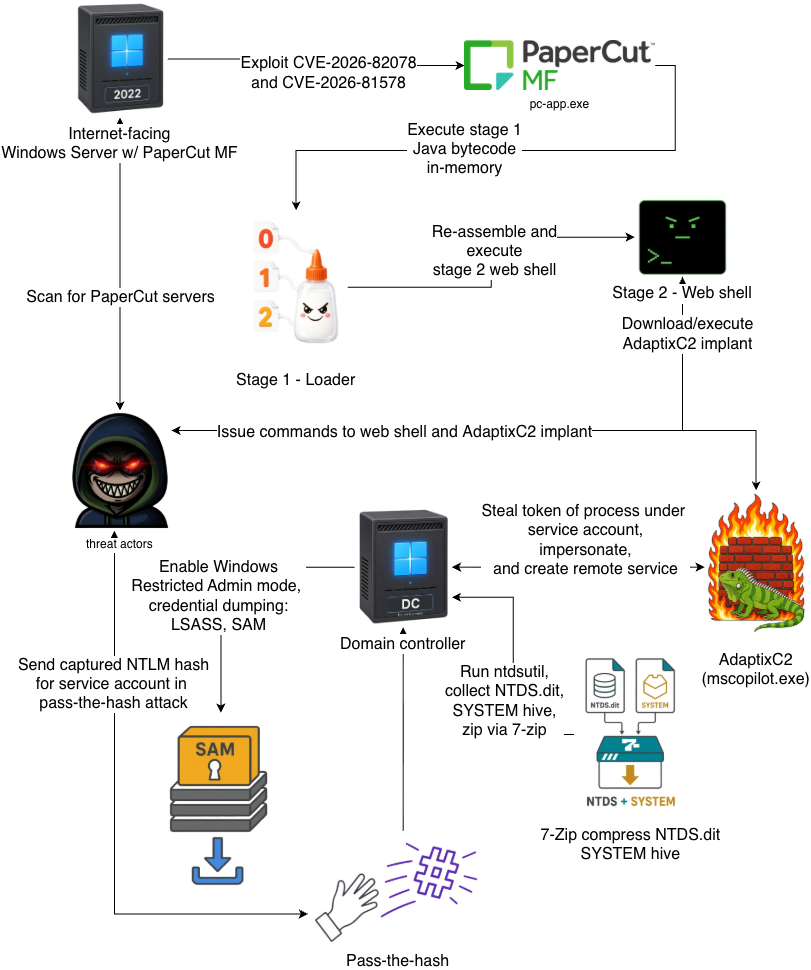
続いて認証情報へのアクセスが行われました。攻撃者はLSASSメモリのダンプを試み、SAMハイブを取得したほか、DisableRestrictedAdminを0に設定してWindowsの制限付き管理者モード(Restricted Admin)を有効にしています。
さらに、PaperCutのDerbyデータベースとserver.logから悪用の痕跡を消去できます。そのうえで、悪用された経路にパッチを当て、同じ脆弱性を再利用しようとする競合の攻撃者を締め出します。
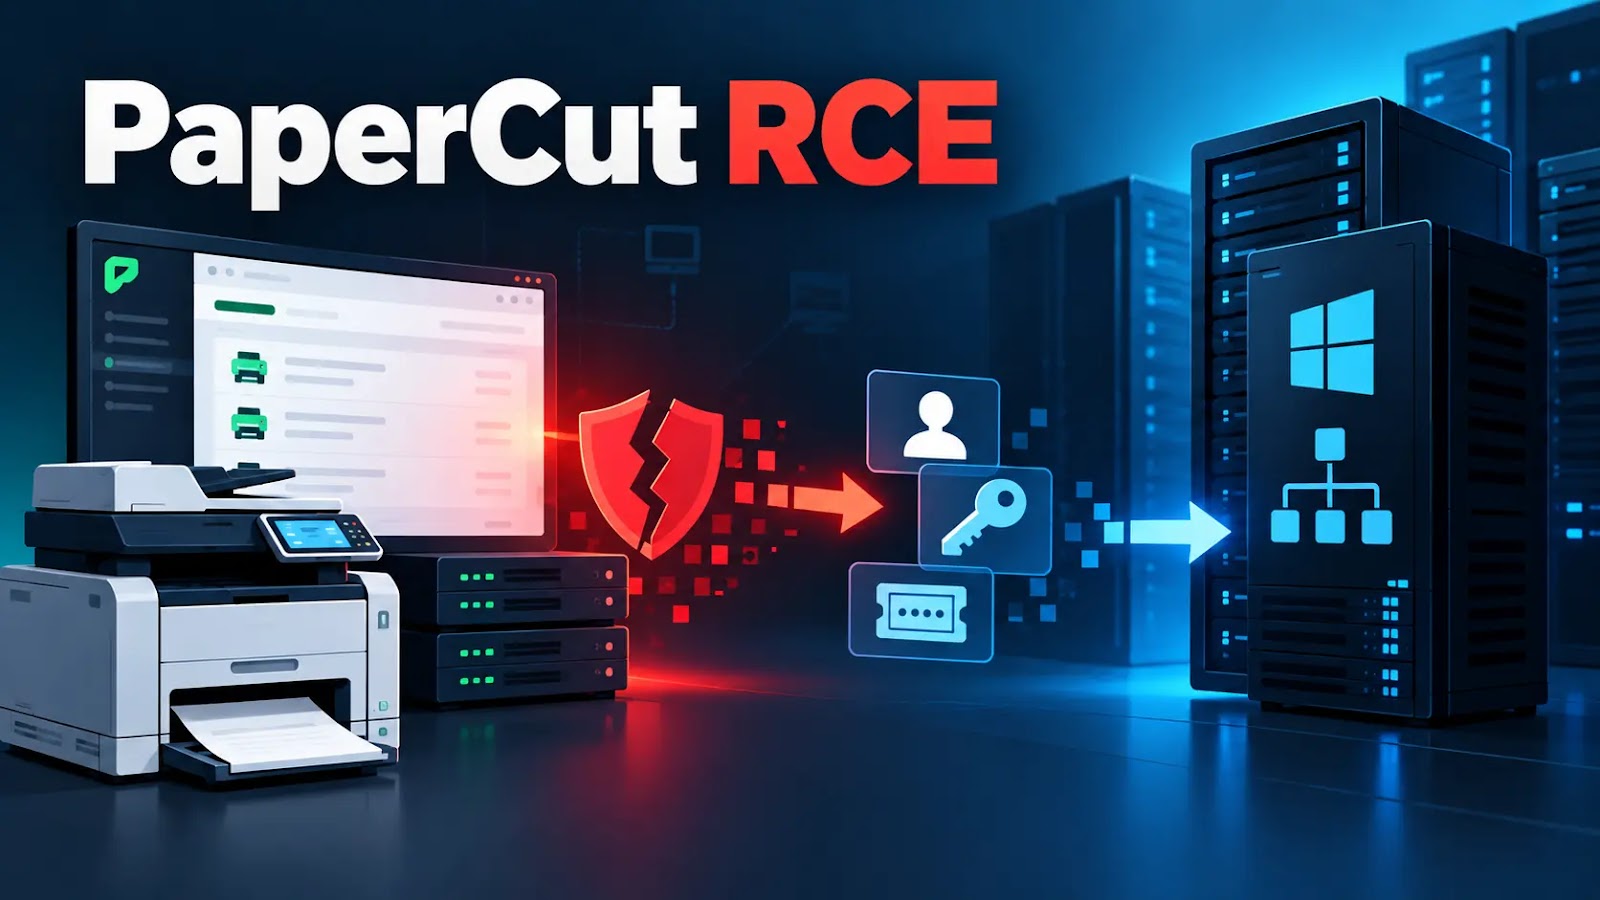
PaperCutのRCE連鎖
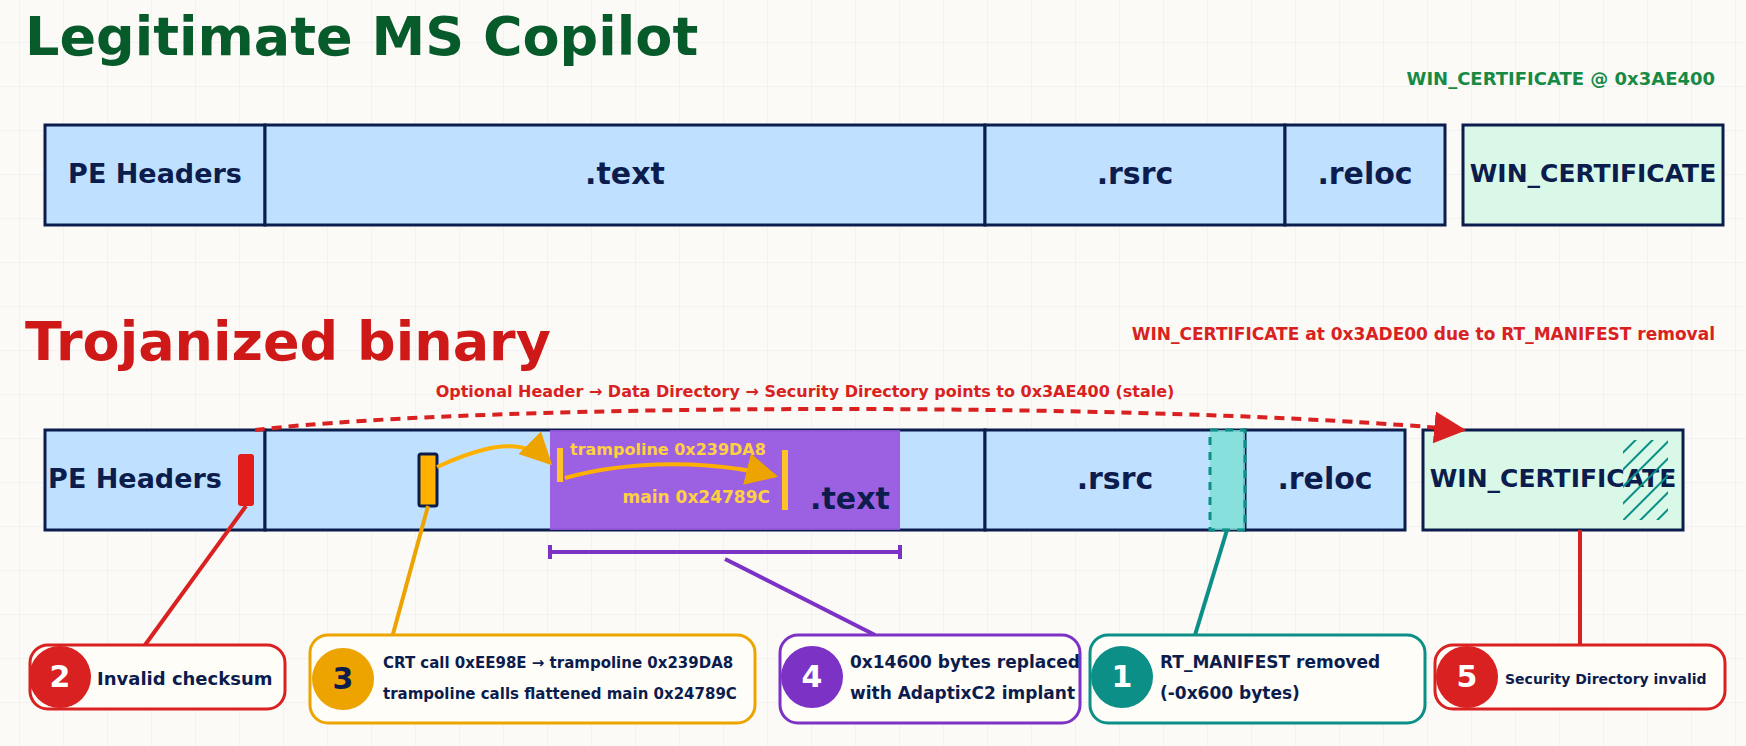
攻撃者はWebシェルを使い、Alibabaがホストするインフラに関連するIPアドレス47.79.64[.]225から、トロイの木馬化されたmscopilot.exeをダウンロードしました。
この侵入はeSentireの脅威対応部門(Threat Response Unit)が8月31日に検知したものです。インターネットに公開された印刷管理サーバーが、企業全体のID侵害に直結する経路になり得ることを示しています。
改ざんされたMicrosoft Copilotのバイナリには、AdaptixC2のインプラントが埋め込まれていました。AdaptixC2はオープンソースのポストエクスプロイトフレームワークで、リモートシェルアクセス、ファイル操作、プロキシ、認証情報の窃取、Active Directoryへの攻撃、横展開(ラテラルムーブメント)を行えます。
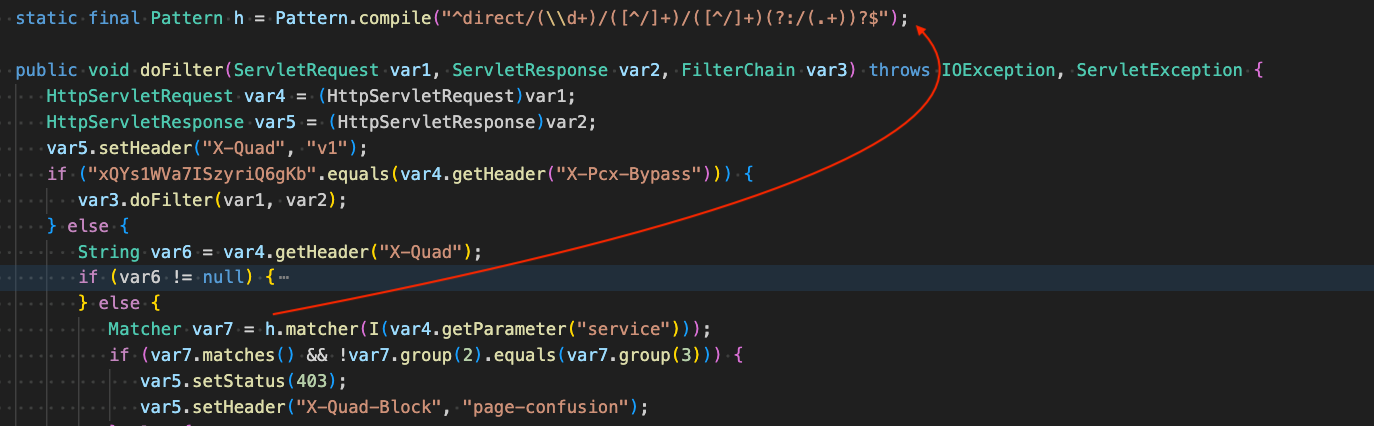
初期アクセスに使われた脆弱性については、C2以外のリクエストをフィルタリングし、serviceパラメーターを正規表現パターンと照合する修正が可能です。パスセグメントが一致しない場合、リクエストは403レスポンス(アクセス拒否)でブロックされます。
インプラントはHTTPで156.227.0[.]13と通信した後、約1日間休止状態を保ちました。その後、オペレーターが戻ってきて手動操作(ハンズオンキーボード)を開始しています。
研究者の分析によると、このバイナリはCランタイムの呼び出しをインプラントへ転送するよう改変されていました。悪意あるコードは、暗号化された設定、独自のAPIハッシュ、グローバルストレージとしてのPEBフィールドの悪用、制御フローのフラット化によって、解析を困難にしていました。
このマルウェアは、署名済みの正規ファイルmsedge_elf.dllにも依存しています。このファイルがないと公開サンドボックスでは実行されないため、攻撃者は単純ながら効果的な解析回避策を手にしていました。
オペレーターはDNS SRVクエリでドメインコントローラーを発見した後、AdaptixC2を使って、ドメイン権限を持つサービスアカウントで動作するプロセスのトークンを複製しました。
そのトークンでインプラントを再起動し、mscopilot.exeとmsedge_elf.dllを管理共有C$経由でドメインコントローラーにコピーしています。
次にアクターは、組み込みのPlugPlayサービスを乗っ取りました。バイナリパスを一時的にインプラントに置き換えてリモートから起動し、その後、正規のsvchost.exe -k DcomLaunch -pパスに戻しています。
ドメインコントローラー上では、稼働中のコンピューター、Domain Adminsのメンバーシップ、サービス、信頼関係を列挙しました。
先の設定変更により、入手したNTLMハッシュを使ったパス・ザ・ハッシュによるRDP認証が可能になっていました。
RDPセッション内でオペレーターはntdsutil.exeを使い、NTDS.ditのインストールメディア形式(IFM)バックアップを作成しました。続いて7-ZipでActive Directoryデータベースと関連するSYSTEMハイブのデータをアーカイブし、外部への持ち出しに備えています。
インシデントレスポンス計画
このデータを入手すれば、ドメイン全体のパスワードハッシュをオフラインで復元でき、さらなるパス・ザ・ハッシュ攻撃による侵害拡大にもつながります。
組織は、特にインターネットに面したアプリケーションサーバーを対象に、MFおよびNG向けのPaperCut緊急パッチをただちに適用すべきです。
PaperCutによると、脆弱性の影響を受けるのはv24、v25、v26の各リリースブランチで、該当する緊急修正より前のバージョンです。外部からのアクセスを信頼できるIPアドレスに限定することも推奨しています。
防御側は、PaperCutのserver.logを調べ、不審な16進数エンコードのJavaコンテンツ、予期しない.binファイル、pcxboot_l.txt、フィルターチェーンの異常、cardID・XMLRPC・UnsupportedClassVersionErrorに関わる削除の痕跡を確認する必要があります。
セキュリティチームは、次の点も調査してください。
特にC:\microsoft.office365\など通常とは異なるパスからのmscopilot.exeの実行、PlugPlayサービスの設定変更、Restricted Adminに関するレジストリの変更、ntdsutil.exeによるIFMバックアップ、C:\nbakに関わるアーカイブの作成です。
今回のインシデントは、印刷管理インフラを価値の高いエンタープライズソフトウェアとして扱うべきことを示しています。攻撃者がPaperCutでコード実行を果たした時点で、狙いは印刷サーバーそのものではなく、Active Directoryでした。
侵害指標(IoC)
| 種類 | 値 | 説明 |
| URL | hxxps://taibeianmo.oss-cn-hongkong.aliyuncs[.]com/mscopilot.exe | AdaptixC2インプラントのダウンロードURL |
| URL | hxxps://uneedcargo.oss-accelerate.aliyuncs[.]com/65722.txt | 同じAdaptixC2インプラントについて、OSINTで見つかった追加のダウンロードURL |
| IPv4 | 47.79.64[.]225 | AdaptixC2インプラントのダウンロード元IP(ASN 45102 Alibaba (US) Technology Co., Ltd.) |
| IPv4 | 156.227.0[.]13 | AdaptixC2のC2サーバーIP |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
SOCのアラート調査を1件あたり21分短縮。即座のIOCコンテキストでSOCの迅速な対応を支援します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/papercut-rce-chain/