
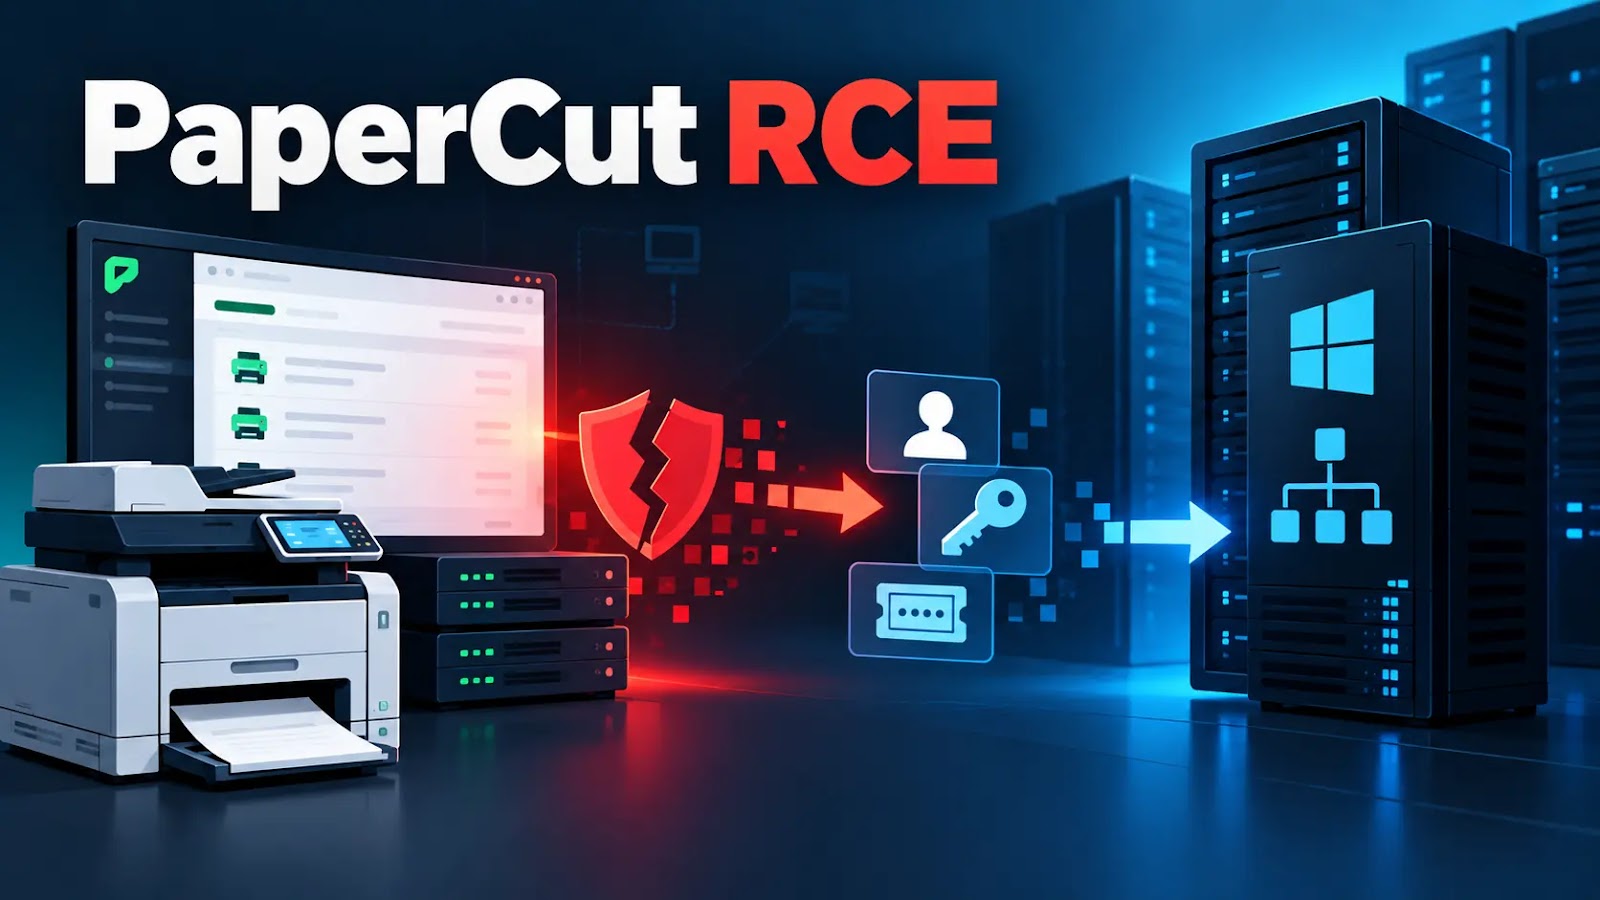
攻撃者がPaperCutのRCE連鎖でトークンを窃取、ドメインコントローラーに侵入
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
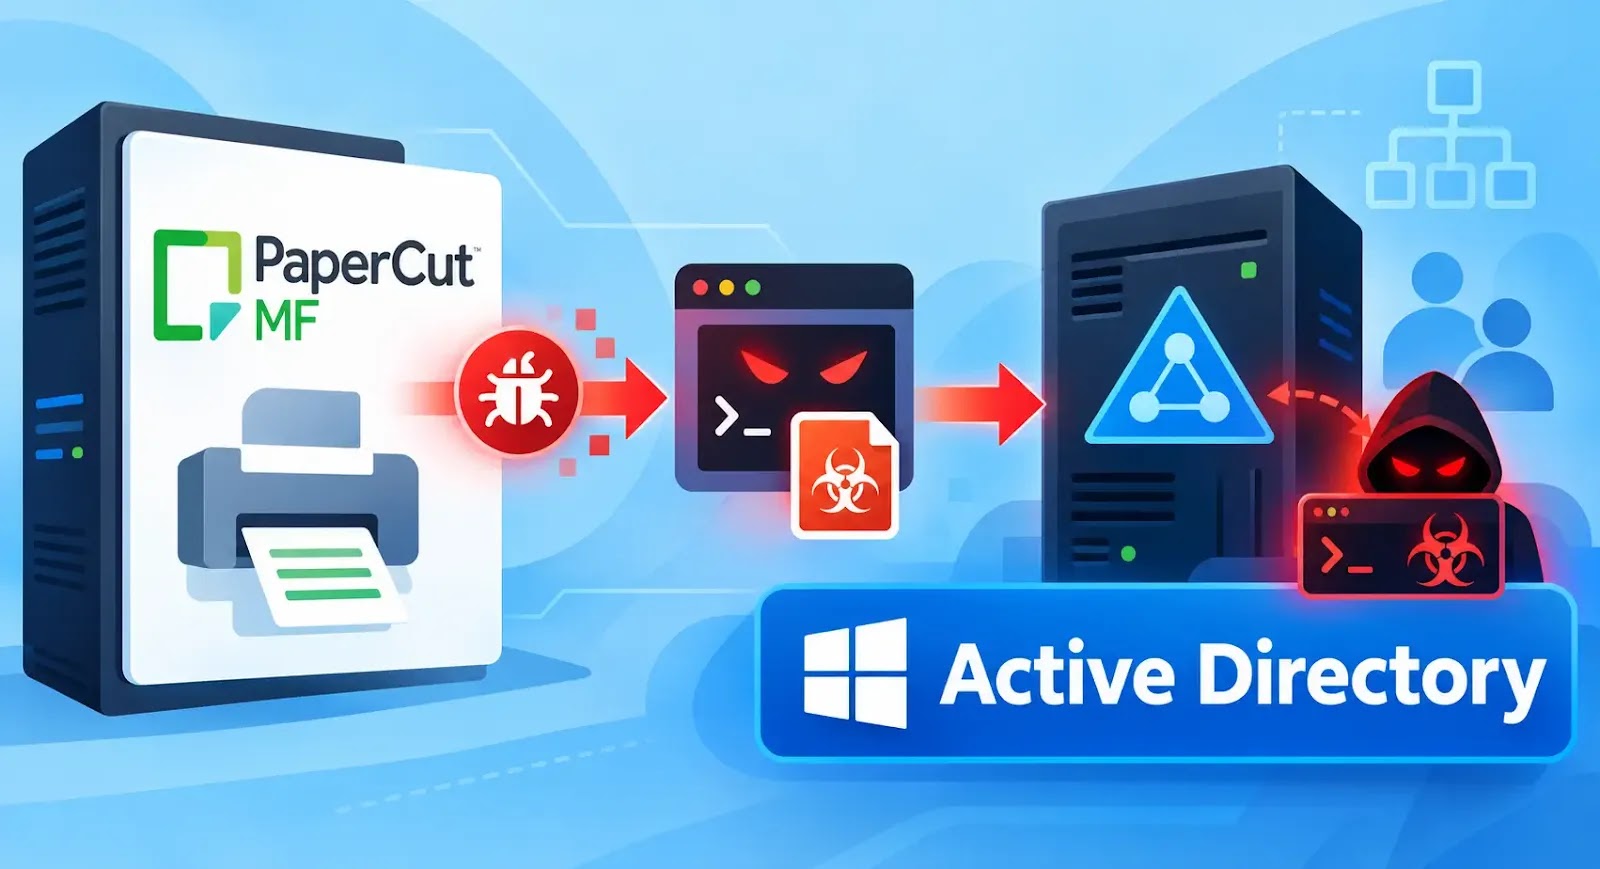
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。 このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わ
「Operation Master」の背後にいるハッカーは、Palo Alto Networks製GlobalProtectの認証バイパス脆弱性を悪用して企業ネットワークに侵入し、請求データを盗み出したうえで、大規模な請求書詐欺を実行しました。 攻撃グループは4カ国の7つのゲートウェイを通じて、VPNアクセスを確保し
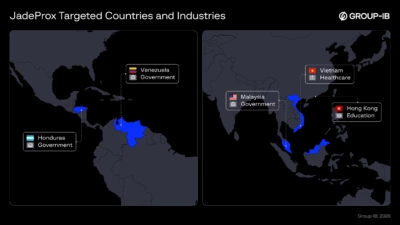
無防備なディレクトリがスパイ活動の実態を暴露 ある1台のサーバーで見過ごされた設定ミスが、中国系サイバースパイインフラの内部構造をそのまま露呈させる結果となりました。Group-IBのサイバーセキュリティ専門家は、公開状態になっていたディレクトリへのアクセスに成功し、コマンドログ、悪意あるバイナリ
中国とのつながりが指摘される侵入クラスター「JadeProx」が、新種のシェルコードローダー「TriBack Loader」を使用していることが明らかになりました。このマルウェアは、署名済みバイナリと一般的でないWin32コールバックAPIを悪用することで、最新のEDR(Endpoint Detection and
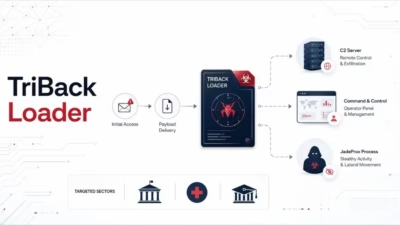
攻撃者が管理するAlibaba Cloudサーバー上で外部に露出していたディレクトリから、JadeProxという侵入活動セットの内部構造が明らかになりました。bashの履歴、Webシェルのパス、フィッシングキット、そして侵入後に用いる一式のツールキットが確認されています。 調査担当者はこの単一のステージングホストから
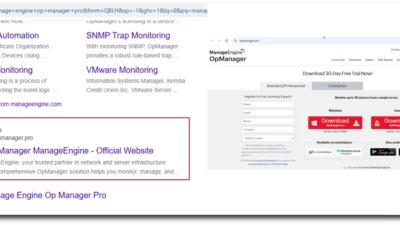
BumbleBeeとAdaptixC2が、BingのSEOポイズニングに始まりAkiraランサムウェアの展開で終わる、極めて効率的な侵入チェーンに悪用されています。信頼性の高い検索トラフィックが、企業への侵害経路として利用されるようになっている実態が浮き彫りになりました。 このキャンペーンが注目される理由は、個々の手
トロイの木馬化されたPDFリーダー、カスタムAdaptixC2ビーコンリスナー、およびVisual Studio(VS)Code tunnelsを組み合わせた新しいTropic Trooperキャンペーンで、ターゲットシステムへのリモートアクセスを獲得および維持しています。 この作戦は台湾の中国語を話す個人、および韓