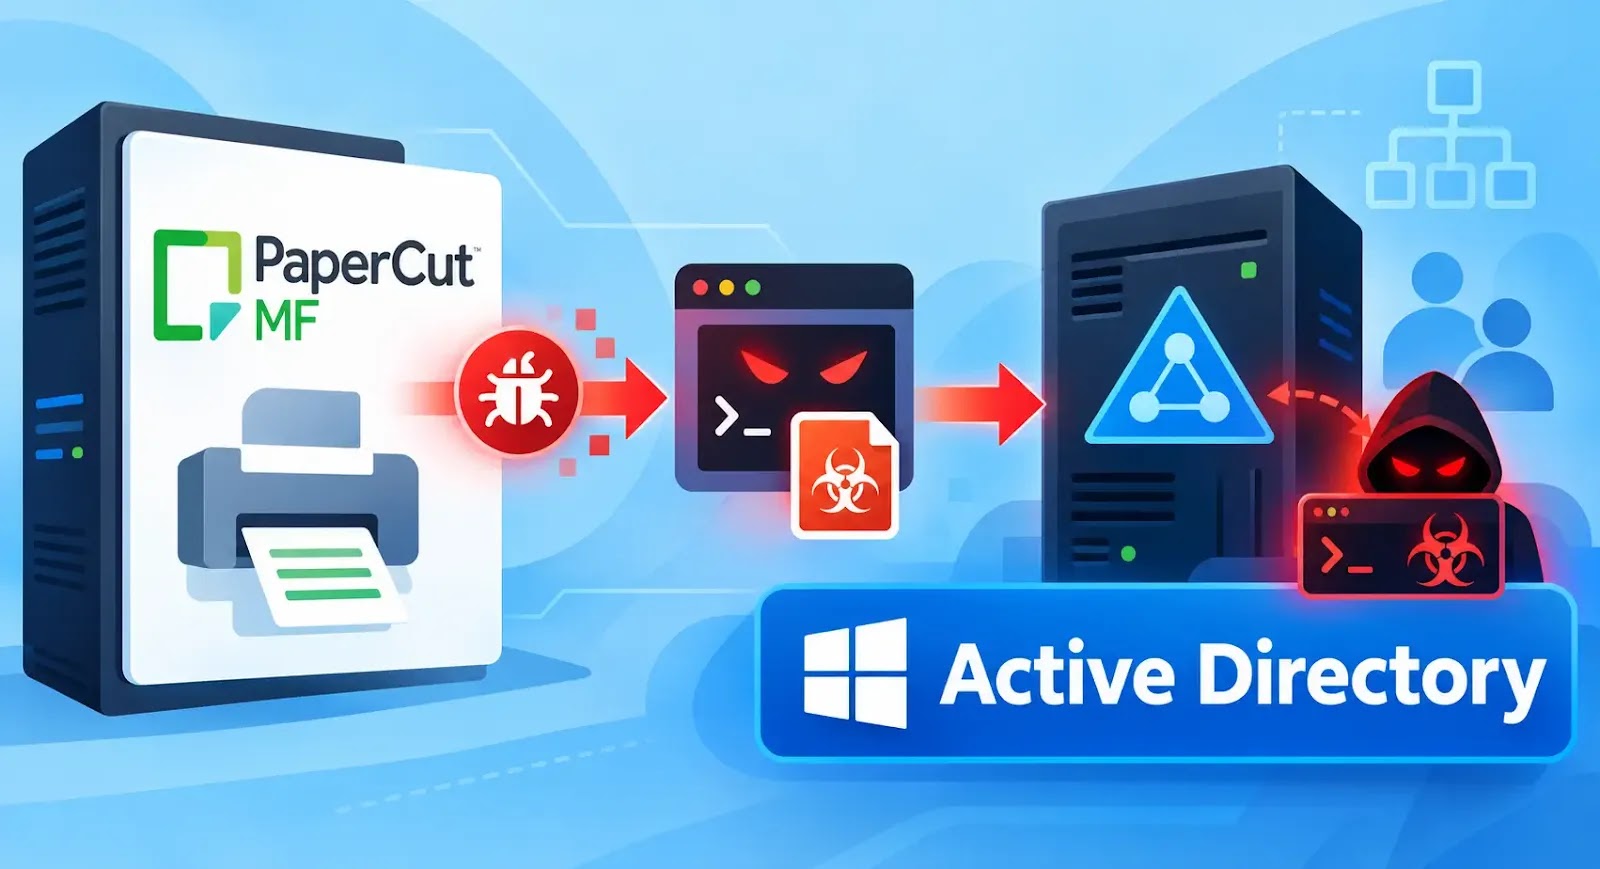
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。
Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69746)を実行していた、インターネットに公開された印刷サーバーに侵入していました。
脆弱性はCVE-2026-82078とCVE-2026-81578として追跡されており、PaperCut NGとMFに影響します。安全でないJavaクラスのロードと、不適切なアクセス制御が原因です。
2件を連鎖させると、認証されていない攻撃者が設定を変更し、PaperCutサーバーのプロセス権限でJavaコードを実行できる可能性があります。
このインシデントは、公開された1台の印刷サーバーと過剰な権限を持つサービスアカウントが組み合わさることで、ドメイン全体の侵害につながり得ることを示しています。
攻撃者はまず、カードおよびIDの照会機能を通じてJavaペイロードを送り込みました。調査の結果、PaperCutのserver.logファイルには、巨大な16進数のデータ塊を含むSQL文が残されていました。
このデータ塊はCAFEBABEで始まっていました。これはコンパイル済みJavaクラスに特有のシグネチャです。第1段階のローダーはペイロードの断片を組み立て、生成されたJavaバイトコードをメモリ上に直接ロードしました。
続いて第2段階のWebシェルを起動し、証拠を減らすために一時ファイルを削除しました。このWebシェルは、X-Quad HTTPヘッダー経由でコマンドを受け付けます。
機能には、設定値の読み取り、JavaScriptの実行、OSコマンドの実行、アプリケーションのログ記録の削除が含まれていました。
初期化の際には、悪用に関連するログエントリを削除し、ローダーのファイルもクリーンアップしていました。さらに、悪用された脆弱性に関わるリクエストをフィルタリングしており、他の攻撃者が同じ侵入口を使えないようにしていたとみられます。
攻撃者はこのシェルを使い、47.79.64[.]225から、AdaptixC2 インプラントを仕込んだ改変版のMicrosoft Copilot実行ファイルをダウンロードしました。
インプラントは156.227.0[.]13のコマンド基盤と通信した後、約1日間は休眠状態を保ちました。
研究者は複数の隠蔽技術を確認しました。制御フローの平坦化、設定情報の暗号化、ハッシュ化によるAPI解決、内部ポインターのWindowsプロセス環境ブロック(PEB)への格納などです。
この実行ファイルは、正規のmsedge_elf.dllにも依存しています。そのため、このファイルが存在しない公開サンドボックスでは実行に失敗します。
攻撃者は活動を再開すると、ネットワークとActive Directoryの探索を行いました。ドメイン権限を持つサービスアカウントのトークンを複製し、その権限でドメインコントローラーに到達しました。
インプラントは管理用SMB共有経由でコピーされました。攻撃者はPlugPlayサービスの実行ファイルパスを一時的に書き換えて起動し、実行後に元のサービス設定へ戻しています。
ドメインコントローラー上では、攻撃者が認証情報を窃取し、WindowsのRestricted Adminモードを有効化しました。これにより、平文パスワードではなく、入手したNTLMハッシュでリモートデスクトップ認証が可能になったと、eSentireは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化([.]など)しています。元に戻す(re-fang)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/papercut-zero-days-under-attack/